
9 Mar
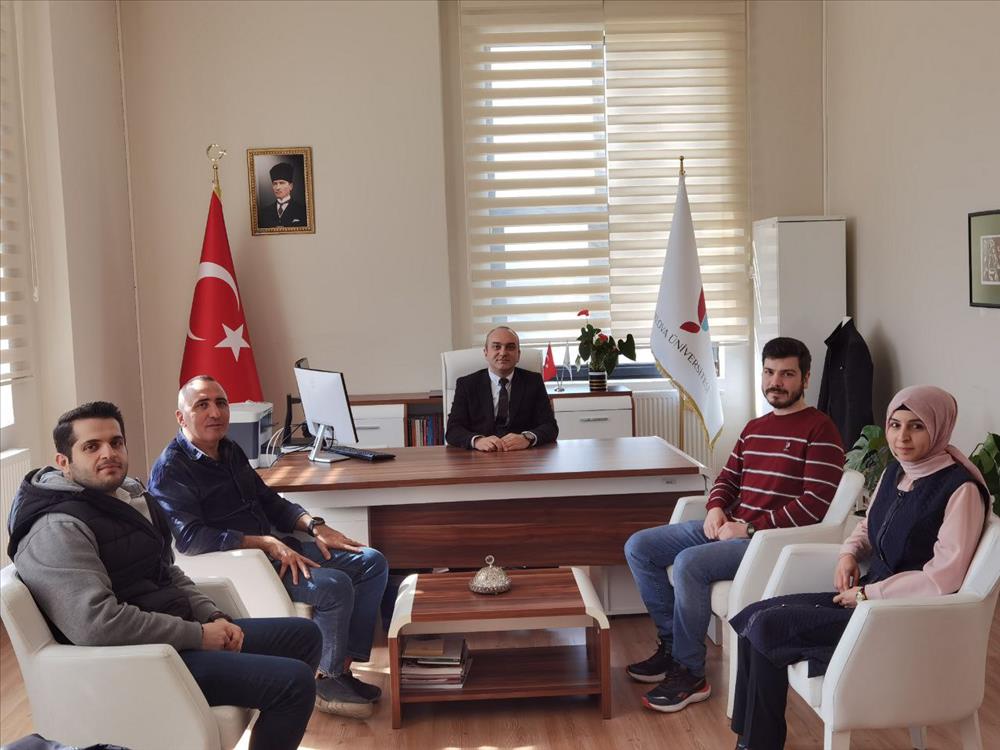
Siber Güvenlik Uygulama ve Araştırma Merkezi'nden Lisansüstü Eğitim Enstitüsü Müdürü'ne Hayırlı Olsun Ziyareti
Siber Güvenlik Uygulama ve Araştırma Merkezi (YÜSİGAM); Merkez Müdürü Dr. Öğretim Üye
16 Mar
Siber Güvenlik 0.5 - Cemal TANER
Yalova Üniversitesi Siber Güvenlik ve Teknoloji Kulübü ile Siber Güvenlik Araştırma v
20 Oca
SİBER GÜVENLİK UYGULAMA VE ARAŞTIRMA MERKEZİ TOPLANTISI (20-01-2022)
Yalova Üniversitesi Siber Güvenlik Uygulama ve Araştırma Merkezi Toplantısı Toplantı
SİBER GÜNDEM
Cursor: Kötü amaçlı Claude Code uzantısı nasıl yayıldı
Cursor'daki kötü amaçlı Claude Code uzantısı, Fireworks ihlalinde açığa çıkan anahtarla dağıtıldı; olay, geliştirici tedarik zinciri riskini gösterdi.
18 Kasım 2026
Siber Saldırılar & İhlaller
TYPO3 CMS: Dosya yükleme açığı aktif olarak sömürülüyor
TYPO3 CMS açıkları yöneticileri etkiliyor; dosya yükleme, dosya ifşası ve sunucu kaynak tüketimi riski oluşturuyor, CVE-2026-125160 ise aktif sömürülüyor.
18 Kasım 2026
Siber Saldırılar & İhlaller
Apache Roller'da kimlik doğrulamasız RCE açığı istismarı
Apache Roller RCE, 4.0.0–6.1.4 sürümlerini etkiliyor. Kullanan kurumlar, aktif istismar ve kimlik doğrulama öncesi işleme karşı acilen yükseltmeli.
18 Kasım 2026
Siber Saldırılar & İhlaller
Optimizely betikleri 178 kuruluş ziyaretçilerini riske attı
Optimizely Web Experimentation açığı, 178 kuruluşun ziyaretçilerine kart hırsızı ve iOS istismar kitleri sundu; üçüncü taraf betik riskini gösterdi.
18 Kasım 2026
Siber Saldırılar & İhlaller
N-able N-central'da 17 güvenlik açığı tespit edildi
N-able N-central’daki 17 güvenlik açığı, kimlik doğrulamasız erişim, müşteri kapsamı aşımı ve sunucu hesabıyla kod çalıştırma riskleri oluşturuyor.
18 Kasım 2026
Zafiyetler & Güvenlik Açıkları
Java HotSpot JVM'de kimlik doğrulamasız RCE riski
Java4Shell, AVX-512 destekli Java sunucularındaki HotSpot JVM'lerini etkileyebilir; açık, çökmeye ve bazı koşullarda kimliksiz kod çalıştırmaya yol açabilir.
18 Kasım 2026
Zafiyetler & Güvenlik Açıkları
Google Project Zero, açığa çıkış süresini kısaltıyor
Google Project Zero, zafiyet açıklama süresini 2028'de 30 güne indirecek. Değişiklik, üreticilerin yama çalışmalarını hızlandırmasını hedefliyor.
17 Kasım 2026
Araştırma, Analiz & Rehberler
Fandango ödeme sayfalarında kart bilgileri açığa çıktı
Fandango veri ihlali, 8-11 Ekim'de sitesinden alışveriş yapanların kart bilgilerini etkiledi. Kötü amaçlı kod, ödeme güvenliğinde istemci tarafı risk oluşturdu.
17 Kasım 2026
Siber Saldırılar & İhlaller
Microsoft 365 kesintisi temalı kimlik avı kampanyası
Microsoft 365 kesintisi temalı kimlik avı kampanyası, farklı sektör kuruluşlarını sahte servis bildirimleriyle hedefliyor ve hesap güvenliğini riske atıyor.
17 Kasım 2026
Zararlı Yazılımlar & Tehditler