11 Kasım 2026
AhsayCBS açıkları saldırılarda web kabuğu için kullanıldı

Haber Özeti
AhsayCBS açıkları saldırılarda web kabuğu, kripto para madencisi ve arka kapı dağıtımında kullanıldı; bulgu, yedekleme altyapısının önemini gösteriyor.
Hacker News'in 11 Ekim'de yayımladığı habere göre Huntress, AhsayCBS'deki CVE-2026-105133 ve CVE-2026-105134 açıklarının zincirlenerek saldırılarda kullanıldığını bildirdi. Erken Ekim 2026'da gözlemlenen faaliyetlerde bilinmeyen tehdit aktörünün kimlik doğrulamayı atladığı ve etkilenen sistemlerde keyfi komut çalıştırdığı belirtildi. Saldırganların web kabukları, XMRig kripto para madencileri ve Python tabanlı bir arka kapı yerleştirdiği; bazı hedeflerin yedekleri barındıran veya yöneten sunucular olduğu aktarıldı.
Açıklar nasıl zincirlendi?
İki açık, kimlik doğrulama atlatma ve ardından komut çalıştırma amacıyla birlikte kullanıldı. Huntress, açıkların sıfırıncı gün olarak silahlandırılmış değerlendirildiğini ve ilk aşamada hızlı bir saldırıyla web kabukları ile XMRig madencilerinin dağıtıldığını belirtti. Ahsay Backup'ın açıklar için yamaları ekim ayının ortasında yayımladığı bildirildi.
Huntress'e göre saldırı zincirinde beş farklı Jakarta Server Pages (JSP) web kabuğu ailesi görüldü. Bunlar arasında komut çalıştırma ve dosya aktarımı yapabilen nsmind.jsp, PNG görüntülerinin piksel verilerine şifreli yükler saklayan AhsayCBS.jsp ve sabit anahtar kontrolüyle komut çalıştıran kabuklar yer aldı. Bazı örnekler dosya yazabiliyor, araç dağıtabiliyor ve kendini silebiliyordu.
Saldırılarda hangi araçlar kullanıldı?
Saldırganlar, Microsoft Edge gibi görünen bir XMRig madencisinin yanı sıra kvm-agent.exe adlı ikinci bir madenci de kullandı. İkinci madencinin her dakika yeniden başlatılmasını sağlayan SYSTEM yetkili bir zamanlanmış görev oluşturulduğu ve farklı bir cüzdan ile madencilik havuzuna bağlandığı belirtildi.
Saldırı zincirinde GOST ve Chisel tünelleme araçları ile AnyDesk, Atera ve Splashtop gibi meşru uzaktan erişim yazılımları da bulundu. Ayrıca Microsoft Defender için dışlama kuralları yapılandırıldığı ve kalıcı erişim sağlanmaya çalışıldığı aktarıldı.
Python arka kapısı ne yaptı?
main.py adlı Python tabanlı implantın yalnızca hazırlandığı ana bilgisayarda çalışacak şekilde tasarlandığı belirtildi. İmplant, sistemin MachineGuid değerinin SHA-256 özetini hesaplıyor ve aynı ada sahip bir işaret dosyasını arıyordu. Bu kontrolün, kodun sanal bir izole test ortamında veya araştırmacının makinesinde çalışmasını engellemeyi amaçladığı aktarıldı.
Arka kapı daha sonra bellekte gömülü bir x64 DLL çalıştırarak komuta ve kontrol (C2) sunucusuyla iletişim kuruyordu. Aynı ortamda bulunan bir Veeam sunucusunda, Veeam veritabanındaki kayıtlı kimlik bilgilerini sorgulayan ve DPAPI ile çözen bir PowerShell komutunun da görüldüğü bildirildi. Huntress, bu bulgunun saldırganların yedekleme altyapısıyla özellikle ilgilenmiş olabileceğine işaret ettiğini, ancak kaç kimlik bilgisinin ele geçirildiğinin bilinmediğini söyledi.
Ahsay Backup ne açıkladı?
Ahsay Backup, güvenlik duruşunu güçlendirmek amacıyla ek sertleştirme güncellemeleri içeren 10.3.6.1 sürümünü yayımladığını ve iş ortaklarına en güncel düzeltmeleri uygulama çağrısı yaptığını açıkladı. Şirket ayrıca 9 Ekim'de iş ortaklarından AhsayCBS sunucu ortamlarını etkileyen yetkisiz erişim bildirimleri almaya başladığını, bunun üzerine 9 ve 10. sürümler için 10 ve 12 Ekim'de düzeltmeler yayımladığını belirtti.
Sunucularda hangi belirtiler aranmalı?
Ahsay Backup, müşterilerin şu göstergeleri kontrol etmesini önerdi:
- Sabit diskin kök dizininde ahsay_ts, ahsay_t8, ahsay_t9, ahsay_t20, ahsay_t21, srv, user ve opt gibi şüpheli klasörleri aramak.
- %CBS%\\webapps klasöründe rastgele adlandırılmış JSP dosyalarını veya küçük harf ve rakamlardan oluşan klasörleri kontrol etmek.
- Yetkisiz RPS alıcılarını ve Admin türü ayrıcalıklara sahip yetkisiz AhsayCBS hesaplarını incelemek.
- Kötü amaçlı etkinlik tespit edilirse Windows veya Linux'u yedekleme sunucusuna yeniden kurmak, AhsayCBS'nin en güncel sürümünü yüklemek ve ihlalden en az bir gün önceki Auto Save sunucu yapılandırmasını geri yüklemek.
Kaynak: https://thehackernews.com/2026/11/attackers-exploit-ahsaycbs-flaws-to.html
Bu içerik GPT-5.6-LUNA modeli ile hazırlandı.
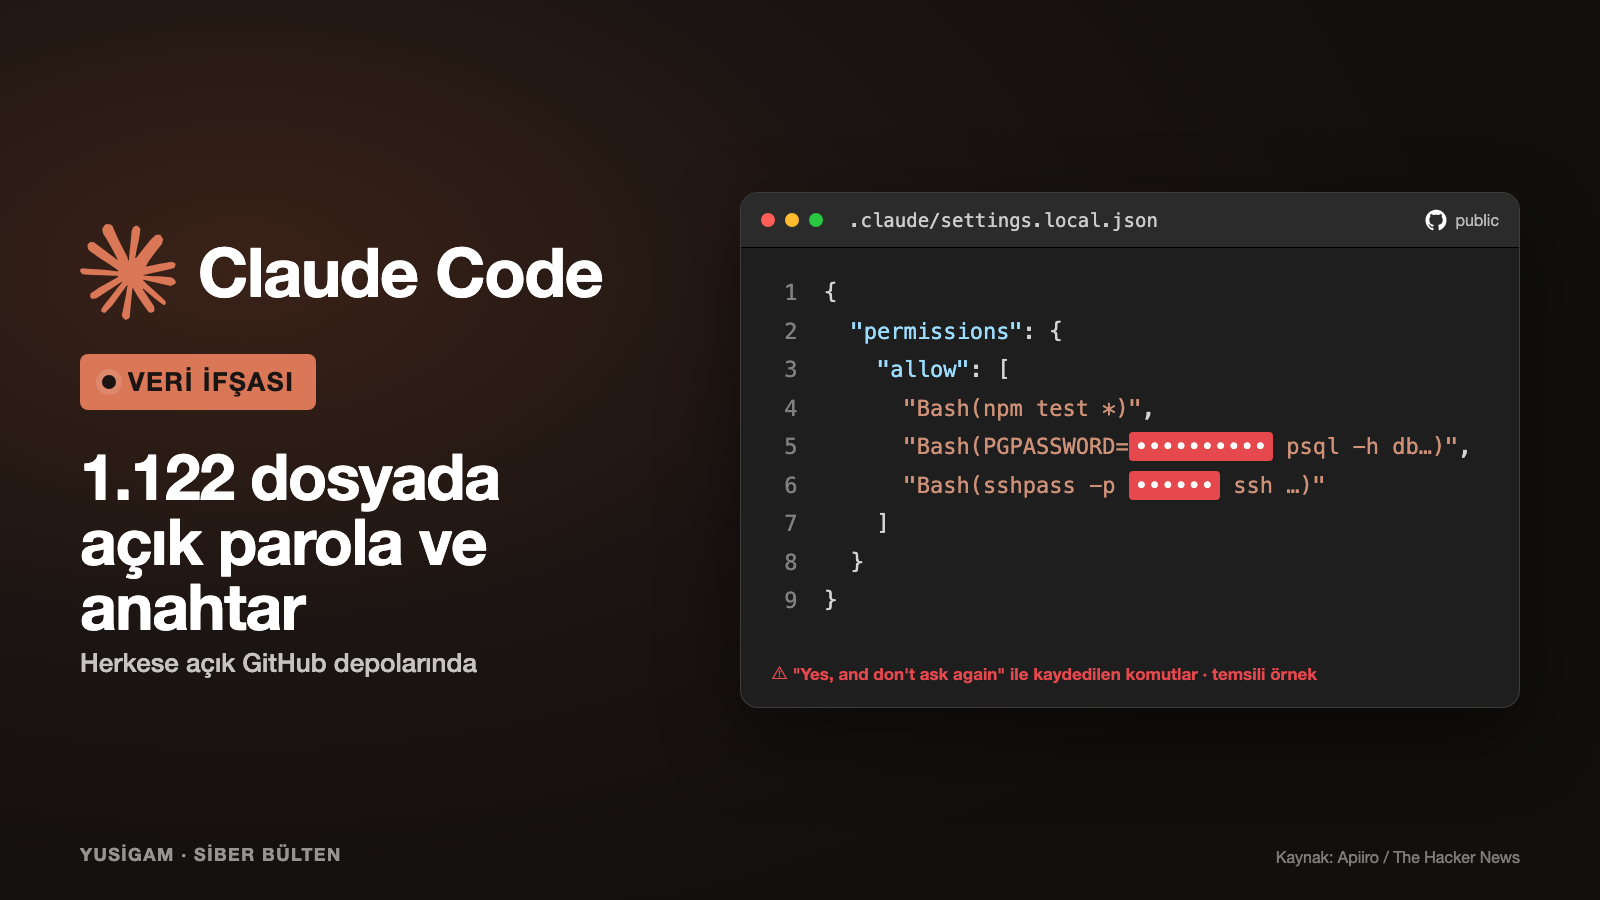
Claude Code'un onay dosyası GitHub'da parolaları sızdırdı
Apiiro'ya göre Claude Code'un "bir daha sorma" ile kaydettiği komutlar, içlerindeki parolalarla birlikte 1.122 herkese açık GitHub dosyasında duruyor.
8 Kasım 2026
Zafiyetler & Güvenlik Açıkları
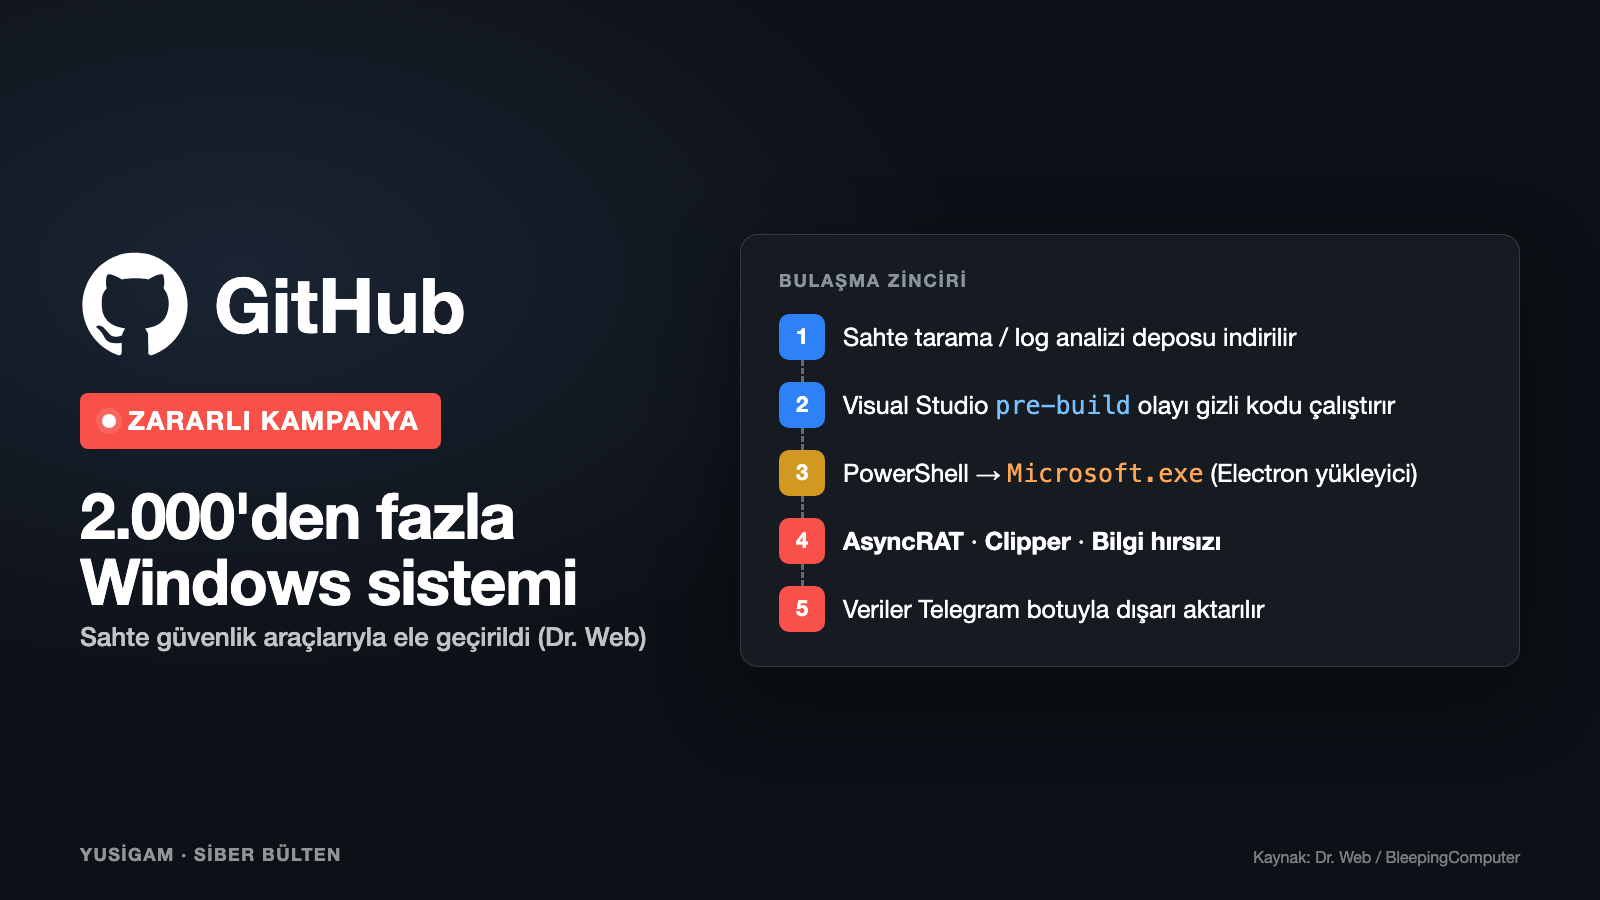
GitHub'daki sahte güvenlik araçları 2 bin sisteme bulaştı
Dr. Web'e göre GitHub'da güvenlik aracı gibi görünen depolar, siber güvenlik uzmanlarının 2.000'den fazla Windows bilgisayarına arka kapı yerleştirdi.
8 Kasım 2026
Zararlı Yazılımlar & Tehditler
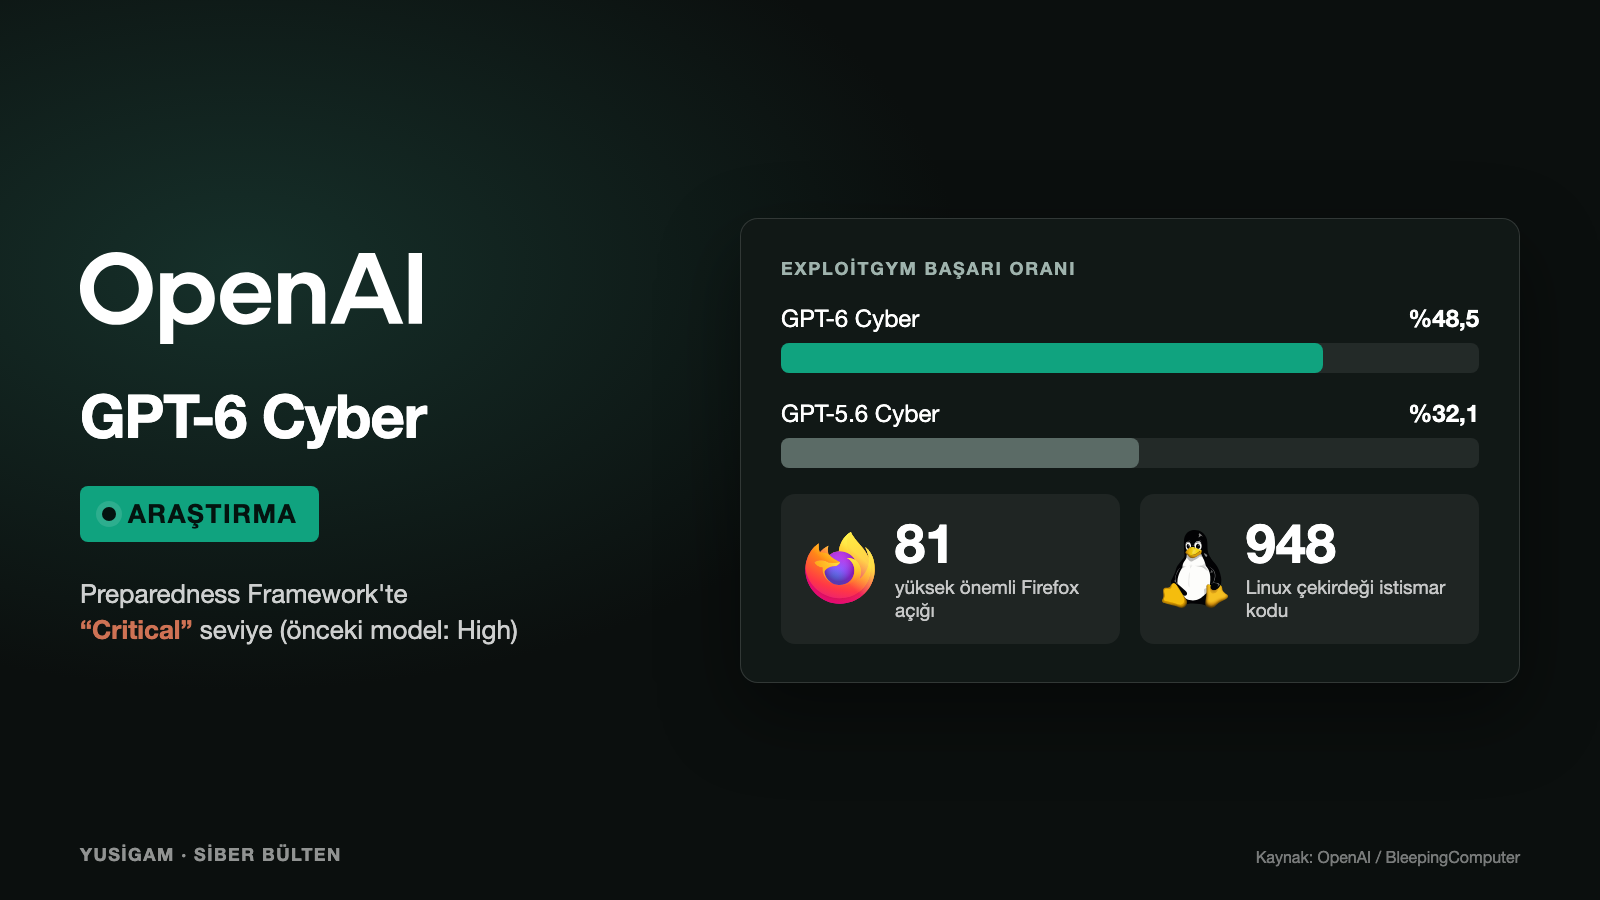
GPT-6 Cyber Firefox'ta 81 yüksek önemli açık buldu
OpenAI'ın yeni modeli GPT-6 Cyber, Firefox'ta 81 açık buldu ve Linux çekirdeğinde 948 açık için çalışan istismar kodu geliştirdi. Model herkese açık değil.
8 Kasım 2026
Araştırma, Analiz & Rehberler