
7 Kasım 2026
Chainalysis ihlali tüm kullanıcıların kimlik bilgilerini ve canlı token’larını açığa çıkardı
Haber Özeti
İhlal, kripto ve finans kuruluşlarının kullandığı Chainalysis hesaplarına erişim riskini artırıp kritik hizmetleri devre dışı bıraktı.
Blockchain analiz şirketi Chainalysis, sistemlerini hedef alan saldırı sırasında tüm kullanıcılarına ait ad, kullanıcı adı, parola özeti ve canlı token bilgilerinin kötü niyetli bir aktöre açığa çıktığını bildirdi. Şirket, olayın bir “on-path attack” üzerinden gerçekleştiğini ve saldırı vektörünün ele alındığını belirtti.
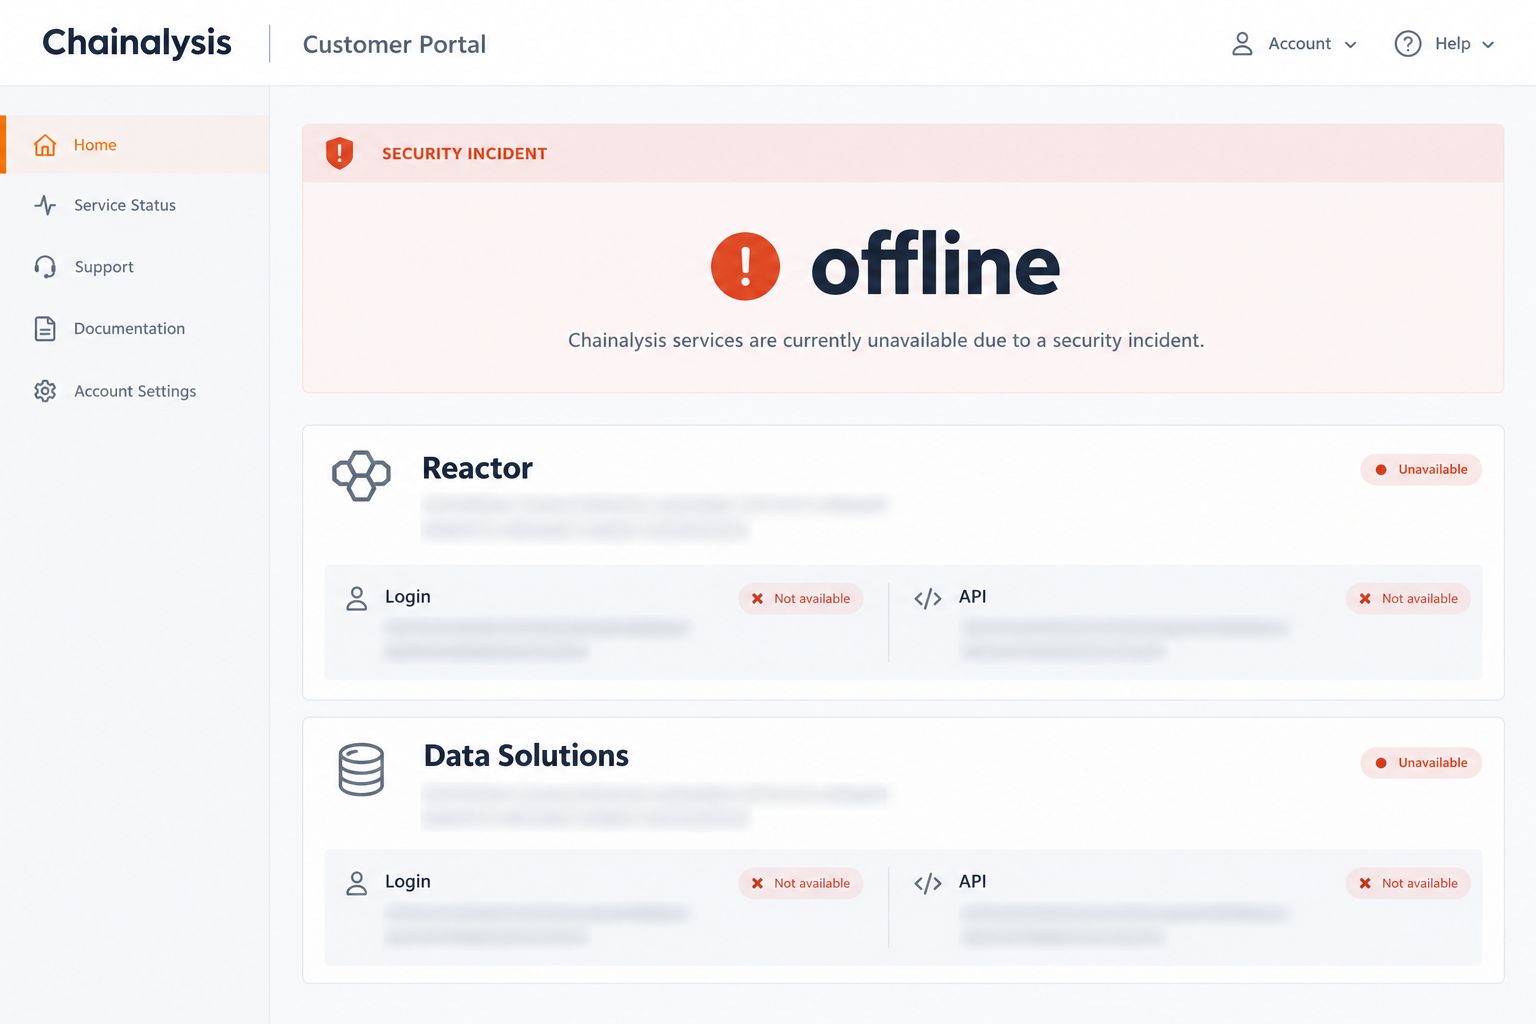
Chainalysis, soruşturma sürerken Reactor ve Data Solutions hizmetlerine erişimi kaldırdı; ayrıca giriş portalını, Know Your Transaction (KYT) arayüzü ve API’ını ve adres tarama ürünlerini çevrimdışı bıraktı. Etkilenen hesaplar önlem amacıyla kilitlenirken şirket, şu aşamada soruşturma verilerine erişildiğine veya Chainalysis’in attribution verilerinin değiştirildiğine dair kanıt bulunmadığını açıkladı.
Şirket, erişim yeniden sağlandığında kullanıcıların parolalarını sıfırlamasını ve gerekli durumlarda API key’lerini döndürmesini isteyecek. Müşterilerden, hesaplara yeniden erişim sürecinde kullanılmak üzere trusted IP adreslerini Chainalysis destek ekibine veya hesap ekiplerine iletmeleri istendi. Olay, Chainalysis kullanan kripto para şirketleri, finans kuruluşları ve kolluk birimleri için kimlik bilgileri ile token yönetiminin operasyonel etkisini ortaya koyuyor.
-
Kaynak: https://thehackernews.com/2026/11/chainalysis-breach-exposes-all-users.html, https://www.bleepingcomputer.com/news/security/chainalysis-says-breach-exposed-credentials-for-all-customers/
Bu içerik GPT-5.6-LUNA modeli ile hazırlandı.

Claude Code'un onay dosyası GitHub'da parolaları sızdırdı
Apiiro'ya göre Claude Code'un "bir daha sorma" ile kaydettiği komutlar, içlerindeki parolalarla birlikte 1.122 herkese açık GitHub dosyasında duruyor.
8 Kasım 2026
Zafiyetler & Güvenlik Açıkları

GitHub'daki sahte güvenlik araçları 2 bin sisteme bulaştı
Dr. Web'e göre GitHub'da güvenlik aracı gibi görünen depolar, siber güvenlik uzmanlarının 2.000'den fazla Windows bilgisayarına arka kapı yerleştirdi.
8 Kasım 2026
Zararlı Yazılımlar & Tehditler

GPT-6 Cyber Firefox'ta 81 yüksek önemli açık buldu
OpenAI'ın yeni modeli GPT-6 Cyber, Firefox'ta 81 açık buldu ve Linux çekirdeğinde 948 açık için çalışan istismar kodu geliştirdi. Model herkese açık değil.
8 Kasım 2026
Araştırma, Analiz & Rehberler