
7 Kasım 2026
CISA, SonicWall SonicOS SSLVPN açığını KEV kataloğuna ekledi
Haber Özeti
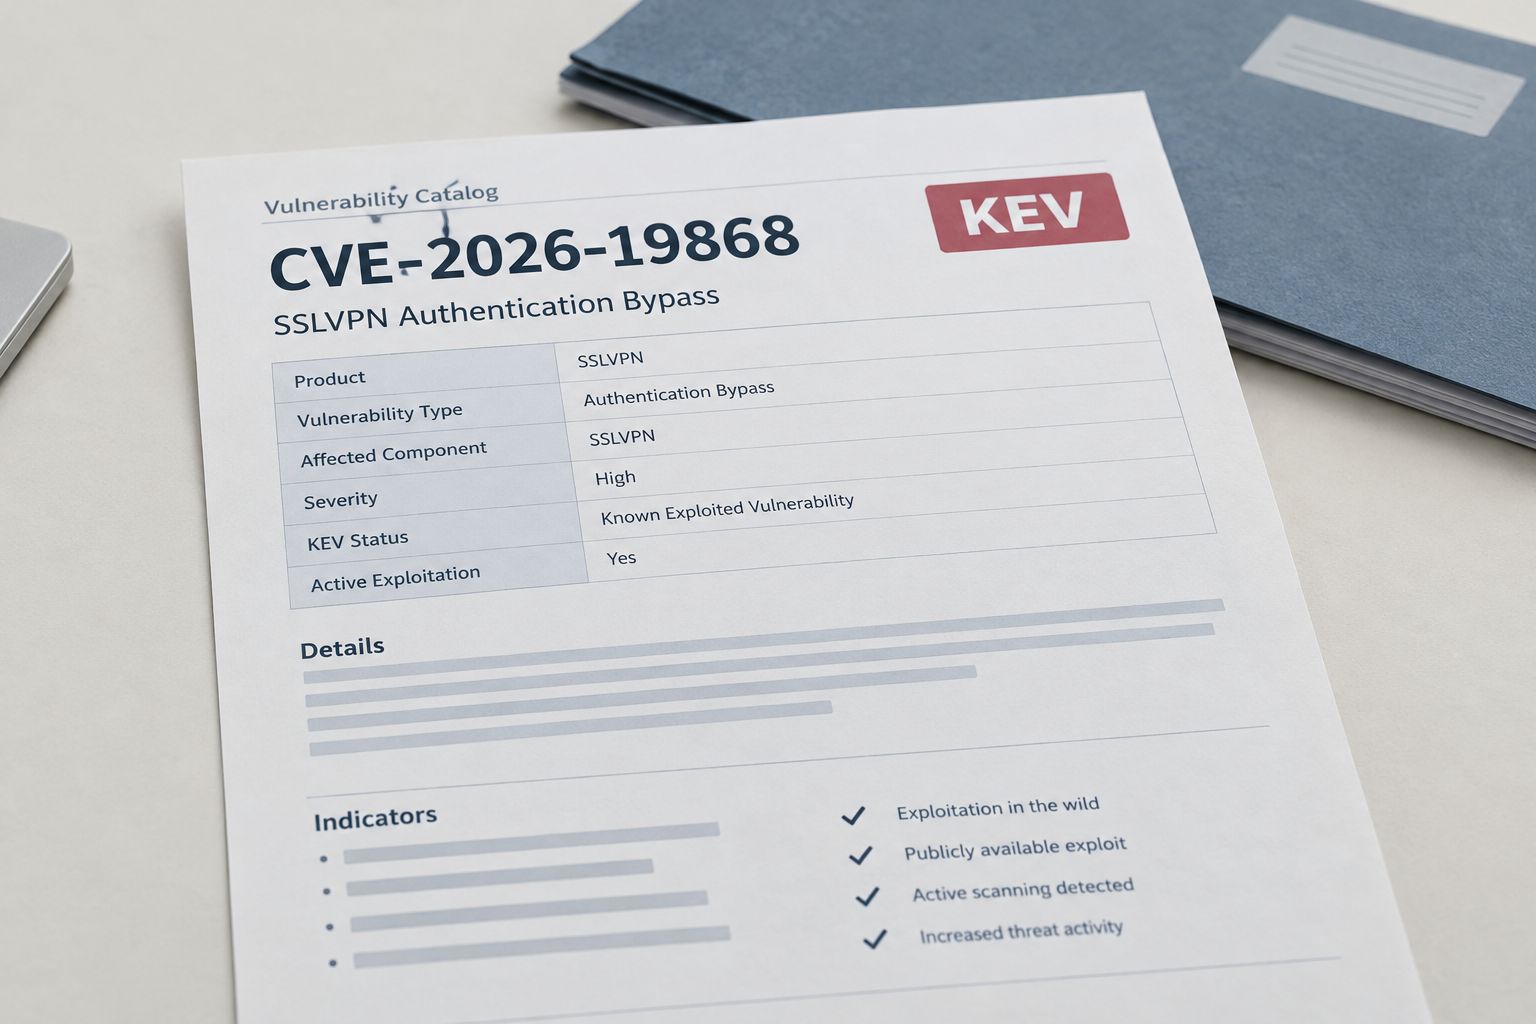
CVE-2026-19868, aktif istismar nedeniyle KEV kataloğuna eklenerek VPN yöneticileri için öncelikli risk sinyali oldu.
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), SonicWall SonicOS SSLVPN’de tek faktörlü kimlik doğrulaması kullanımıyla ilişkili CVE-2026-19868 numaralı açığı Known Exploited Vulnerabilities (KEV) kataloğuna ekledi. 6 Kasım 2026 tarihli duyuruya göre karar, açığın aktif olarak istismar edildiğine dair kanıtlara dayanıyor.
CISA, bu tür açıkların kötü niyetli siber aktörler tarafından sık kullanılan bir saldırı vektörü olduğunu ve federal kurumlar açısından önemli risk taşıdığını belirtti. Kayıt, açığın SSLVPN kimlik doğrulamasıyla bağlantılı olduğunu ortaya koyarken, duyuruda teknik istismara ilişkin daha ayrıntılı bilgi paylaşılmadı.
CISA’nın Binding Operational Directive 26-04 kapsamında federal sivil yürütme birimlerinin KEV kataloğundaki açıkları risk temelli yaklaşımla önceliklendirmesi gerekiyor. Direktif yalnızca bu kurumlar için geçerli olsa da CISA, tüm kuruluşları KEV kapsamındaki açıkları öncelikli ele almaya çağırıyor. Gelişme, SonicOS SSLVPN kullanan ortamlarda VPN varlıklarının ve kimlik doğrulama risklerinin güvenlik açığı yönetimi süreçlerinde yakından izlenmesi gerektiğine işaret ediyor.
Bu içerik GPT-5.6-LUNA modeli ile hazırlandı.

Claude Code'un onay dosyası GitHub'da parolaları sızdırdı
Apiiro'ya göre Claude Code'un "bir daha sorma" ile kaydettiği komutlar, içlerindeki parolalarla birlikte 1.122 herkese açık GitHub dosyasında duruyor.
8 Kasım 2026
Zafiyetler & Güvenlik Açıkları

GitHub'daki sahte güvenlik araçları 2 bin sisteme bulaştı
Dr. Web'e göre GitHub'da güvenlik aracı gibi görünen depolar, siber güvenlik uzmanlarının 2.000'den fazla Windows bilgisayarına arka kapı yerleştirdi.
8 Kasım 2026
Zararlı Yazılımlar & Tehditler

GPT-6 Cyber Firefox'ta 81 yüksek önemli açık buldu
OpenAI'ın yeni modeli GPT-6 Cyber, Firefox'ta 81 açık buldu ve Linux çekirdeğinde 948 açık için çalışan istismar kodu geliştirdi. Model herkese açık değil.
8 Kasım 2026
Araştırma, Analiz & Rehberler