
7 Kasım 2026
D-Link, DGS-3130 anahtarlarda düzeltilmemiş birden fazla sıfır gün açığı bildirdi
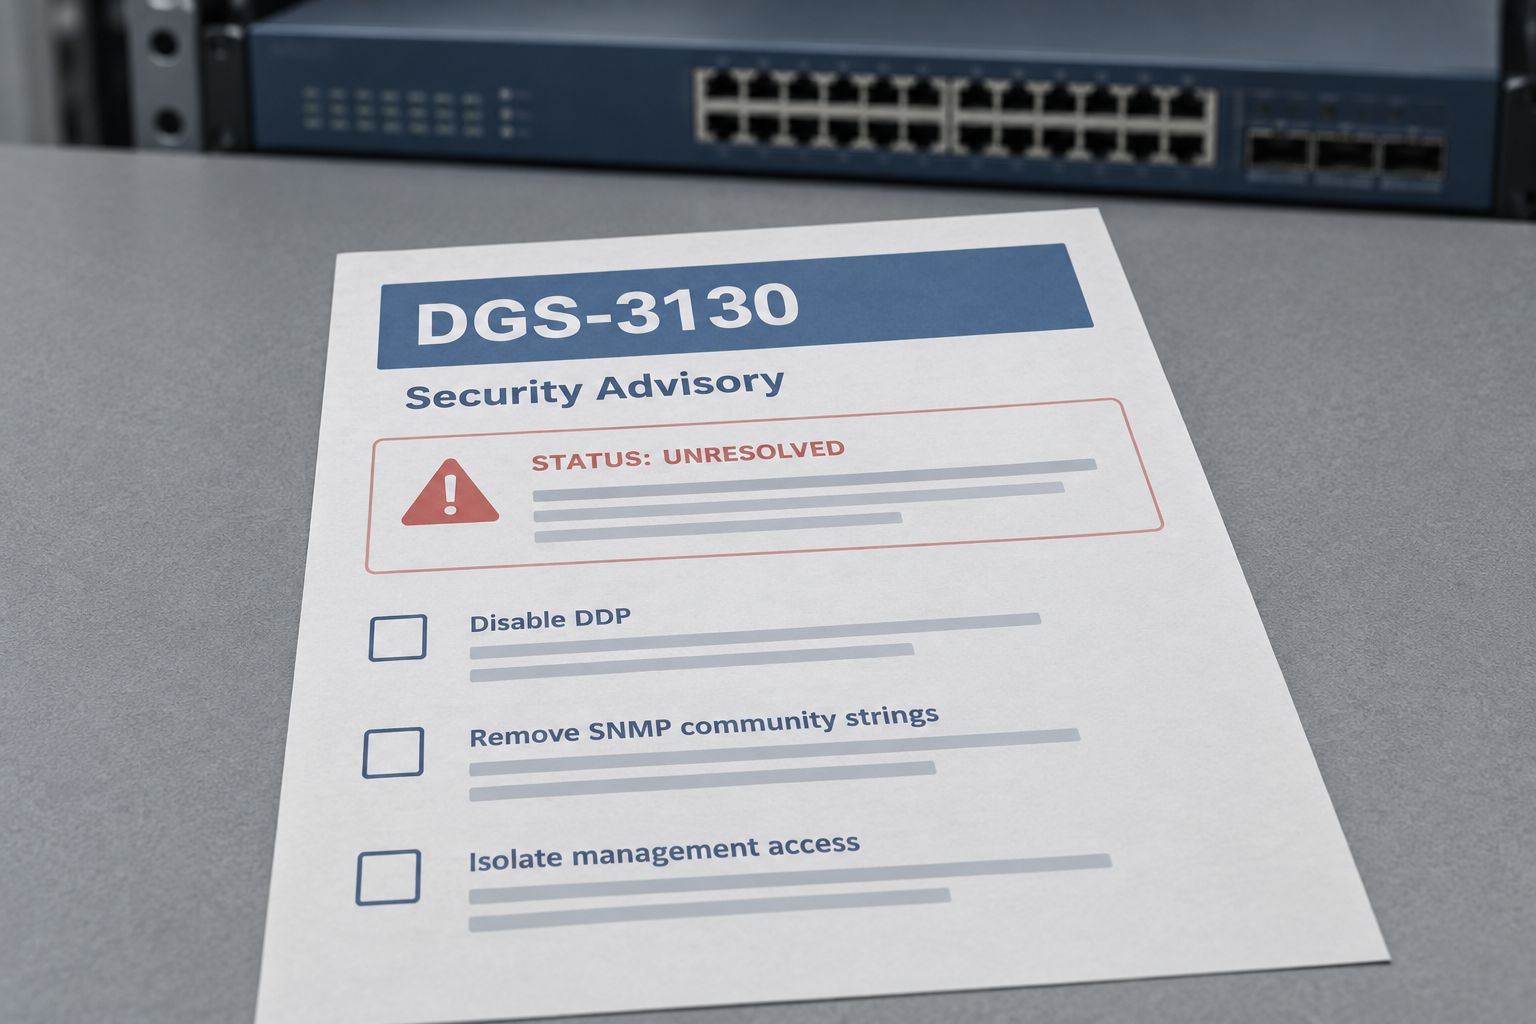
Haber Özeti
Açıklar kurumsal ağ anahtarlarında yetkisiz değişiklik ve hizmet kesintisine yol açabilir; D-Link henüz yama yayımlamadı.
D-Link, küçük ve orta ölçekli işletmeler ile metro Ethernet kurulumlarında kullanılan DGS-3130 serisi yönetilebilir Gigabit stackable anahtarlarda birden fazla düzeltilmemiş güvenlik açığı bulunduğunu açıkladı. Açıkların D-Link Discovery Protocol (DDP) içindeki authentication, access control ve information handling bileşenleriyle ilişkili olduğu, ancak teknik ayrıntılar ile CVE kimliklerinin henüz yayımlanmadığı bildirildi.
D-Link’in aktardığı araştırmacı bulgularına göre, etkilenen ağa erişebilen bir saldırgan bazı açıkları kullanarak hassas cihaz bilgilerini elde edebilir, yetkisiz yönetim işlemleri gerçekleştirebilir ve yapılandırmayı değiştirebilir. Ayrıca SNMP community bilgilerinin açığa çıkması, ağ hizmetlerinin kesintiye uğraması, cihazların yeniden başlatılması veya fabrika ayarlarına dönmesi mümkün olabilir. Açıkların birden fazla DGS-3130-30TS firmware sürümünü etkilediği belirtilirken, D-Link diğer switching platformları ve firmware güvenlik mekanizmaları üzerindeki etkiyi araştırıyor.
Yeni firmware yayımlanana kadar D-Link, yöneticilere birincil bilinen saldırı vektörünü kaldırmak için DDP’yi devre dışı bırakmalarını, gereksiz veya varsayılan SNMP community string’lerini silmelerini ve SSH, web arayüzü ile SNMP erişimini yalıtılmış yönetim ağları ve belirlenmiş yönetici sistemleriyle sınırlandırmalarını öneriyor. Çevrimdışı yapılandırma yedeklerinin tutulması ve beklenmeyen yapılandırma değişiklikleri, yeniden başlatmalar ya da factory reset olayları için cihaz günlüklerinin izlenmesi de tavsiye ediliyor.
Bu içerik GPT-5.6-LUNA modeli ile hazırlandı.

Claude Code'un onay dosyası GitHub'da parolaları sızdırdı
Apiiro'ya göre Claude Code'un "bir daha sorma" ile kaydettiği komutlar, içlerindeki parolalarla birlikte 1.122 herkese açık GitHub dosyasında duruyor.
8 Kasım 2026
Zafiyetler & Güvenlik Açıkları

GitHub'daki sahte güvenlik araçları 2 bin sisteme bulaştı
Dr. Web'e göre GitHub'da güvenlik aracı gibi görünen depolar, siber güvenlik uzmanlarının 2.000'den fazla Windows bilgisayarına arka kapı yerleştirdi.
8 Kasım 2026
Zararlı Yazılımlar & Tehditler

GPT-6 Cyber Firefox'ta 81 yüksek önemli açık buldu
OpenAI'ın yeni modeli GPT-6 Cyber, Firefox'ta 81 açık buldu ve Linux çekirdeğinde 948 açık için çalışan istismar kodu geliştirdi. Model herkese açık değil.
8 Kasım 2026
Araştırma, Analiz & Rehberler