
26 Ekim 2026
Linux çekirdeğindeki iki kritik açık yamalar tamamlanmadan yayımlandı
Haber Özeti
Yamalar tamamlanmadan yayımlanan iki kritik açık, bazı koşullarda uzaktan kod çalıştırma riski taşıyor.
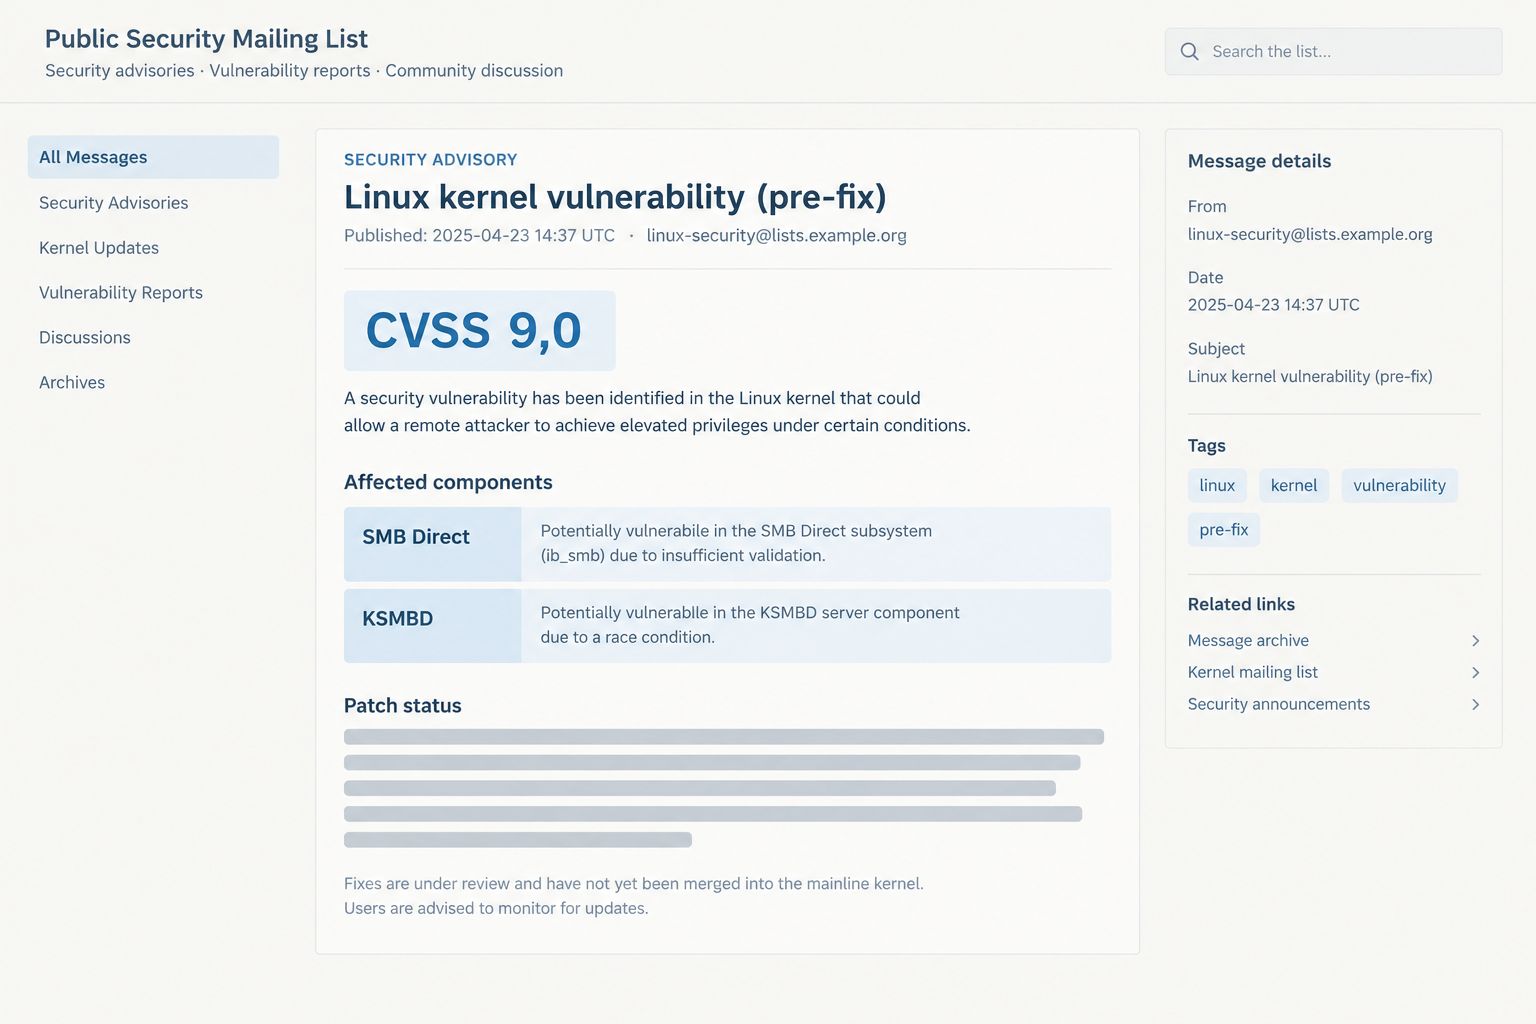
Linux çekirdeğinde tespit edilen ve güvenlik yamaları henüz tüm sistemlere ulaşmayan bir dizi açık, kamuya açık bir e-posta listesinde paylaşıldı. Trend Micro bünyesindeki Zero Day Initiative (ZDI) tarafından bildirilen sorunların, normalde izlenmesi gereken özel bildirim süreci yerine yanlışlıkla herkese açık biçimde yayımlandığı düşünülüyor; ancak paylaşımın gerçekten bir hata sonucu yapılıp yapılmadığı kesinleşmiş değil.
Bildirimler arasında CVSS ölçeğinde 9,0 puan alan iki kritik açık bulunuyor. Açıklardan biri Linux’un SMB Direct bileşenini, diğeri ise çekirdekteki SMB sunucusu uygulaması KSMBD’yi etkiliyor. Her iki sorunun da belirli koşullarda saldırganların uzaktan kod çalıştırmasına imkân tanıyabileceği belirtiliyor. Diğer bildirimlerde ağ kodu ile VMware grafik sürücüsündeki hatalar üzerinden yerel ayrıcalık yükseltme, NVMe hedef kodundaki bir sorun üzerinden de hassas bilgi ifşası riski aktarılıyor.
Bazı açıklar için düzeltmeler hazırlanmış veya test edilmeye başlanmış olsa da yamaların tamamı Linux çekirdeğinin ana sürümüne henüz dahil edilmiş değil. Bu nedenle Linux sistem yöneticileri, dağıtım ve çekirdek geliştiricileri ile kurumsal altyapı ekipleri, etkilenen bileşenlere ilişkin gelişmeleri yakından izlemeli.
-
Kaynak: https://www.donanimhaber.com/linux-cekirdegindeki-kritik-aciklar-yanlislikla-internete-sizdi--211984
Bu içerik GPT-5.6-LUNA modeli ile hazırlandı.

Claude Code'un onay dosyası GitHub'da parolaları sızdırdı
Apiiro'ya göre Claude Code'un "bir daha sorma" ile kaydettiği komutlar, içlerindeki parolalarla birlikte 1.122 herkese açık GitHub dosyasında duruyor.
8 Kasım 2026
Zafiyetler & Güvenlik Açıkları

GitHub'daki sahte güvenlik araçları 2 bin sisteme bulaştı
Dr. Web'e göre GitHub'da güvenlik aracı gibi görünen depolar, siber güvenlik uzmanlarının 2.000'den fazla Windows bilgisayarına arka kapı yerleştirdi.
8 Kasım 2026
Zararlı Yazılımlar & Tehditler

GPT-6 Cyber Firefox'ta 81 yüksek önemli açık buldu
OpenAI'ın yeni modeli GPT-6 Cyber, Firefox'ta 81 açık buldu ve Linux çekirdeğinde 948 açık için çalışan istismar kodu geliştirdi. Model herkese açık değil.
8 Kasım 2026
Araştırma, Analiz & Rehberler