
24 Ekim 2026
LiteLLM 1.107.0 tedarik zinciri saldırısında Python ortamları hedef alındı
Haber Özeti
Kötü amaçlı paket, LiteLLM içe aktarılmasa da Python başlatıldığında kimlik bilgileri ve sırları toplayabiliyordu.
LiteLLM projesinin 1.107.0 sürümü, PyPI paketleri ve resmi container imajları üzerinden kötü amaçlı kod dağıttı. 21 Ekim 2026'da yayımlanan sürüm, Windows, Linux ve macOS ortamlarını etkiledi; saldırganlar kimlik bilgilerini, sırları ve ortam değişkenlerini toplamaya, ayrıca uzaktan kod yüklemeye yönelik payload'lar ekledi. Özel Enterprise sürümünün etkilenmediği belirtildi.
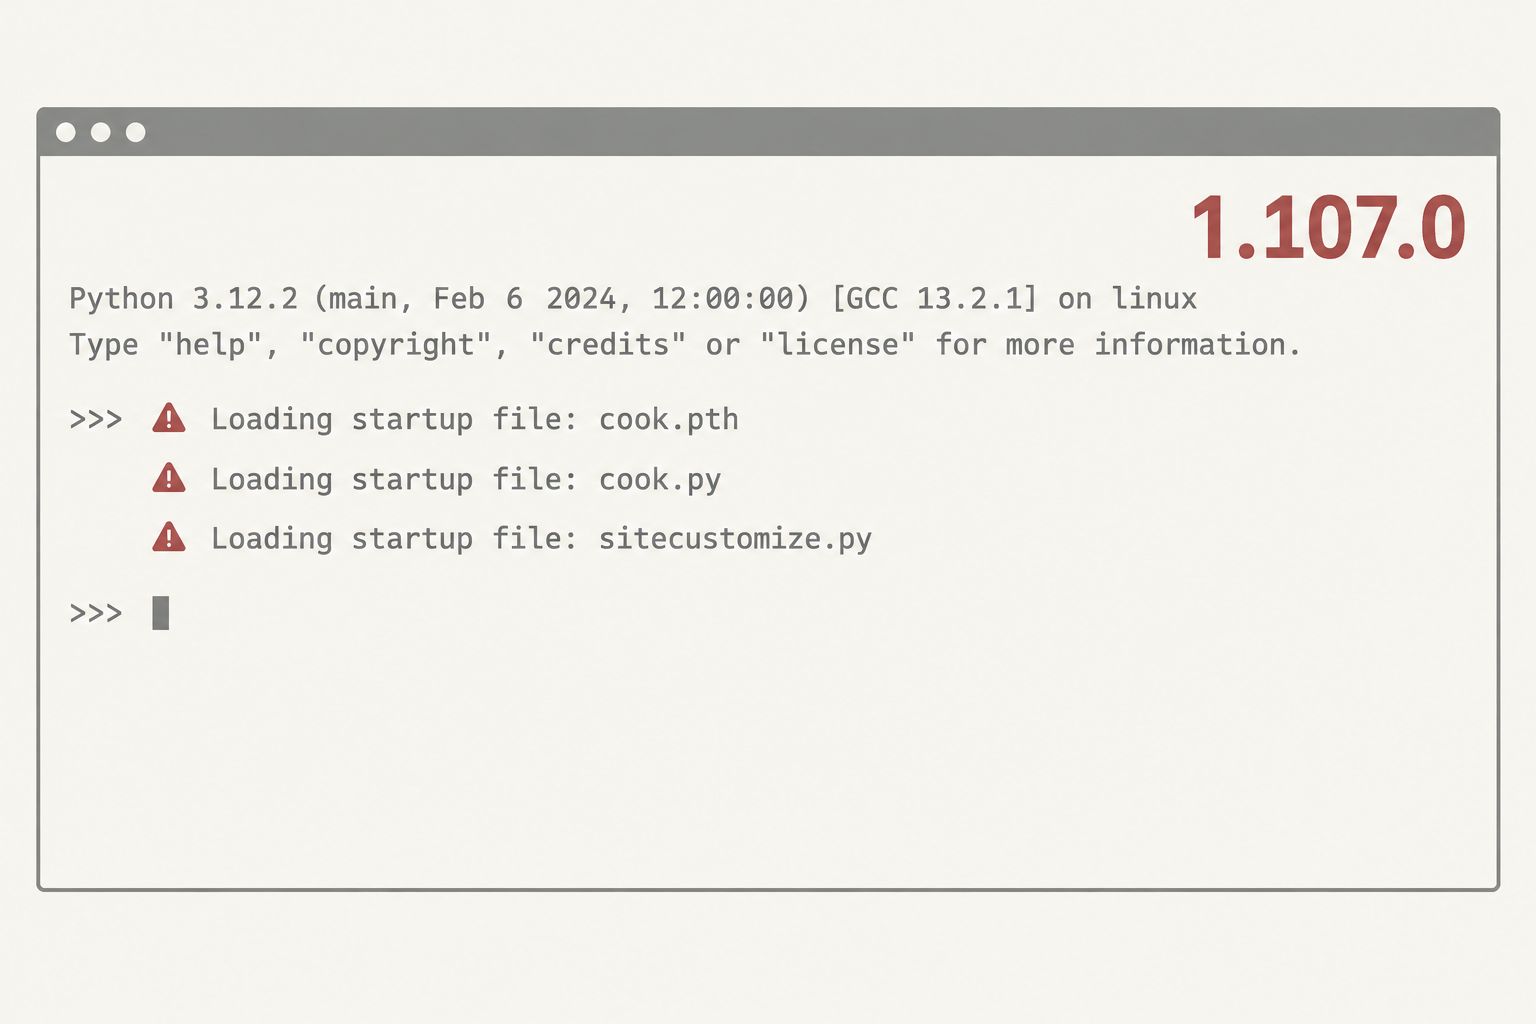
Saldırı, LiteLLM uygulamasının kullanılması veya içe aktarılmasıyla sınırlı değildi. Pakete eklenen cook.pth, cook.py ve sitecustomize.py dosyaları Python'un normal başlangıç mekanizmalarını kullandı; etkilenen ortamda Python'ın başlatılması payload'ın çalışması için yeterli olabiliyordu. Bu nedenle geliştirici bilgisayarları, CI/CD ajanları, test sistemleri, container'lar ve LiteLLM gateway olarak kullanılmayan diğer Python ortamları da risk altına girdi. Bazı bileşenler geliştirici, bulut, tarayıcı ve altyapı kimlik bilgilerini hedeflerken, Unix tabanlı sistemlerde dışarıdan Python kodu indirme ve çalıştırma desteği de bulundu; bu faaliyetin gerçekleştiği doğrulanmadı.
Toplanan veriler şifrelenerek saldırganın kontrolündeki bir endpoint'e gönderilebiliyordu. Kötü amaçlı paketler kaldırılmış olsa da yalnızca LiteLLM dizininin silinmesi yeterli olmayabilir; startup dosyaları veya çalışan loader sistemde kalabilir. Etkilenen dağıtımların durdurulması, Python yorumlayıcısı başlatılmadan ortamların incelenmesi, sistemlerin temiz yedeklerden yeniden oluşturulması ve açığa çıkmış sırların döndürülmesi gerekiyor. Kaynaklarda saldırı öncesindeki son temiz sürüm olarak LiteLLM 1.106.2 gösteriliyor.
-
Bu içerik GPT-5.6-LUNA modeli ile hazırlandı.

Claude Code'un onay dosyası GitHub'da parolaları sızdırdı
Apiiro'ya göre Claude Code'un "bir daha sorma" ile kaydettiği komutlar, içlerindeki parolalarla birlikte 1.122 herkese açık GitHub dosyasında duruyor.
8 Kasım 2026
Zafiyetler & Güvenlik Açıkları

GitHub'daki sahte güvenlik araçları 2 bin sisteme bulaştı
Dr. Web'e göre GitHub'da güvenlik aracı gibi görünen depolar, siber güvenlik uzmanlarının 2.000'den fazla Windows bilgisayarına arka kapı yerleştirdi.
8 Kasım 2026
Zararlı Yazılımlar & Tehditler

GPT-6 Cyber Firefox'ta 81 yüksek önemli açık buldu
OpenAI'ın yeni modeli GPT-6 Cyber, Firefox'ta 81 açık buldu ve Linux çekirdeğinde 948 açık için çalışan istismar kodu geliştirdi. Model herkese açık değil.
8 Kasım 2026
Araştırma, Analiz & Rehberler