
8 Kasım 2026
Plex2Shell saldırıları QNAP NAS cihazlarını hedef alıyor
Haber Özeti
Plex kullanan QNAP NAS cihazlarındaki olası ihlal raporları doğrulanırken, saldırganların yüklediği içerikler güncellemeyle silinmiyor.
QNAP, Plex Media Server üzerindeki Plex2Shell zafiyet zincirinin kullanıldığı saldırılarda bazı NAS cihazlarının ele geçirildiğine ilişkin kullanıcı raporları aldığını açıkladı. Şirketin teknik destek ekipleri, Plex Media Server çalışan ve etkilenmiş olabilecek cihazların sahiplerine yardımcı oluyor. Saldırılar, Plex2Shell’e ilişkin teknik ayrıntıların yayımlanmasının ardından başladı.
Plex2Shell, Plex Media Server’da izlenen CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 ve CVE-2026-96656 numaralı dört zafiyetten oluşuyor. QNAP PSIRT, sorunların yalnızca Plex Media Server’da bulunduğunu; QTS, QuTS hero ve diğer QNAP işletim sistemlerinin doğrudan etkilenmediğini belirtiyor. Ancak internete açık ve zafiyetli Plex sunucusu çalıştıran NAS cihazları ile üzerindeki kişisel içeriklerin ele geçirilmiş kabul edilmesi gerektiği uyarısı yapılıyor.
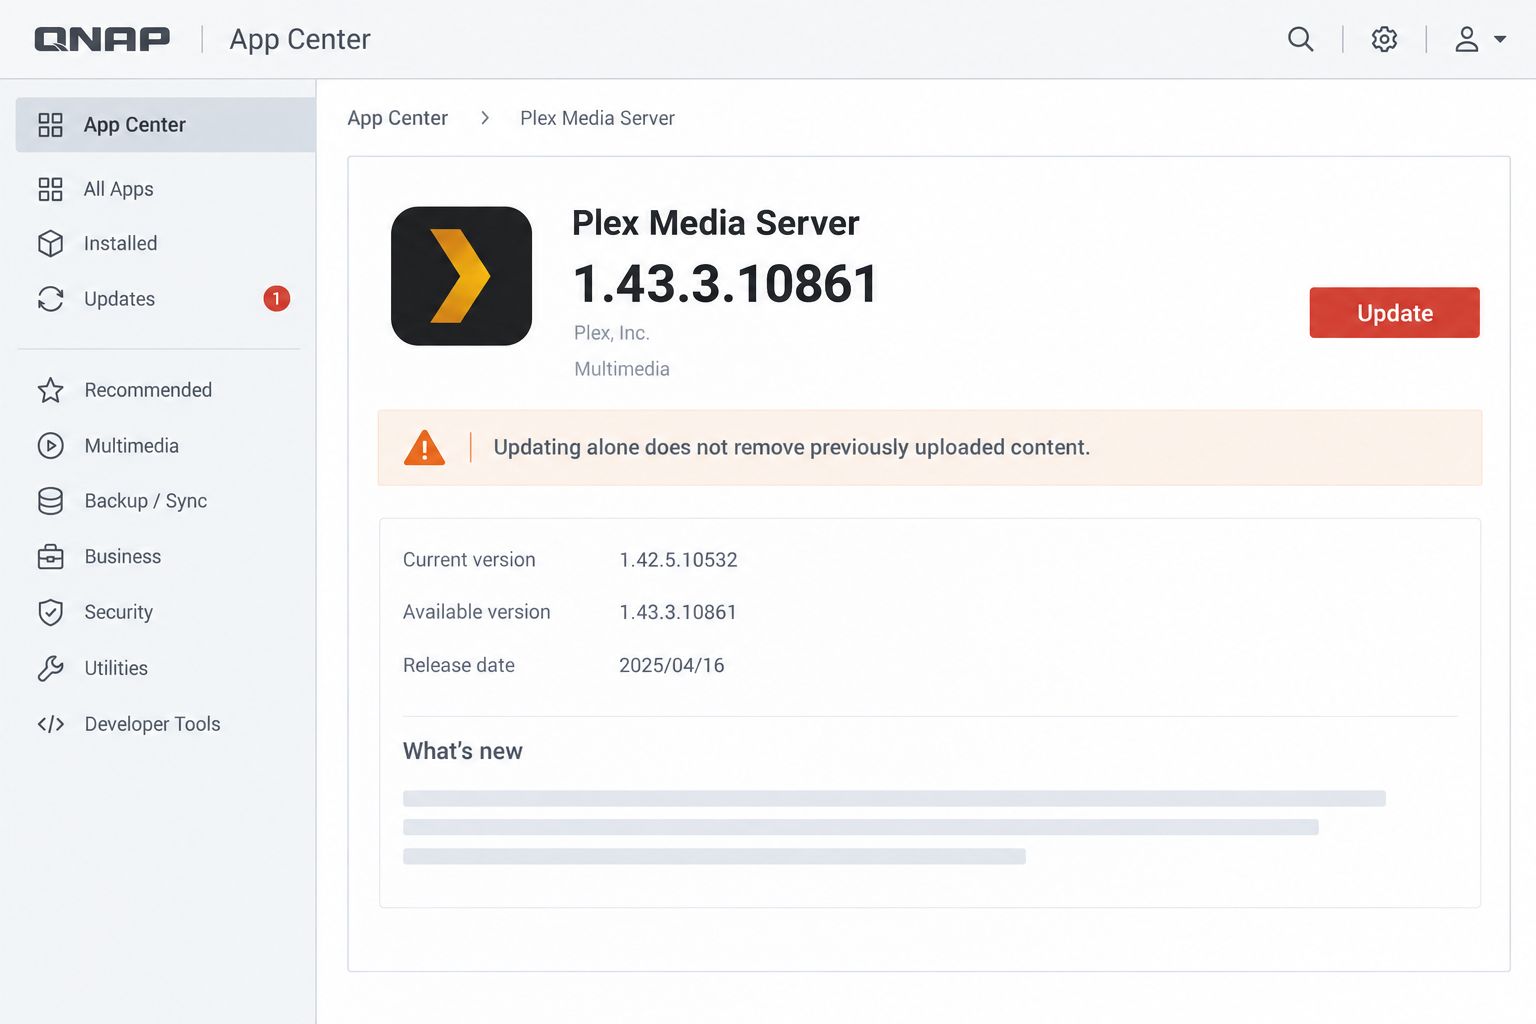
QNAP, Plex Media Server’ın QNAP App Center’da bulunan en güncel sürüme, kaynak kayda göre 1.43.3.10861’e yükseltilmesini öneriyor. Şirket, mevcut bir saldırının yüklediği içeriklerin yalnızca güncellemeyle kaldırılmayacağını; kullanıcıların güvenlik bültenindeki ihlal belirtilerini kontrol etmesini, işletim sistemini temiz biçimde yeniden kurmasını ve Plex ile NAS kimlik bilgilerini sıfırlamasını istiyor. Uzaktan Plex erişimine ihtiyaç duymayanların ilgili özellikleri kapatması ve 32400 numaralı port yönlendirmesini durdurması, uzaktan erişim gereken durumlarda ise VPN kullanılması tavsiye ediliyor.
Gelişme, Plex’i NAS üzerinde çalıştıran kullanıcılar için yalnızca uygulama güncellemesinin yeterli olmayabileceğini gösteriyor. Özellikle internete açık cihazlarda olası ihlal incelemesi, temiz kurulum ve kimlik bilgilerinin yenilenmesi birlikte ele alınmalı.
Bu içerik GPT-5.6-LUNA modeli ile hazırlandı.

Claude Code'un onay dosyası GitHub'da parolaları sızdırdı
Apiiro'ya göre Claude Code'un "bir daha sorma" ile kaydettiği komutlar, içlerindeki parolalarla birlikte 1.122 herkese açık GitHub dosyasında duruyor.
8 Kasım 2026
Zafiyetler & Güvenlik Açıkları

GitHub'daki sahte güvenlik araçları 2 bin sisteme bulaştı
Dr. Web'e göre GitHub'da güvenlik aracı gibi görünen depolar, siber güvenlik uzmanlarının 2.000'den fazla Windows bilgisayarına arka kapı yerleştirdi.
8 Kasım 2026
Zararlı Yazılımlar & Tehditler

GPT-6 Cyber Firefox'ta 81 yüksek önemli açık buldu
OpenAI'ın yeni modeli GPT-6 Cyber, Firefox'ta 81 açık buldu ve Linux çekirdeğinde 948 açık için çalışan istismar kodu geliştirdi. Model herkese açık değil.
8 Kasım 2026
Araştırma, Analiz & Rehberler