
6 Kasım 2026
Saldırganlar, GitHub’daki açık sırları agentic AI ile arıyor
Haber Özeti
Agentic AI, sızmış kimlik bilgilerini bulup bulut kaynaklarına erişim zincirini dakikalar içinde otomatikleştiriyor.
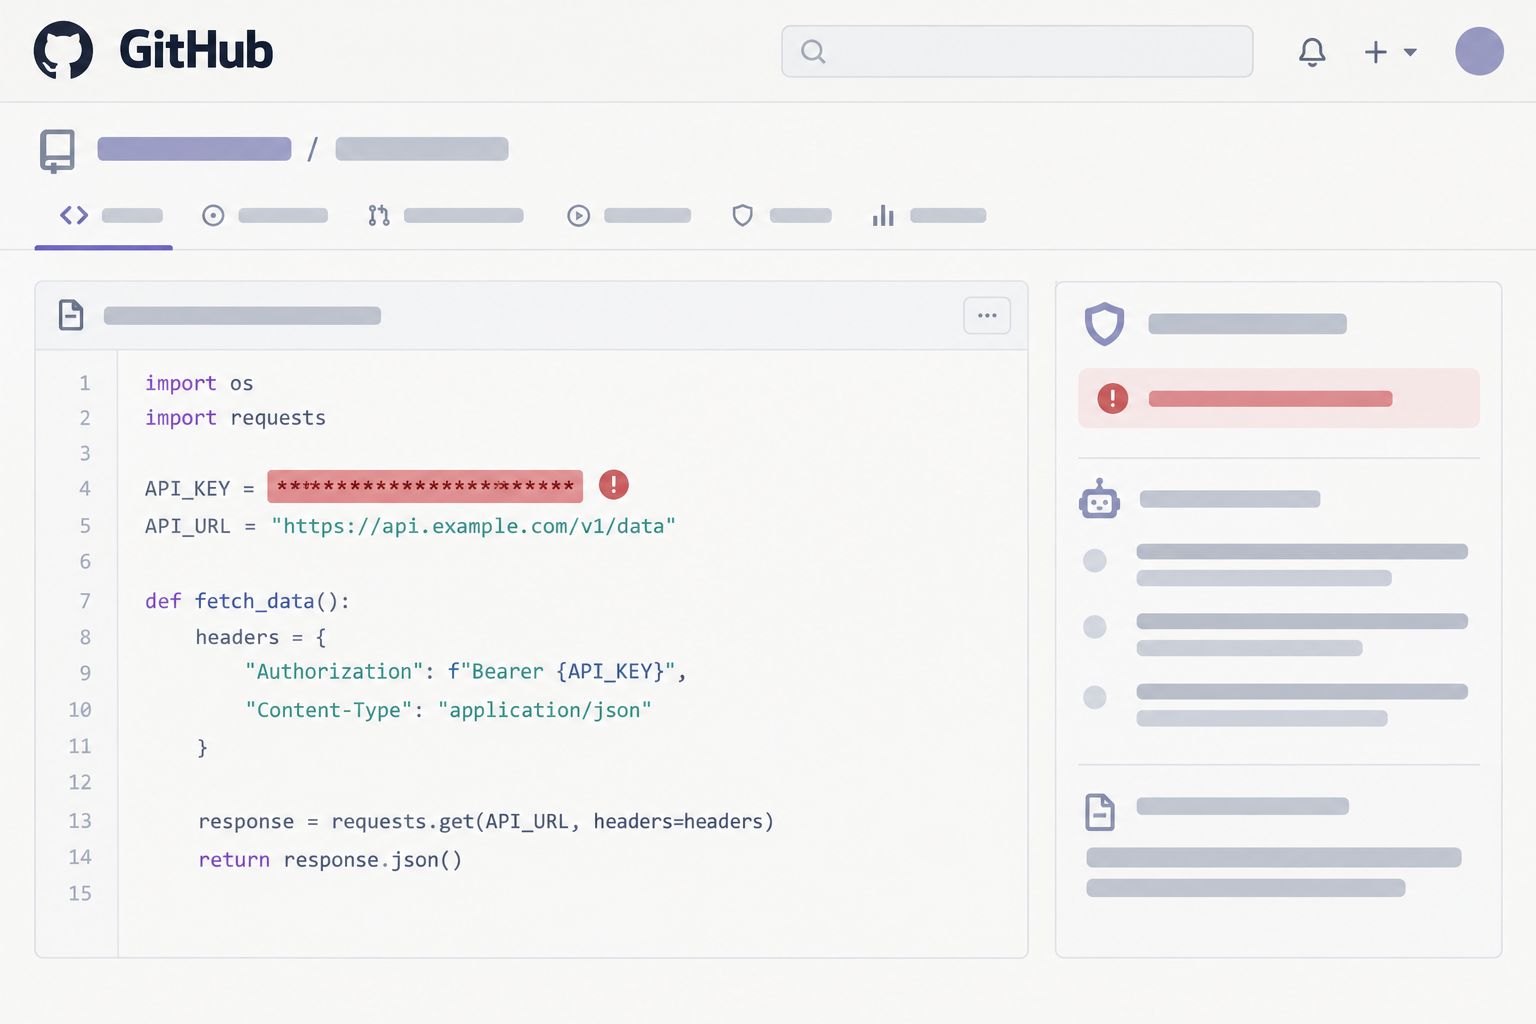
Microsoft Threat Intelligence, tehdit aktörlerinin agentic AI tabanlı bir saldırı framework’ü kullanarak herkese açık GitHub depolarında kimlik bilgileri, uygulama kimlik bilgileri ve yapay zekâ servislerine ait API anahtarlarını aradığını bildirdi. Elde edilen sırların, hedef kuruluşlara yönelik sonraki kötü amaçlı faaliyetlerde kullanıldığı gözlemlendi.
Microsoft’a göre ARTEX gibi agentic araçlar yalnızca çok sayıda depoyu daha hızlı taramıyor; bulunan verileri analiz ederek saldırının sonraki adımlarını da yürütebiliyor. En az bir vakada bir AI agent’ın GitHub’da sırları taramaya başlamasından Azure Key Vault’tan veri dışarı aktarmasına kadar geçen sürenin beş dakika olduğu gözlemlendi. Şirket ayrıca geçerli uygulama kimlik bilgilerinin bulut kaynaklarını keşfetmek, Azure Key Vault ve Storage Account’lardan veri çıkarmak ve Azure AI servislerini kötüye kullanmak için kullanıldığını aktardı.
Microsoft, 28 Ekim 2026’dan itibaren bazı etkilenen müşterilerde birden fazla uygulama kimliğiyle başarılı service principal oturum açma işlemleri gözlemlediğini belirtti. Bazı olaylarda, çok kiracılı bir uygulamaya ait vendor kaynaklı kimlik bilgilerinin ele geçirilerek birden fazla downstream tenant’a erişimde kullanıldığı ifade edildi. GitHub depolarına sır eklenmesi, uzun süre geçerli kalabilen kimlik bilgilerinin saldırganlar tarafından hızla bulunup kullanılmasına yol açabildiğinden, kaynak kodundaki açık sırların tespiti ve döndürülmesi geliştirici, DevOps ve bulut güvenliği süreçleri açısından kritik hale geliyor.
Bu içerik GPT-5.6-LUNA modeli ile hazırlandı.

Claude Code'un onay dosyası GitHub'da parolaları sızdırdı
Apiiro'ya göre Claude Code'un "bir daha sorma" ile kaydettiği komutlar, içlerindeki parolalarla birlikte 1.122 herkese açık GitHub dosyasında duruyor.
8 Kasım 2026
Zafiyetler & Güvenlik Açıkları

GitHub'daki sahte güvenlik araçları 2 bin sisteme bulaştı
Dr. Web'e göre GitHub'da güvenlik aracı gibi görünen depolar, siber güvenlik uzmanlarının 2.000'den fazla Windows bilgisayarına arka kapı yerleştirdi.
8 Kasım 2026
Zararlı Yazılımlar & Tehditler

GPT-6 Cyber Firefox'ta 81 yüksek önemli açık buldu
OpenAI'ın yeni modeli GPT-6 Cyber, Firefox'ta 81 açık buldu ve Linux çekirdeğinde 948 açık için çalışan istismar kodu geliştirdi. Model herkese açık değil.
8 Kasım 2026
Araştırma, Analiz & Rehberler