
18 Kasım 2026
Trigram geliştiricileri bilgi hırsızlarıyla hedefliyor
Haber Özeti
Trigram kampanyası yaklaşık 50 AI ve blockchain markasını taklit edip geliştiricileri bilgi hırsızı çalıştırmaya yöneltiyor; Avrupa ve ABD'yi hedefliyor.
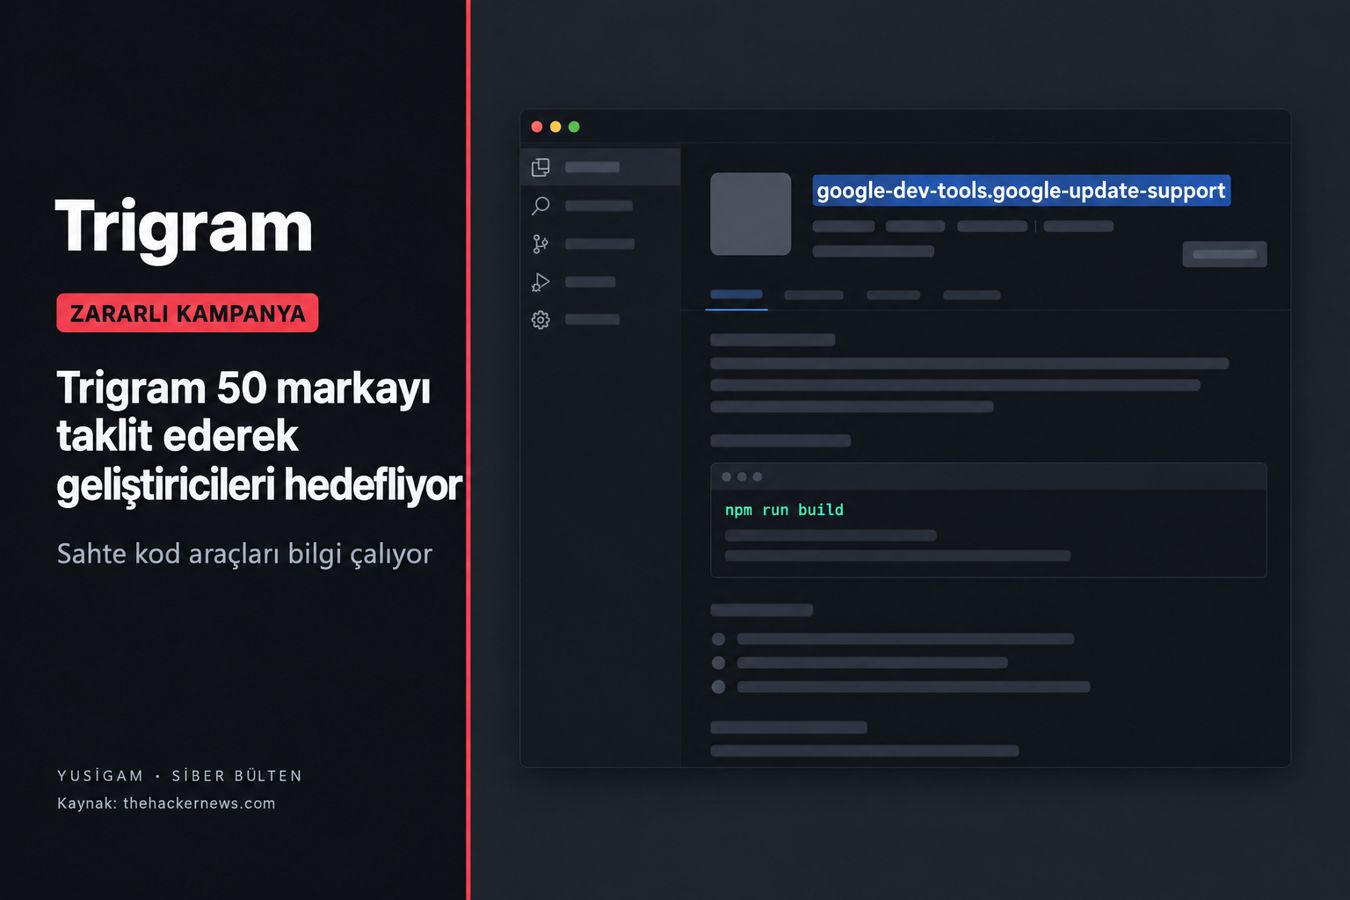
Stormshield'ın 17 Kasım'da yayımladığı teknik rapora göre Trigram, Avrupa ve ABD'deki AI, blockchain ve lojistik sektörlerini hedef alan geniş ölçekli bir kampanya. Operasyon, yaklaşık 50 AI ve blockchain markasını taklit ediyor; işe alım, konferans ve paket takibi temalı sosyal mühendislik yöntemlerini trojanlaştırılmış kod depoları ve tedarik zinciri ihlaliyle birleştirerek geliştiricileri bilgi hırsızı (infostealer) çalıştırmaya ikna etmeyi amaçlıyor.
Kampanya nasıl işliyor?
Kampanya, farklı giriş yöntemlerini aynı altyapı ve yükte birleştiriyor. Stormshield'ın değerlendirmesine göre saldırı zinciri üç farklı ortama uyarlanıyor ve geliştiricilere yönelik kimlik avı mesajları, sahte kariyer portalları, konferans davetleri ile kod inceleme veya değerlendirme süreçleri kullanılıyor.
SafeDep'in analizine göre yöntemlerden biri, meşru kripto para şirketi Amber Group'u taklit eden sahte bir kariyer portalı. Bir diğerinde, Visual Studio Code veya Cursor için “google-dev-tools.google-update-support” adlı sahte bir uzantı, muhtemelen kodlama değerlendirmesi üzerinden sunuluyor ve çalıştırıldıktan sonra siliniyor.
Geliştiriciler hangi yöntemlerle kandırılıyor?
Geliştiricilerden bazı durumlarda terminale bir komut yapıştırarak “doğrulama” yapmaları isteniyor. Başka bir saldırı zincirinde ise antd-img-crop GitHub deposuna eklenen sahte bir commit, geliştirici “npm run build” komutunu çalıştırdığında “prebuild.js” aracılığıyla kötü amaçlı yazılımı kuruyor. Kaynağa göre npm paketinin kendisi etkilenmiş değil.
JavaScript yükü sahte bir yükleyici indirip çalıştırıyor, Node.js kuruyor ve bellekte çalışan şifrelenmiş bir sonraki aşamayı getiriyor. Bu aşama, komuta ve kontrol sunucusunu GitLab üzerindeki bir ölü bırakma noktası (dead drop) üzerinden buluyor. Ardından Overlord uzaktan erişim truva atı (RAT) çerçevesi kuruluyor.
Hangi veriler hedefleniyor?
SafeDep'e göre kötü amaçlı yazılım macOS, Linux ve Windows sistemlerinde tarayıcı parolalarını, çerezleri, anahtar zincirlerini, kripto para cüzdanlarını, SSH anahtarlarını ve .env dosyalarını çalıyor. Ardından Google yazılımı gibi gösterilen bir uzaktan erişim aracını kuruyor.
macOS ve Linux sistemlerinde görülen sahte iletişim kutusu, kullanıcılardan sistem parolasını “sistem güncellemelerini uygulamak ve sürücüleri ve güvenlik ayarlarını doğrulamak” gerekçesiyle girmelerini istiyor.
Saldırının arkasında kim var?
Faaliyetin, Kuzey Kore bağlantılı olduğu değerlendirilen Kimsuky ve UNK_DeadDrop kümeleriyle benzerlik taşıdığı belirtiliyor; ancak bu benzerlikler operatörlerin kimliğini kanıtlamıyor. SafeDep, sahte işe alım görevlisi, komut yapıştırmaya dayalı doğrulama ve geliştiricilerle kripto para sahiplerine odaklanmanın Contagious Interview kampanyasıyla örtüştüğünü, bunun yalnızca tekniklere dayalı bir eşleşme olduğunu vurguluyor.
Stormshield, Proofpoint, SafeDep, Jamf ve Genians Security Center tarafından daha önce ayrı ayrı belgelenen bulguların aynı yönetim platformu, kurban izleme konsolları ve e-posta dağıtım altyapısının parçaları olarak bir araya geldiğini belirtiyor.
Kaynak: https://thehackernews.com/2026/11/trigram-campaign-impersonates-about-50.html
Bu içerik GPT-5.6-LUNA modeli ile hazırlandı.
Cursor: Kötü amaçlı Claude Code uzantısı nasıl yayıldı
Cursor'daki kötü amaçlı Claude Code uzantısı, Fireworks ihlalinde açığa çıkan anahtarla dağıtıldı; olay, geliştirici tedarik zinciri riskini gösterdi.
18 Kasım 2026
Siber Saldırılar & İhlaller
TYPO3 CMS: Dosya yükleme açığı aktif olarak sömürülüyor
TYPO3 CMS açıkları yöneticileri etkiliyor; dosya yükleme, dosya ifşası ve sunucu kaynak tüketimi riski oluşturuyor, CVE-2026-125160 ise aktif sömürülüyor.
18 Kasım 2026
Siber Saldırılar & İhlaller
Apache Roller'da kimlik doğrulamasız RCE açığı istismarı
Apache Roller RCE, 4.0.0–6.1.4 sürümlerini etkiliyor. Kullanan kurumlar, aktif istismar ve kimlik doğrulama öncesi işleme karşı acilen yükseltmeli.
18 Kasım 2026
Siber Saldırılar & İhlaller