
27 Ekim 2026
Gheist, çalınan GitHub token’larıyla 13.500’den fazla dalı hedefliyor
Haber Özeti
Çalınan token’lar, GitHub Actions üzerinden özel depoların ve bulut ortamlarının sırlarına erişmek için kullanılıyor.
Gheist adlı devam eden tedarik zinciri kampanyası, çalınmış GitHub token’larını kullanarak 850’den fazla ele geçirilmiş hesapta 13.500’ün üzerinde kötü amaçlı dal oluşturdu. Wiz Research’e göre saldırı, kişisel projelerden özel kurumsal depolara ve GitHub Enterprise Server ortamlarına kadar token’ların erişebildiği depoları hedefliyor.
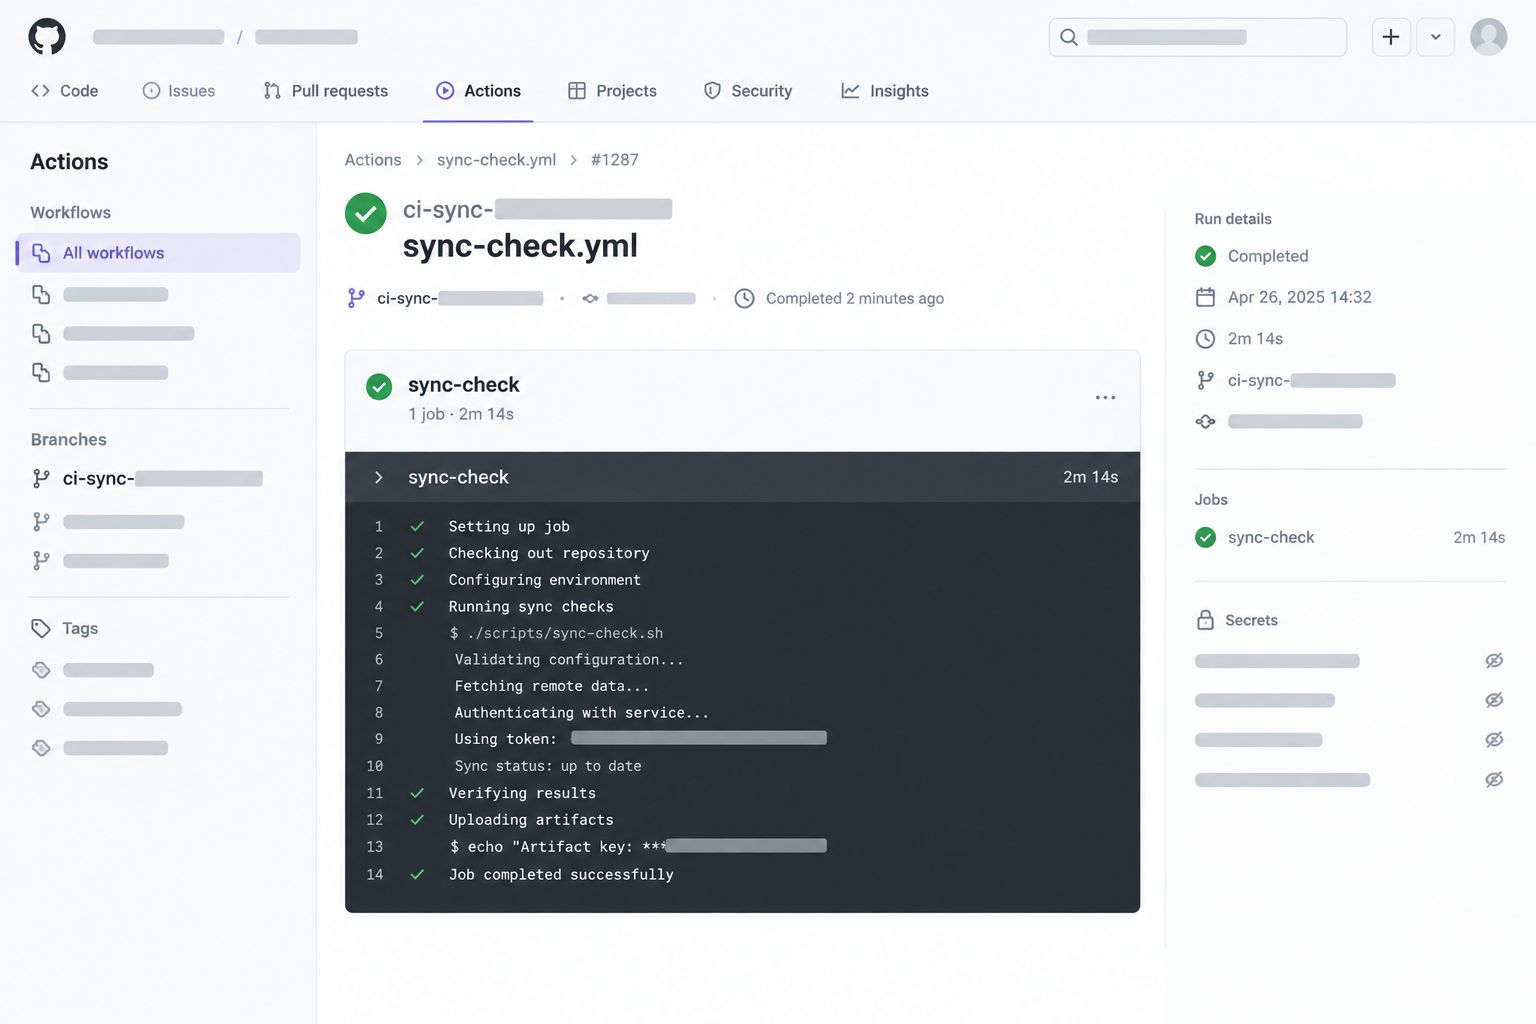
Saldırganlar, her depo için ci-sync- öneki ve altı karakterden oluşan bir dal açarak .github/workflows/sync-check.yml dosyasını ekliyor. Bu GitHub Actions workflow’u, deponun okuyabildiği sırları ve ortam değişkenlerini kendi çalışma günlüğüne yazıyor; saldırganlar günlüğü GitHub API üzerinden indirip çalıştırmayı saniyeler içinde siliyor. Çıktının Base32 ile kodlanması, GitHub’ın günlüklerdeki sırları maskeleme mekanizmasının aşılmasına yardımcı oluyor. Sırların GitHub’ın kendi API’si üzerinden çıkarılması nedeniyle saldırgan tarafında engellenebilecek harici bir sunucu veya outbound bağlantı bulunmuyor.
GitHub’ın 28 Temmuz’da devreye aldığı kontrol, Wiz’in incelediği kamuya açık depo çalıştırmalarını onay bekleyen duruma getirerek engelledi; ancak bu koruma özel depoları ve GitHub Enterprise Server’ı kapsamıyor. Araştırmacılar bu ortamlarda kötü amaçlı workflow’ların tamamlandığını, bazı kuruluşlara ait bulut kimlik bilgilerinin de AWS Secrets Manager’ı taramak için kullanıldığını gözlemledi. Kampanya 24 Ekim itibarıyla aktif ve gelişmeye devam ederken, etkilenen hesapların yaklaşık üçte ikisinin artık GitHub’da bulunmaması olası müdahale faaliyetine işaret ediyor. Bulgular, geliştirici hesapları ve token’larının kurumsal bulut ortamlarına geçiş noktası olarak kullanılabileceğini gösteriyor.
-
Bu içerik GPT-5.6-LUNA modeli ile hazırlandı.

Claude Code'un onay dosyası GitHub'da parolaları sızdırdı
Apiiro'ya göre Claude Code'un "bir daha sorma" ile kaydettiği komutlar, içlerindeki parolalarla birlikte 1.122 herkese açık GitHub dosyasında duruyor.
8 Kasım 2026
Zafiyetler & Güvenlik Açıkları

GitHub'daki sahte güvenlik araçları 2 bin sisteme bulaştı
Dr. Web'e göre GitHub'da güvenlik aracı gibi görünen depolar, siber güvenlik uzmanlarının 2.000'den fazla Windows bilgisayarına arka kapı yerleştirdi.
8 Kasım 2026
Zararlı Yazılımlar & Tehditler

GPT-6 Cyber Firefox'ta 81 yüksek önemli açık buldu
OpenAI'ın yeni modeli GPT-6 Cyber, Firefox'ta 81 açık buldu ve Linux çekirdeğinde 948 açık için çalışan istismar kodu geliştirdi. Model herkese açık değil.
8 Kasım 2026
Araştırma, Analiz & Rehberler