
SİBER BÜLTEN & YAYINLAR
Yalova Üniversitesi Siber Güvenlik Uygulama ve Araştırma Merkezi (YUSİGAM) Güncel Tehdit, Zafiyet ve Bülten Akışı
Toplam 7 içerik listeleniyor

Claude Code'un onay dosyası GitHub'da parolaları sızdırdı
Apiiro'ya göre Claude Code'un "bir daha sorma" ile kaydettiği komutlar, içlerindeki parolalarla birlikte 1.122 herkese açık GitHub dosyasında duruyor.
8 Kasım 2026
Zafiyetler & Güvenlik Açıkları

GitHub'daki sahte güvenlik araçları 2 bin sisteme bulaştı
Dr. Web'e göre GitHub'da güvenlik aracı gibi görünen depolar, siber güvenlik uzmanlarının 2.000'den fazla Windows bilgisayarına arka kapı yerleştirdi.
8 Kasım 2026
Zararlı Yazılımlar & Tehditler
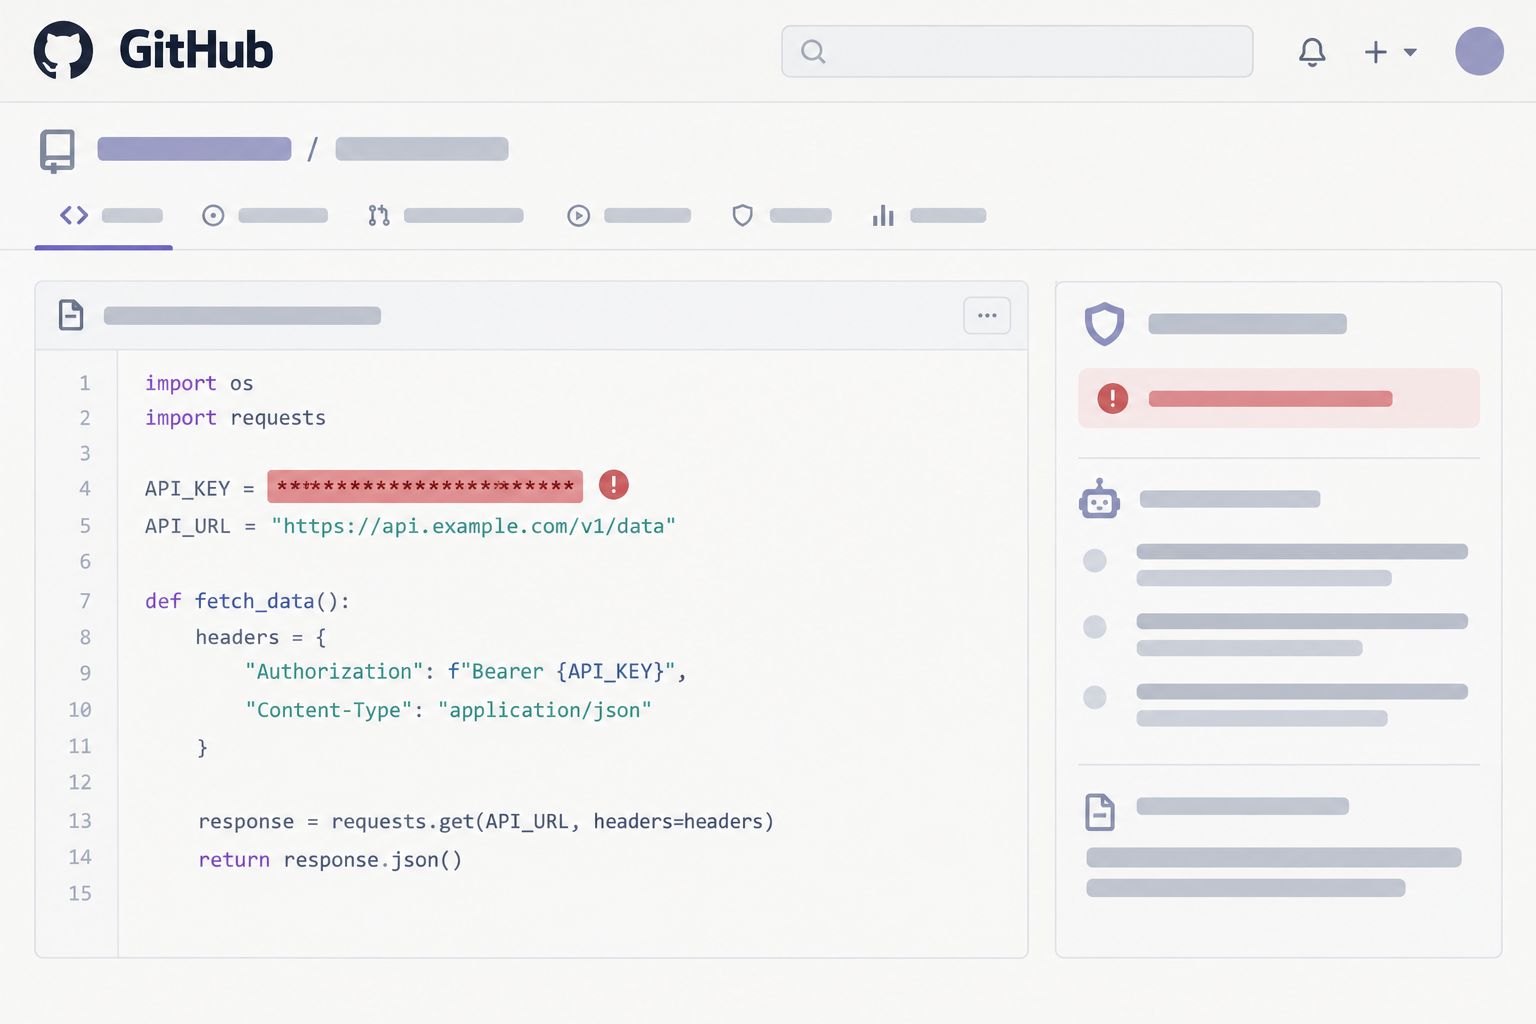
Saldırganlar, GitHub’daki açık sırları agentic AI ile arıyor
Agentic AI, sızmış kimlik bilgilerini bulup bulut kaynaklarına erişim zincirini dakikalar içinde otomatikleştiriyor.
6 Kasım 2026
Siber Saldırılar & İhlaller
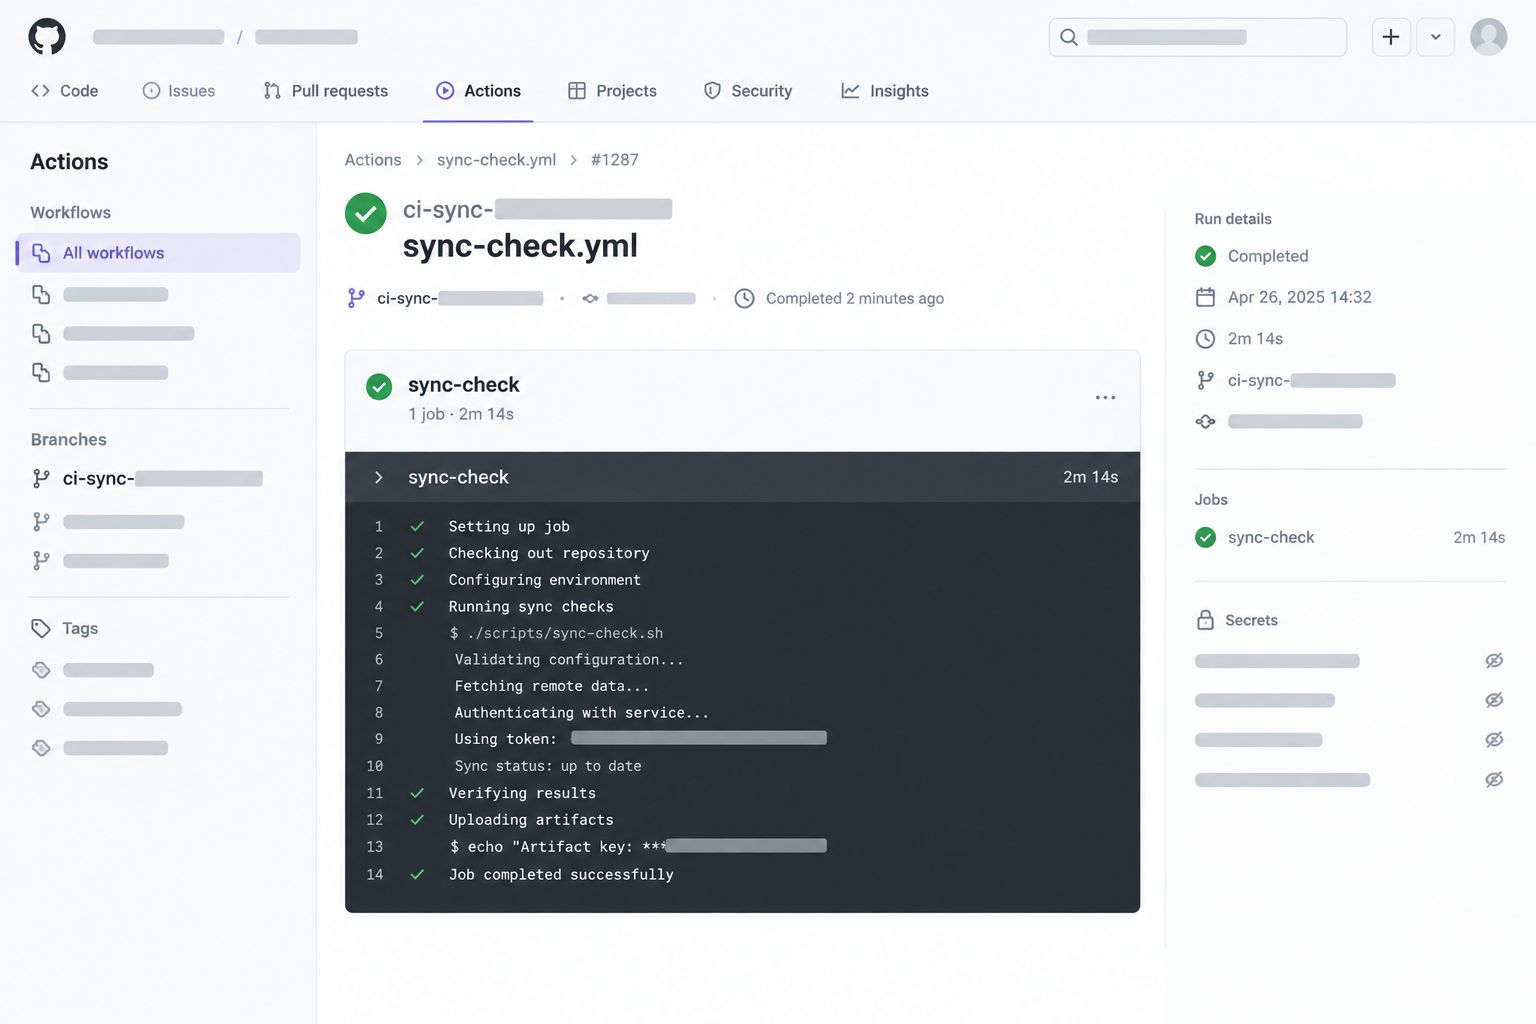
Gheist, çalınan GitHub token’larıyla 13.500’den fazla dalı hedefliyor
Çalınan token’lar, GitHub Actions üzerinden özel depoların ve bulut ortamlarının sırlarına erişmek için kullanılıyor.
27 Ekim 2026
Siber Saldırılar & İhlaller
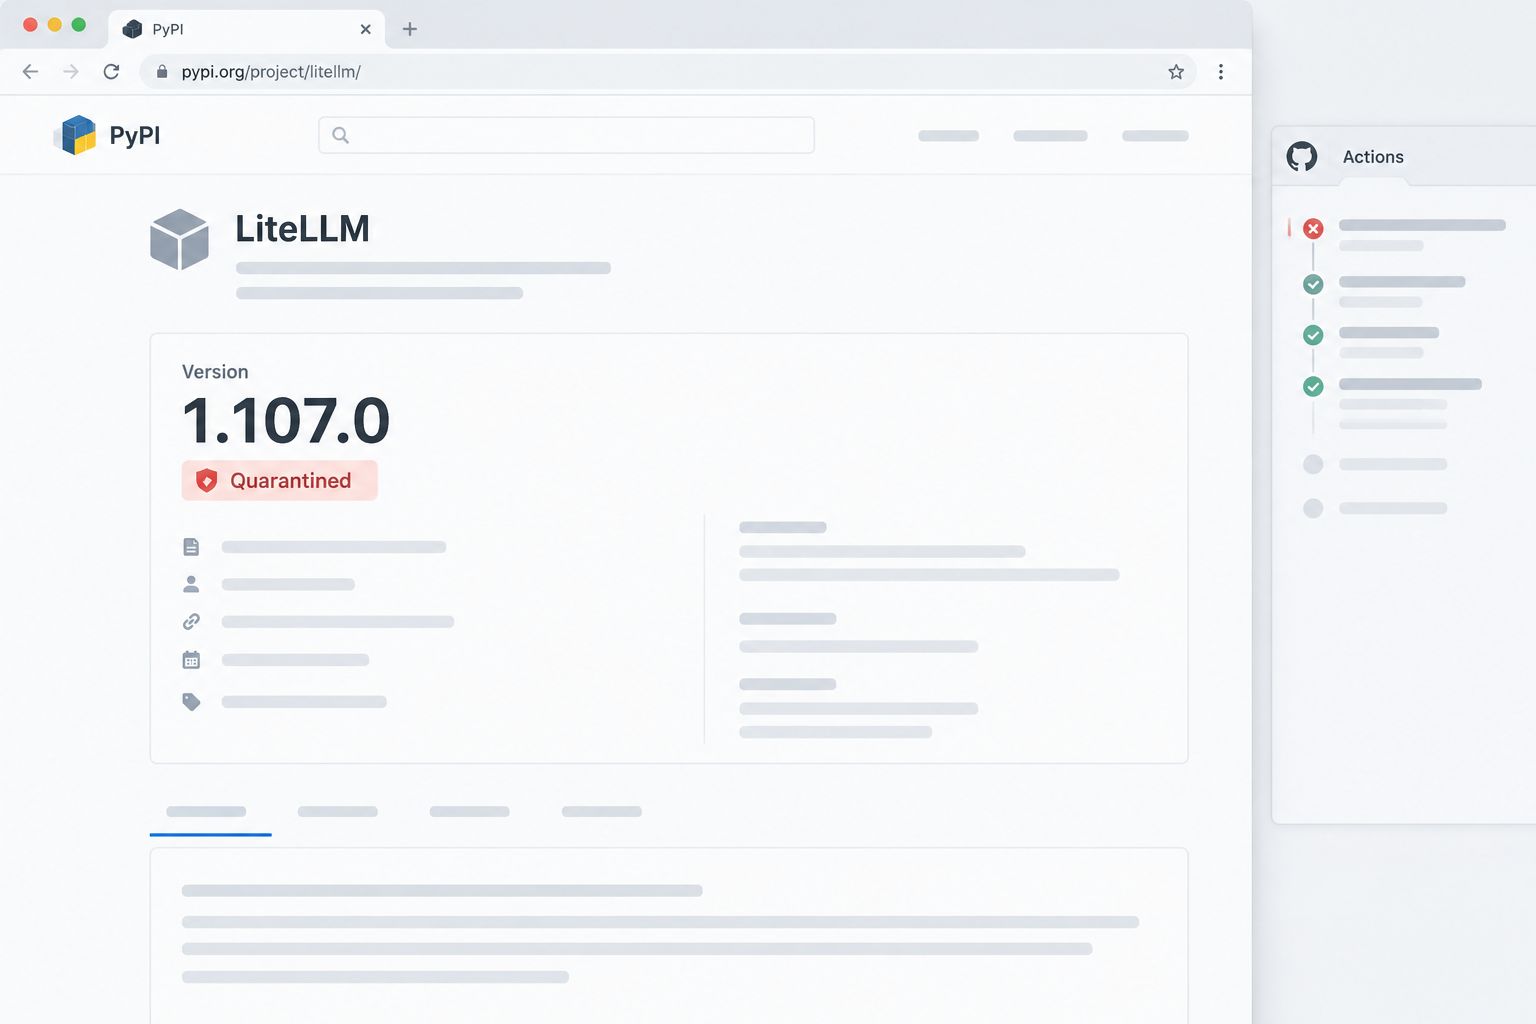
Sızdırılan LiteLLM anahtarı GitHub ve PyPI tedarik zincirini ele geçirdi
İptal edilmeyen anahtar, GitHub token hırsızlığına ve kimlik bilgisi çalan kötü amaçlı PyPI sürümüne uzanan zinciri mümkün kıldı.
25 Ekim 2026
Siber Saldırılar & İhlaller

GhostAction, 94 GitHub deposuna font kılığında kimlik bilgisi hırsızı ekledi
94 GitHub deposunda font kılığındaki hırsız ve VS Code tetikleyicisi, geliştirici kimlik bilgilerini hedefliyor.
20 Ekim 2026
Siber Saldırılar & İhlaller
Kötü amaçlı npm paketi Windows DLL’iyle kabuk kodu enjekte ediyor
imgdecode, geliştirici ortamlarında GitHub’dan yük indirip dllhost.exe’ye enjekte ederek yazılım tedarik zincirini riske atıyor.
18 Ekim 2026
Siber Saldırılar & İhlaller