
17 Kasım 2026
Microsoft 365 kesintisi temalı kimlik avı kampanyası
Haber Özeti
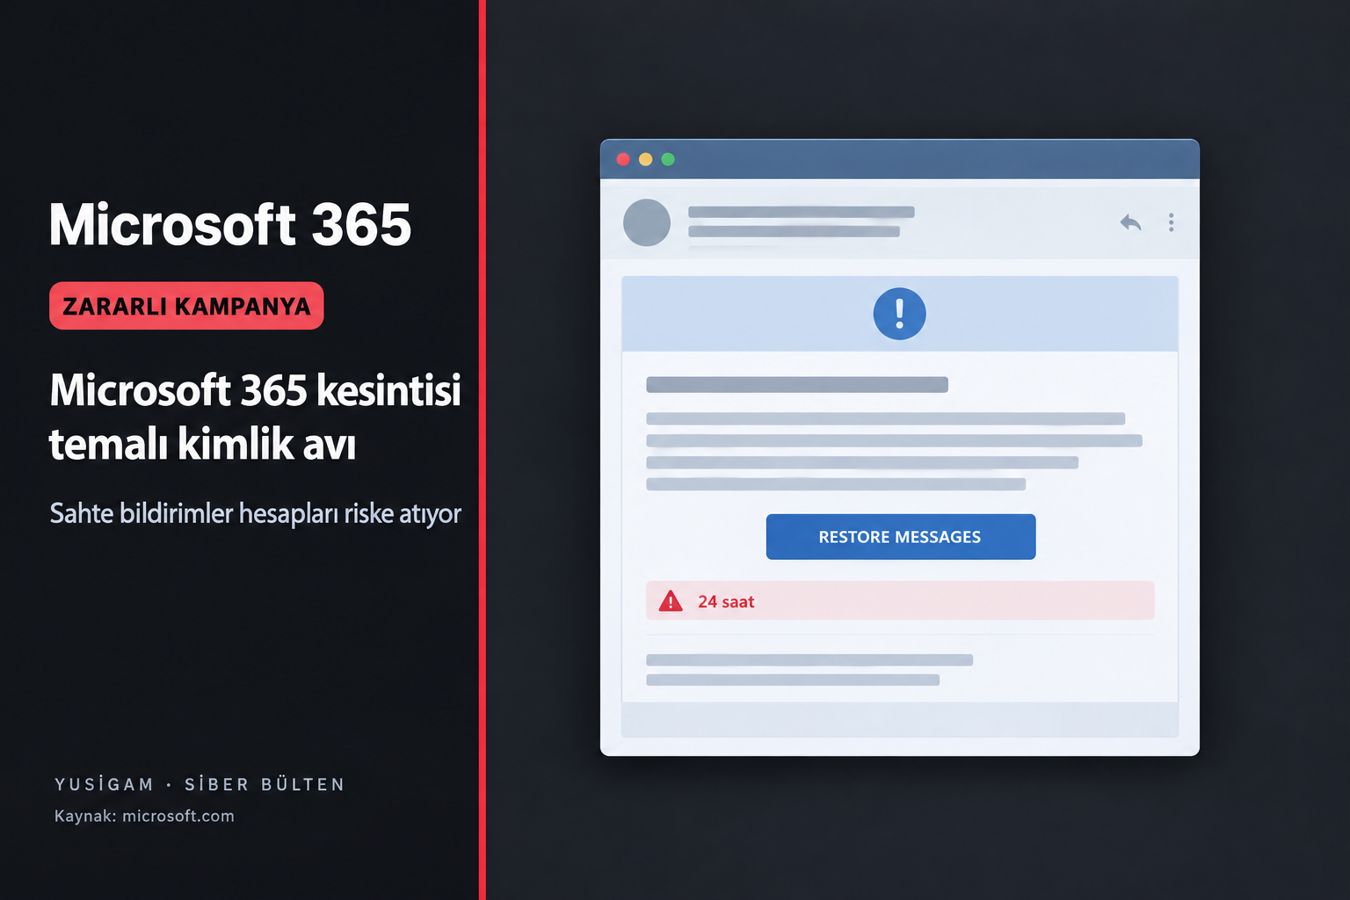
Microsoft 365 kesintisi temalı kimlik avı kampanyası, farklı sektör kuruluşlarını sahte servis bildirimleriyle hedefliyor ve hesap güvenliğini riske atıyor.
Microsoft Threat Intelligence, 13 Kasım 2026'da dünya genelindeki farklı sektörlerden kuruluşları hedefleyen yüksek hacimli bir kimlik avı (phishing) kampanyası gözlemledi. Saldırganlar, Microsoft 365 hizmet durumu bildirimlerini taklit eden e-postalarda, kesinti sırasında bekletildiği iddia edilen iletilerin 24 saat içinde silineceğini öne sürdü. Alıcılar, iletileri geri yüklemek için kötü amaçlı bağlantılara yönlendirildi. Microsoft, etkinliğin muhtemelen kimlik bilgilerini ele geçirmeyi amaçladığını değerlendiriyor; ancak kimlik bilgilerinin toplandığına, kötü amaçlı yazılım dağıtıldığına veya hesaplara erişim sağlandığına dair doğrudan kanıt bulunmadığını belirtiyor.
E-postalar nasıl kurgulandı?
E-postalar, sahte Microsoft 365 servis durumu bildirimleri ve aciliyet oluşturan silinme tehdidiyle kullanıcıları bağlantıya tıklamaya yönlendirdi. Mesajlarda “Outage –” ifadesini izleyen rastgele karakterlerden oluşan konu satırları ve kuruluşu andıran üç karakterli ön eklerin ardından “Outage Notification” veya “Service Health” görünen adları kullanıldı.
Örnek iletilerden biri, 12 Kasım'da yaşandığı öne sürülen bir Exchange Online olayına atıf yaptı ve dört iletinin kesinti sonrasında bekletildiğini iddia etti. “RESTORE MESSAGES” veya “TAKE ACTION” çağrıları, kullanıcıları 24 saatlik silinme süresi dolmadan işlem yapmaya teşvik etti. Mesajlarda Microsoft 365'in yanı sıra Outlook, Teams, SharePoint ve Copilot adları da kullanıldı.
Kampanyada hangi göstergeler görüldü?
Microsoft, kampanyada moments-notice[.]com, planetmaison[.]com ve newbooker[.]com alan adlarından gönderilen iletiler tespit etti. Mesajlarda alıcıya özel izleme URL'leri ve e-posta teslimiyle bağlantı izleme altyapısı kullanıldı; bazı bağlantılar reallifeaccounting[.]com veya bu alan adındaki /themelist0.html yoluna yönlendirildi.
İncelenen örneklerde QR kodu ya da EML dışı ek bulunmadı ve çalıştırılabilir dosya, arşiv, belge veya başka bir kötü amaçlı yazılım yükü tespit edilmedi. Microsoft, kampanyayı belirli bir tehdit aktörüne veya kötü amaçlı yazılım ailesine atfetmedi. Ortak olmayan alan adları ve Microsoft 365 taklidi, etkinliğin muhtemel kimlik avı niteliğini destekliyor; ancak son sayfanın kaynak kodu ve kimlik bilgisi gönderim telemetrisi mevcut kanıtlar arasında yer almıyor.
Kimlik bilgileri ele geçirildi mi?
Mevcut kanıtlar, kimlik bilgilerinin ele geçirildiğini veya tıklama sonrasında kötüye kullanım gerçekleştiğini doğrulamıyor. Microsoft, kimlik bilgileri girilmiş olabileceği düşünülen hesaplarda hesap ele geçirme, posta kutusuna erişim, iş e-postası dolandırıcılığı, iç kimlik avı, gelen kutusu kuralı değişiklikleri ve bulut iş birliği verilerine erişim risklerinin incelenmesini öneriyor.
Microsoft Defender'ın kötü amaçlı alan adlarını engellediği, Microsoft Defender for Office 365'in ise kimlik avı e-postalarını engelleyip karantinaya aldığı bildirildi. Microsoft ayrıca bu saldırıdan kaynaklanan herhangi bir ihlal göstergesi gözlemlemediğini açıkladı.
Kuruluşlar ne yapmalı?
Kuruluşlar, kampanyayla ilişkili iletileri ve tıklamaları aşağıdaki adımlarla inceleyebilir:
- Gözlenen gönderici alan adlarını, görünen ad ve konu kalıplarını, yem ifadelerini, izleme ana bilgisayarlarını ve hedef alan adını kullanarak e-posta telemetrisi araması yapmalı; eşleşen iletileri karantinaya alıp teslim edilmiş kopyaları kaldırmalı.
- Kampanya bağlantılarını seçen kullanıcıları belirlemeli; tıklama telemetrisi, vekil sunucu günlükleri ve tarayıcı veya uç nokta kayıtlarını incelemeli.
- Kimlik bilgisi girmiş olabilecek kullanıcıların parolalarını sıfırlamalı, etkin oturumları ve yenileme belirteçlerini iptal etmeli, çok faktörlü kimlik doğrulama kayıtlarını ve şüpheli oturum açmaları kontrol etmeli.
- reallifeaccounting[.]com alan adını ve gözlenen yolu engellemeli veya yakından izlemeli; ortak e-posta teslim altyapısını yalnızca bu kampanyaya dayanarak geniş ölçekte engellememeli.
- Hizmet sorunlarını, istenmeyen e-posta bağlantıları yerine Microsoft 365 yönetim merkezi üzerinden doğrulamalı.
Bu içerik GPT-5.6-LUNA modeli ile hazırlandı.
Trigram geliştiricileri bilgi hırsızlarıyla hedefliyor
Trigram kampanyası yaklaşık 50 AI ve blockchain markasını taklit edip geliştiricileri bilgi hırsızı çalıştırmaya yöneltiyor; Avrupa ve ABD'yi hedefliyor.
18 Kasım 2026
Zararlı Yazılımlar & Tehditler
Cursor: Kötü amaçlı Claude Code uzantısı nasıl yayıldı
Cursor'daki kötü amaçlı Claude Code uzantısı, Fireworks ihlalinde açığa çıkan anahtarla dağıtıldı; olay, geliştirici tedarik zinciri riskini gösterdi.
18 Kasım 2026
Siber Saldırılar & İhlaller
TYPO3 CMS: Dosya yükleme açığı aktif olarak sömürülüyor
TYPO3 CMS açıkları yöneticileri etkiliyor; dosya yükleme, dosya ifşası ve sunucu kaynak tüketimi riski oluşturuyor, CVE-2026-125160 ise aktif sömürülüyor.
18 Kasım 2026
Siber Saldırılar & İhlaller