
12 Kasım 2026
N-central, 33 açığın ardından geçici olarak çevrimdışı kaldı
Haber Özeti
N-central’daki 33 güvenlik açığına ilişkin PoC’ler, RMM kullanan MSP ve BT ekiplerini etkileyen bir risk oluşturuyor; kritik hotfix önem taşıyor.
N-able’ın uzaktan izleme ve yönetim (RMM) platformu N-central, araştırmacı Sean Bales’in 9 Kasım’da 33 iddia edilen sıfır gün açığı ve kavram kanıtlama (PoC) kodunu yayımlamasının ardından geçici olarak çevrimdışı alındı. Şirket, Amerika, Avrupa ve Asya-Pasifik’teki barındırılan ortamları tedbir amacıyla kapatırken, şirket içi N-central sunucularını kullanan müşterilere de sistemlerini güncelleyene kadar kapalı tutmalarını bildirdi. Açıklar için yayımlanan kodlar, N-central sunucularında komut çalıştırma, yönetici hesabı oluşturma ve yetkileri root düzeyine yükseltme gibi sonuçlara yol açabilecek zincirleri gösteriyor.
Açıklar hangi sonuçlara yol açabiliyor?
Yayımlanan 33 açığın dört istismar zincirinde birleştirilebildiği, zincirlerden birinin kimlik bilgisi gerektirmeden çalışabildiğinin öne sürüldüğü aktarılıyor. Tenable’a göre özellikle XML harici varlık (XXE) zinciri, N-central’ın servis içe aktarma işlevindeki kimlik doğrulamasız bir açıktan yararlanarak merkezi BT yönetim sisteminin tamamen ele geçirilmesine giden yolu açabiliyor.
BleepingComputer’ın aktardığı araştırmacı gösteriminde saldırganın yerel bir oturumu ele geçirebildiği, hedef hesabın parolasını sıfırlayabildiği ve sunucuda nable kullanıcısı olarak komut çalıştırabildiği belirtiliyor. Aynı zincirle saldırgan denetimindeki kimlik bilgilerine sahip bir varsayılan yönetici hesabı oluşturulabildiği de aktarılıyor. N-able ise yayımlanan PoC kodlarıyla bağlantılı tarama faaliyeti gördüğünü, ancak henüz başarılı bir istismar gözlemlemediğini bildirdi.
Hangi sürümler ve CVE kayıtları etkileniyor?
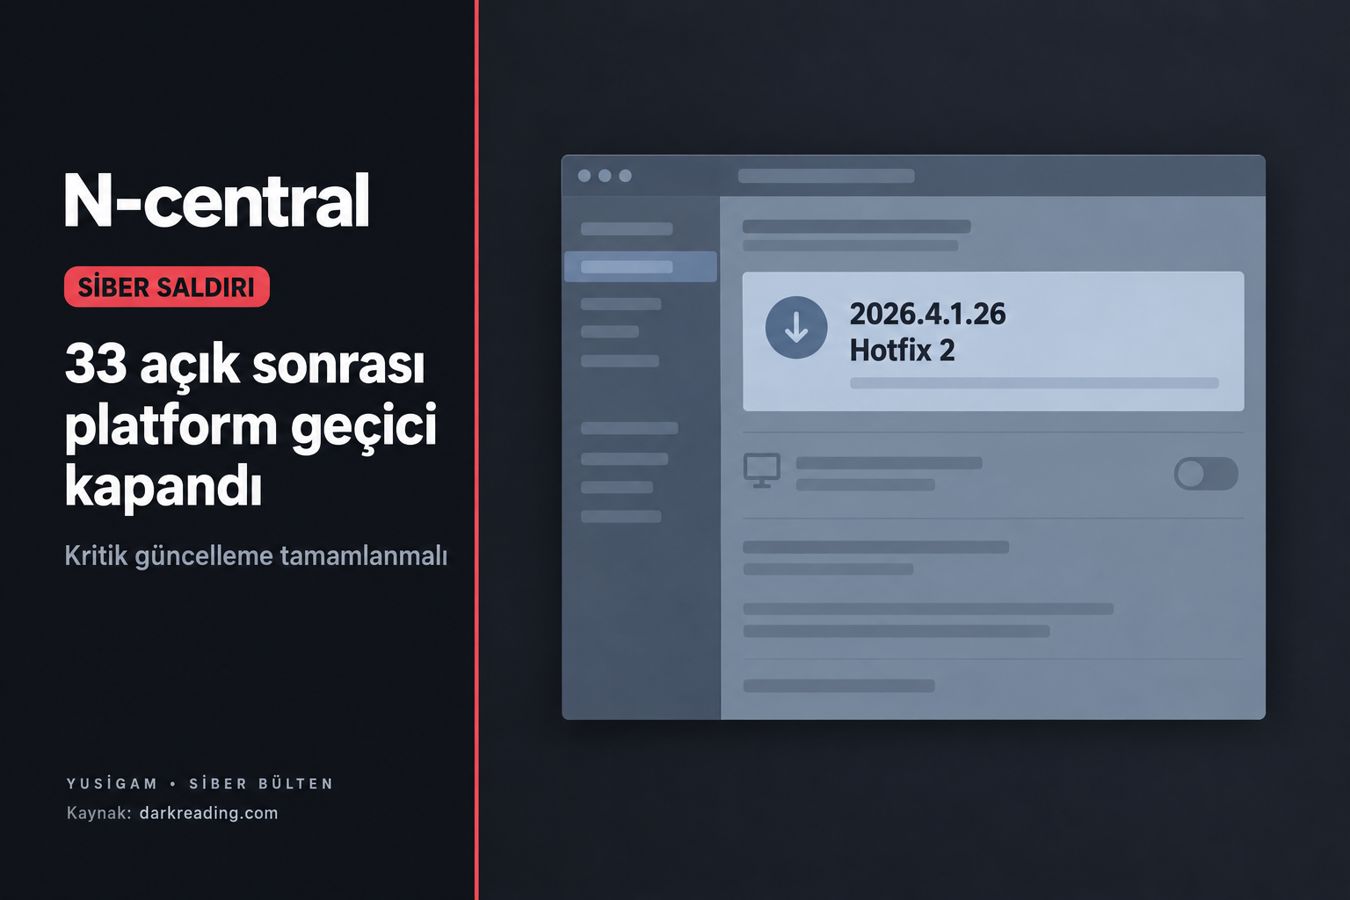
N-able’ın yayımladığı N-central 2026.4 Hotfix 2, 2026.4.1.26 derlemesi, en kritik olduğu belirtilen yedi CVE’yi kapsıyor. Bunlar CVE-2026-125883 (XXE), CVE-2026-125878 (OGNL enjeksiyonu), CVE-2026-125879 (yerel yetki yükseltme), CVE-2026-125880 (MMS3 yama meta verileri üzerinden saklı XSS), CVE-2026-125881 (şema doğrulama), CVE-2026-125882 (dosya deposu yükleme yolunda dizin geçişi üzerinden uzaktan kod çalıştırma) ve CVE-2026-91000 (güvensiz IPC kanalları üzerinden yerel yetki yükseltme) kayıtlarından oluşuyor. CVE-2026-125882’nin keşfi Sprocket Security’den Nate Fair’e atfediliyor.
Bales, açıkların N-central Appliance 2026.4.0.31 adlı ön sürümü etkilediğini ve çoğunun daha eski sürümlerde de çalışabileceğini belirtti. Kaynaklarda 33 açığın tamamıyla yedi CVE arasındaki eşleştirme açıklanmıyor.
Barındırılan ortamlar yeniden açıldı mı?
N-able, barındırılan N-central ortamlarının yükseltildiğini ve yeniden çevrim içi olduğunu açıkladı. Hotfix, platformun yerleşik uzaktan kontrol özelliğini geçici olarak devre dışı bırakıyor; şirket, bu özelliğin gelecekteki bir düzeltmeyle yeniden etkinleştirileceğini belirtiyor. Şirket içi kurulumlar için ise güncelleme tamamlanana kadar sunucuların kapalı tutulması istendi.
Açıkların yayımlanmasından sonra WatchTowr, müşteri ortamı olmayan bal küpü sistemlerinde istismar girişimleri gördüğünü bildirdi. N-able’ın gözlemlediği faaliyet ise tarama olarak tanımlanıyor; kaynaklar gerçek müşteri sistemlerinde başarılı istismarı doğrulamıyor.
Müşteriler ne yapmalı?
- Şirket içi N-central sunucuları, yayımlanan yükseltme tamamlanana kadar çevrim dışı tutmalı.
- N-central 2026.4 Hotfix 2’ye geçiş için yayımlanan yükseltme talimatları izlenmeli.
- Yükseltme sonrasında aracılar ve problar güncellenmeli.
- 8 Kasım’dan itibaren oturum açma ve kimlik doğrulama kayıtları, beklenmeyen erişimler açısından incelenmeli.
- Denetim kayıtlarında olağandışı uzaktan erişim oturumları ve yeni dağıtılan betikler aranmalı; bulgu varsa olay müdahale ekipleri devreye alınmalı.
Kaynak: https://www.darkreading.com/endpoint-security/n-able-n-central-offline-33-flaws, https://www.infosecurity-magazine.com/news/n-able-n-central-able2shell-0day/, https://www.bleepingcomputer.com/news/security/n-able-releases-security-hotfixes-for-zero-day-vulnerabilities/
Bu içerik GPT-5.6-LUNA modeli ile hazırlandı.
Trigram geliştiricileri bilgi hırsızlarıyla hedefliyor
Trigram kampanyası yaklaşık 50 AI ve blockchain markasını taklit edip geliştiricileri bilgi hırsızı çalıştırmaya yöneltiyor; Avrupa ve ABD'yi hedefliyor.
18 Kasım 2026
Zararlı Yazılımlar & Tehditler
Cursor: Kötü amaçlı Claude Code uzantısı nasıl yayıldı
Cursor'daki kötü amaçlı Claude Code uzantısı, Fireworks ihlalinde açığa çıkan anahtarla dağıtıldı; olay, geliştirici tedarik zinciri riskini gösterdi.
18 Kasım 2026
Siber Saldırılar & İhlaller
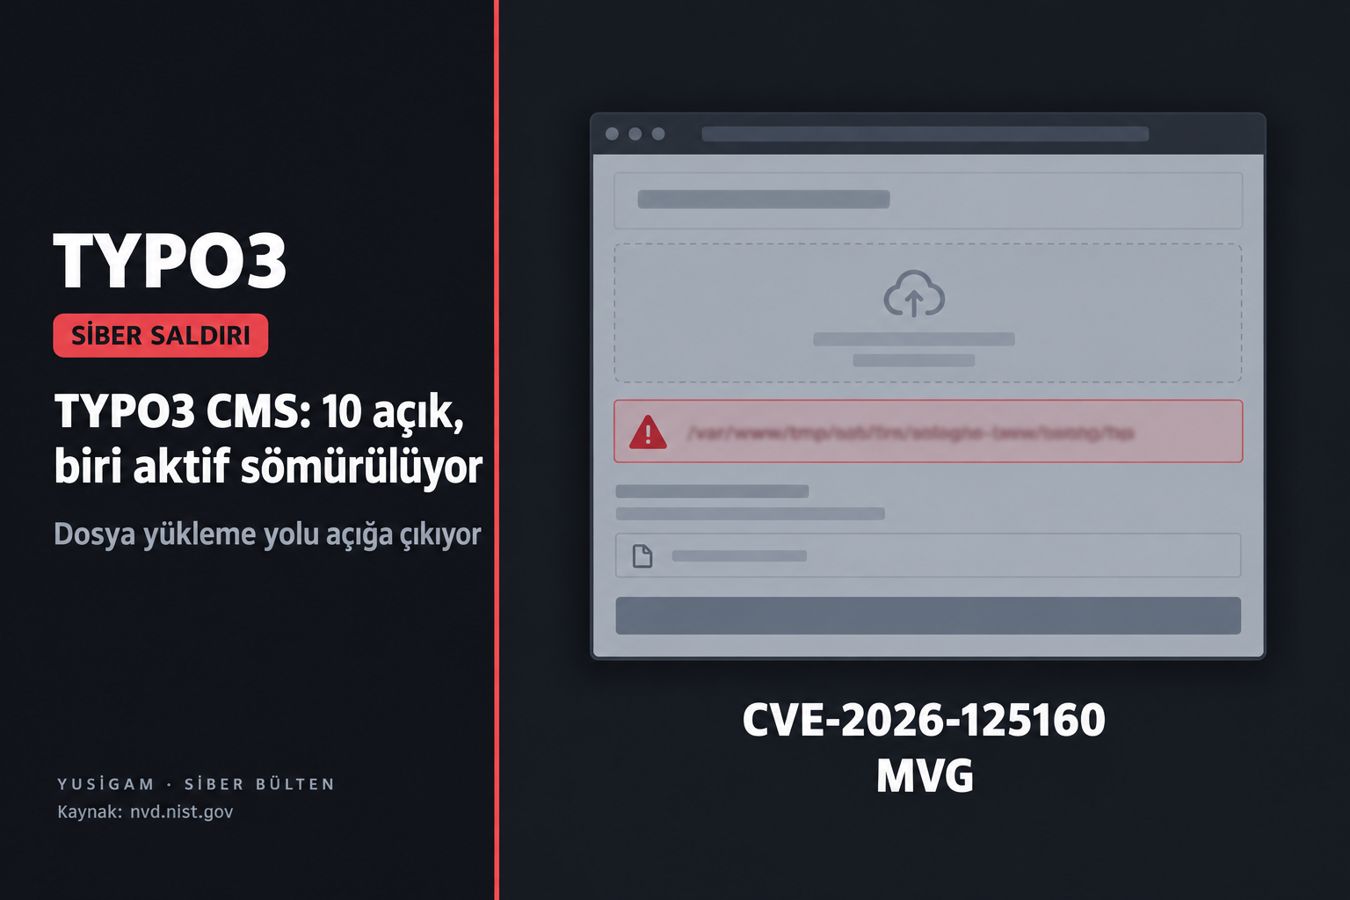
TYPO3 CMS: Dosya yükleme açığı aktif olarak sömürülüyor
TYPO3 CMS açıkları yöneticileri etkiliyor; dosya yükleme, dosya ifşası ve sunucu kaynak tüketimi riski oluşturuyor, CVE-2026-125160 ise aktif sömürülüyor.
18 Kasım 2026
Siber Saldırılar & İhlaller