
SİBER BÜLTEN & YAYINLAR
Yalova Üniversitesi Siber Güvenlik Uygulama ve Araştırma Merkezi (YUSİGAM) Güncel Tehdit, Zafiyet ve Bülten Akışı
Toplam 6 içerik listeleniyor
Google Project Zero, açığa çıkış süresini kısaltıyor
Google Project Zero, zafiyet açıklama süresini 2028'de 30 güne indirecek. Değişiklik, üreticilerin yama çalışmalarını hızlandırmasını hedefliyor.
17 Kasım 2026
Araştırma, Analiz & Rehberler
ARTEX: Google saldırılarda yapay zekâ ajanlarını saptadı
Google ve FBI'a göre ARTEX, saldırganların zafiyet keşfi ve istismarı otomatikleştirmesinde kullanılıyor; bu, yama ve müdahale sürelerini kısaltıyor.
17 Kasım 2026
Siber Saldırılar & İhlaller
Google Chrome’da aktif sömürülen XML açığı yamalandı
Chrome’daki CVE-2026-125350 açığı, hazır HTML sayfalarıyla sandbox’ta kod çalıştırabiliyor. Google, açığın gerçek saldırılarda kullanıldığını bildirdi.
11 Kasım 2026
Siber Saldırılar & İhlaller
Google, 1,3 milyon Android TV cihazından oluşan XCPE botnetini dağıttı
1,3 milyon Android cihazın arka kapıyla botnete katılması, tedarik zinciri ve IoT güvenliği risklerini artırıyor.
5 Kasım 2026
Siber Saldırılar & İhlaller

Google ve ortakları 1,3 milyon cihazlık XCPE botnetini dağıttı
XCPE, üretici yazılımı arka kapısıyla 1,3 milyon cihazı proxy ve reklam sahtekârlığı altyapısına çevirdi; arka kapı hâlâ duruyor.
3 Kasım 2026
Siber Saldırılar & İhlaller
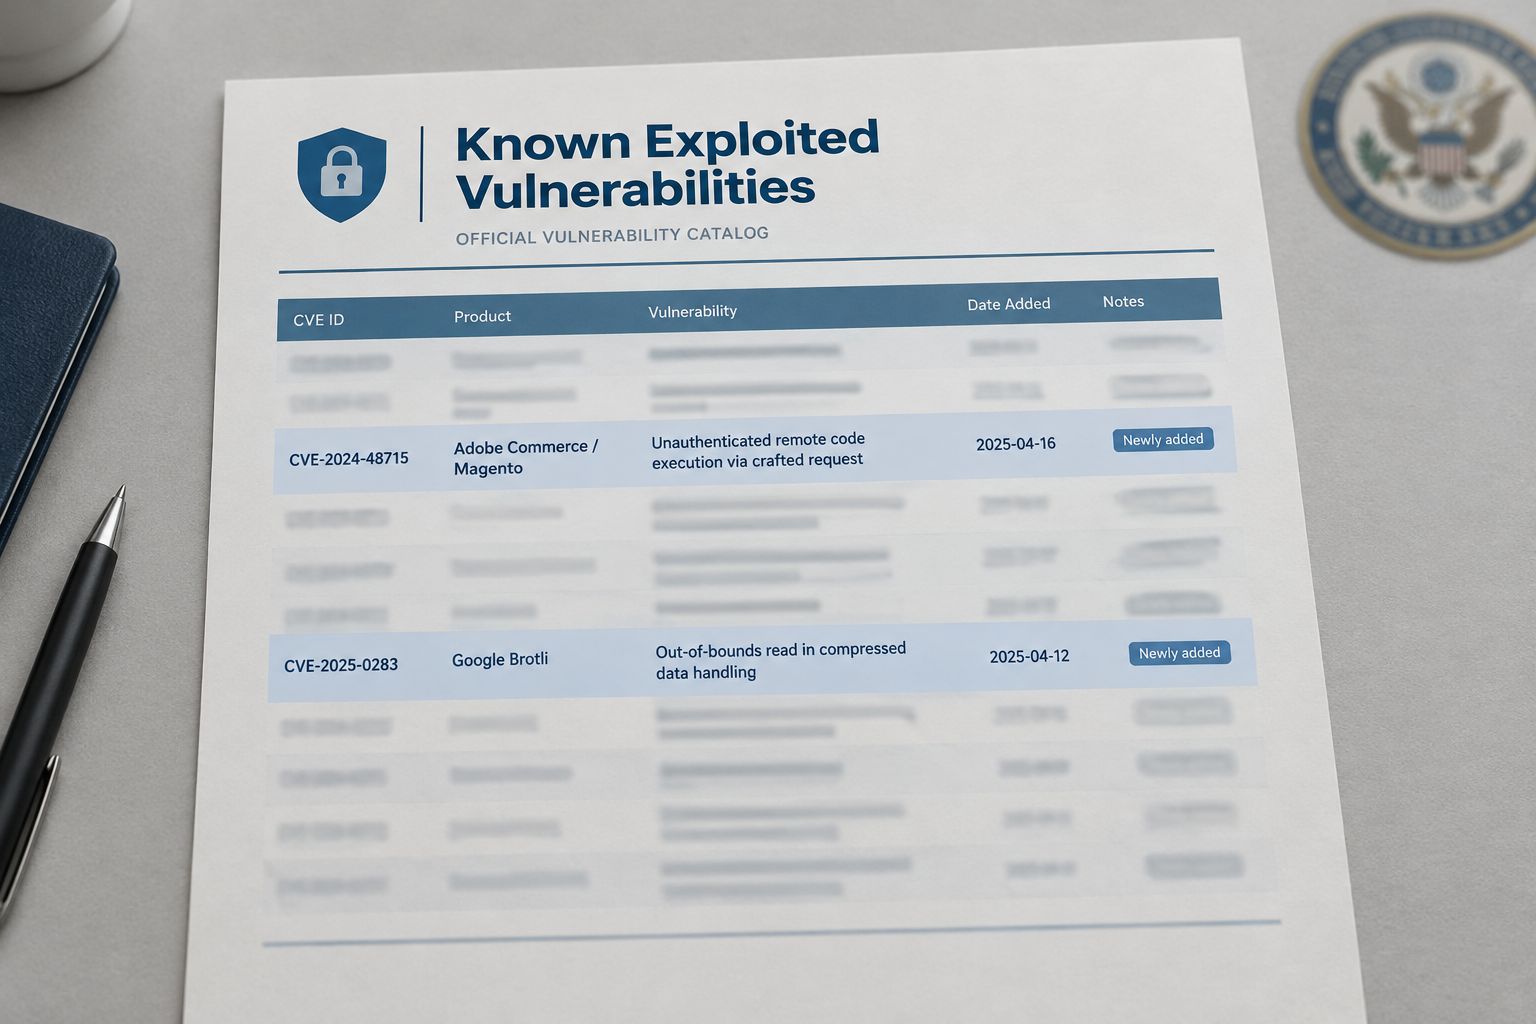
CISA, Adobe Commerce/Magento ve Google Brotli açıklarını KEV’e ekledi
İki açığın aktif istismar kanıtı, e-ticaret ve web altyapılarında risk önceliğini artırıyor.
28 Ekim 2026
Siber Saldırılar & İhlaller