
28 Ekim 2026
CISA, Adobe Commerce/Magento ve Google Brotli açıklarını KEV’e ekledi

Haber Özeti
İki açığın aktif istismar kanıtı, e-ticaret ve web altyapılarında risk önceliğini artırıyor.
ABD Siber Güvenlik ve Altyapı Güvenliği Ajansı (CISA), aktif istismar edildiğine dair kanıt bulunduğunu belirttiği iki açığı Known Exploited Vulnerabilities (KEV) kataloğuna ekledi. Listede Adobe Commerce ve Magento’daki tehlikeli türde dosya yükleme açığı CVE-2026-48356 ile Google Brotli’deki kontrolsüz dönüş değeri açığı CVE-2026-111497 yer alıyor.
CVE-2026-48356, Adobe Commerce ve Magento altyapılarını etkileyen bir dosya yükleme zafiyeti olarak tanımlanıyor. CVE-2026-111497 ise Google Brotli bileşenindeki kontrolsüz dönüş değeri sorunuyla ilişkilendiriliyor. CISA, bu tür açıkların kötü niyetli aktörler için sık kullanılan saldırı vektörleri olduğunu ve federal kurumsal ortamlar açısından önemli risk taşıdığını belirtti.
CISA’nın Binding Operational Directive 26-04 kapsamında federal sivil yürütme organı kurumlarının KEV kataloğundaki, kamuya açık ve istismar sonrası varlık üzerinde tam kontrol sağlayan yüksek riskli açıklar için güvenlik güncellemelerine öncelik vermesi gerekiyor. Direktif bu kurumlarla sınırlı olsa da CISA, tüm kuruluşlara risk temelli zafiyet yönetimi yaklaşımını benimsemelerini ve KEV kataloğundaki açıkları önceliklendirmelerini öneriyor.
Bu içerik GPT-5.6-LUNA modeli ile hazırlandı.

UNM Health saldırısı ameliyatları iptal ettirdi, ambulanslar yönlendirildi
Saldırı, sağlık hizmetlerini aksatıp planlı ameliyatları iptal ettirdi ve acil durum operasyonlarını etkiledi.
28 Ekim 2026
Siber Saldırılar & İhlaller

Kopenhag Üniversitesi veri ihlalinde 525 bin kişinin bilgileri açığa çıktı
Test ortamındaki kişisel veriler ile 20 bin kişinin fiziksel erişim PIN'leri saldırganların erişimine açıldı.
28 Ekim 2026
Siber Saldırılar & İhlaller
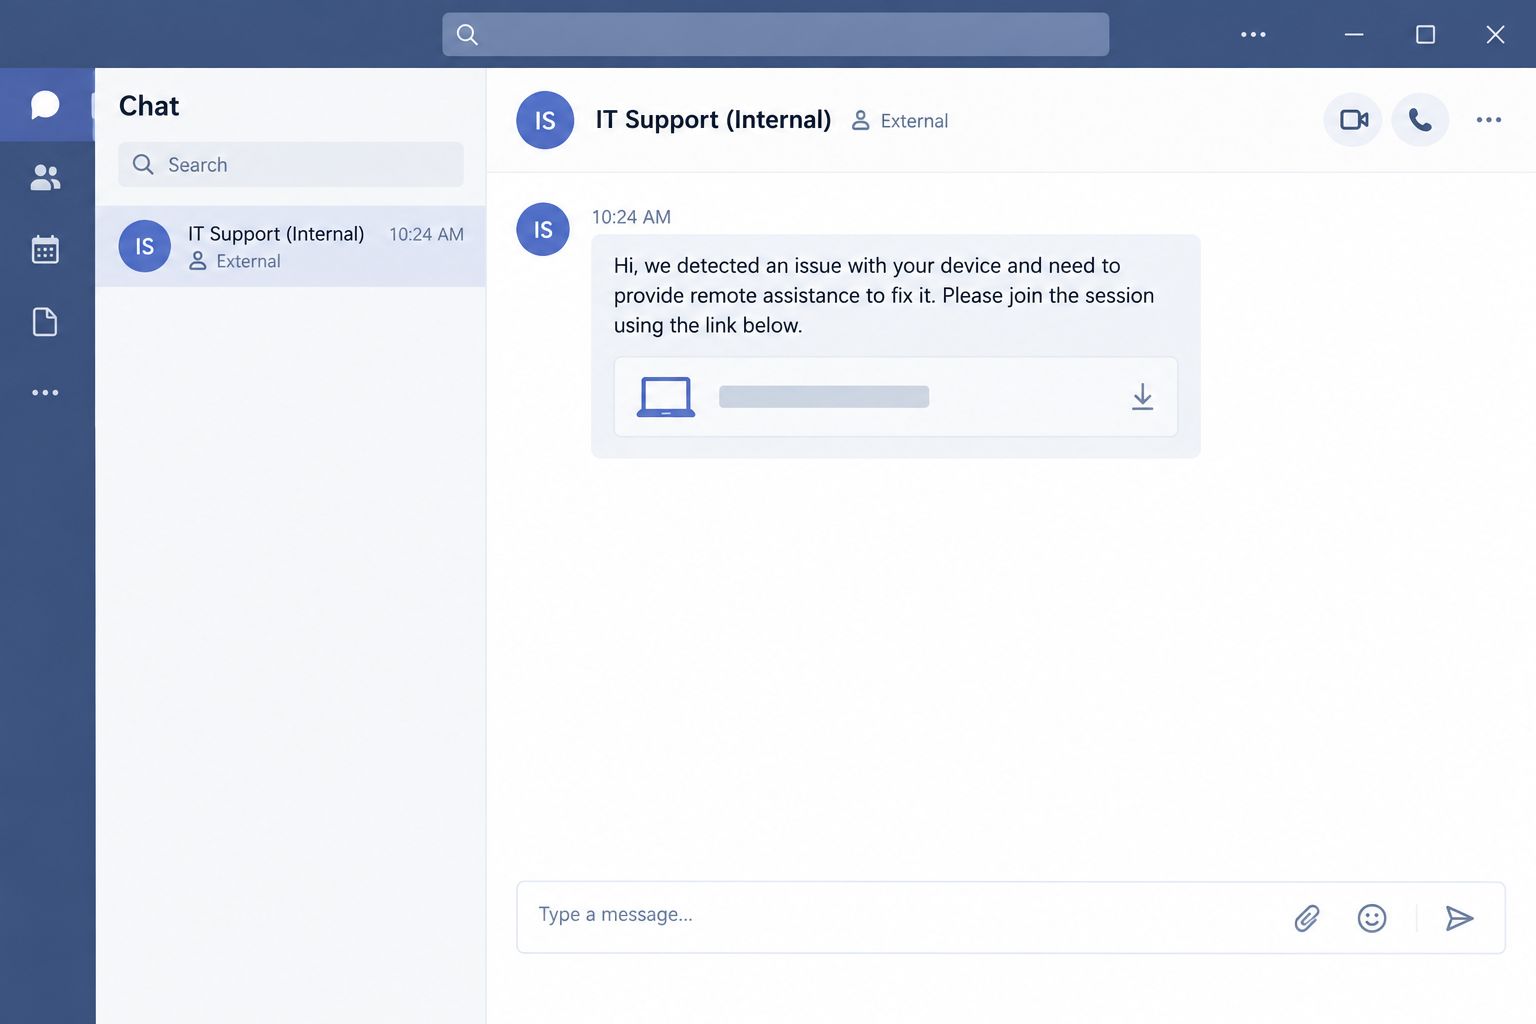
Teams dış sohbetleriyle 15 dakikadan kısa sürede kötü amaçlı yük çalıştırılıyor
400’den fazla olay, güvenilir görünen Teams ve IT desteği taklidinin fidye yazılımına giden hızlı erişim yolu olduğunu gösteriyor.
28 Ekim 2026
Siber Saldırılar & İhlaller