
SİBER BÜLTEN & YAYINLAR
Yalova Üniversitesi Siber Güvenlik Uygulama ve Araştırma Merkezi (YUSİGAM) Güncel Tehdit, Zafiyet ve Bülten Akışı
Toplam 8 içerik listeleniyor
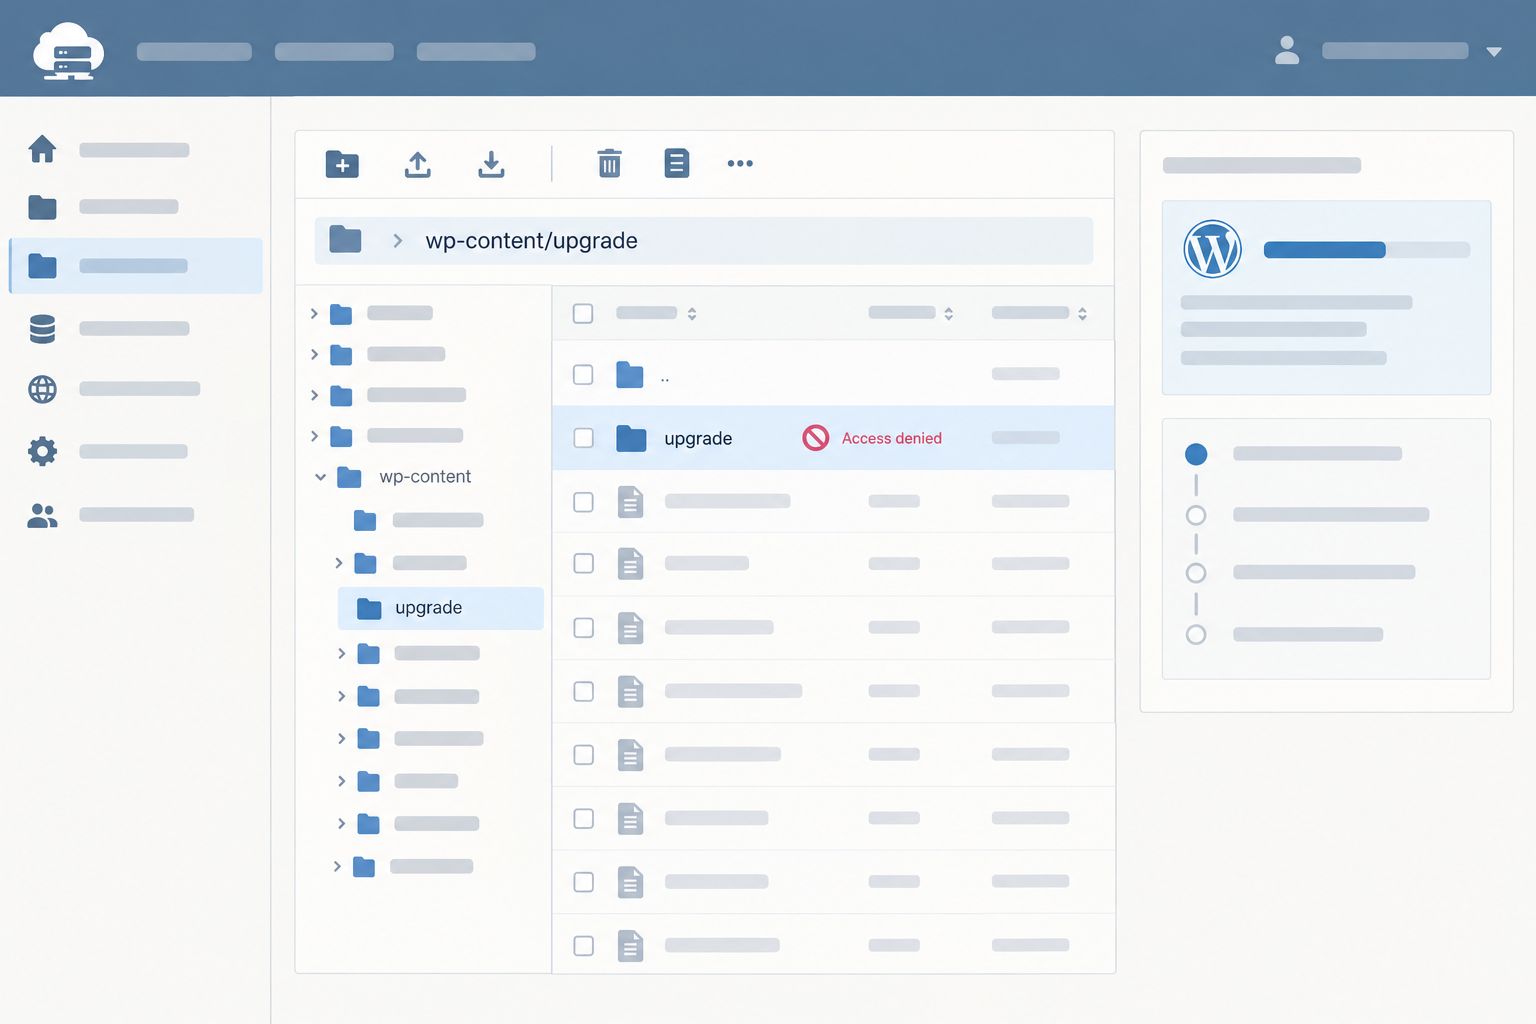
Aktif istismar edilen WordPress açığı, güncelleme sırasında da risk yaratıyor
Güncelleme öncesinde wp-content/upgrade klasörüne web erişiminin engellenmesi, araştırmacının temel önerisi olarak aktarılıyor; bu klasör diskte doğrudan kullan...
7 Kasım 2026
Siber Saldırılar & İhlaller
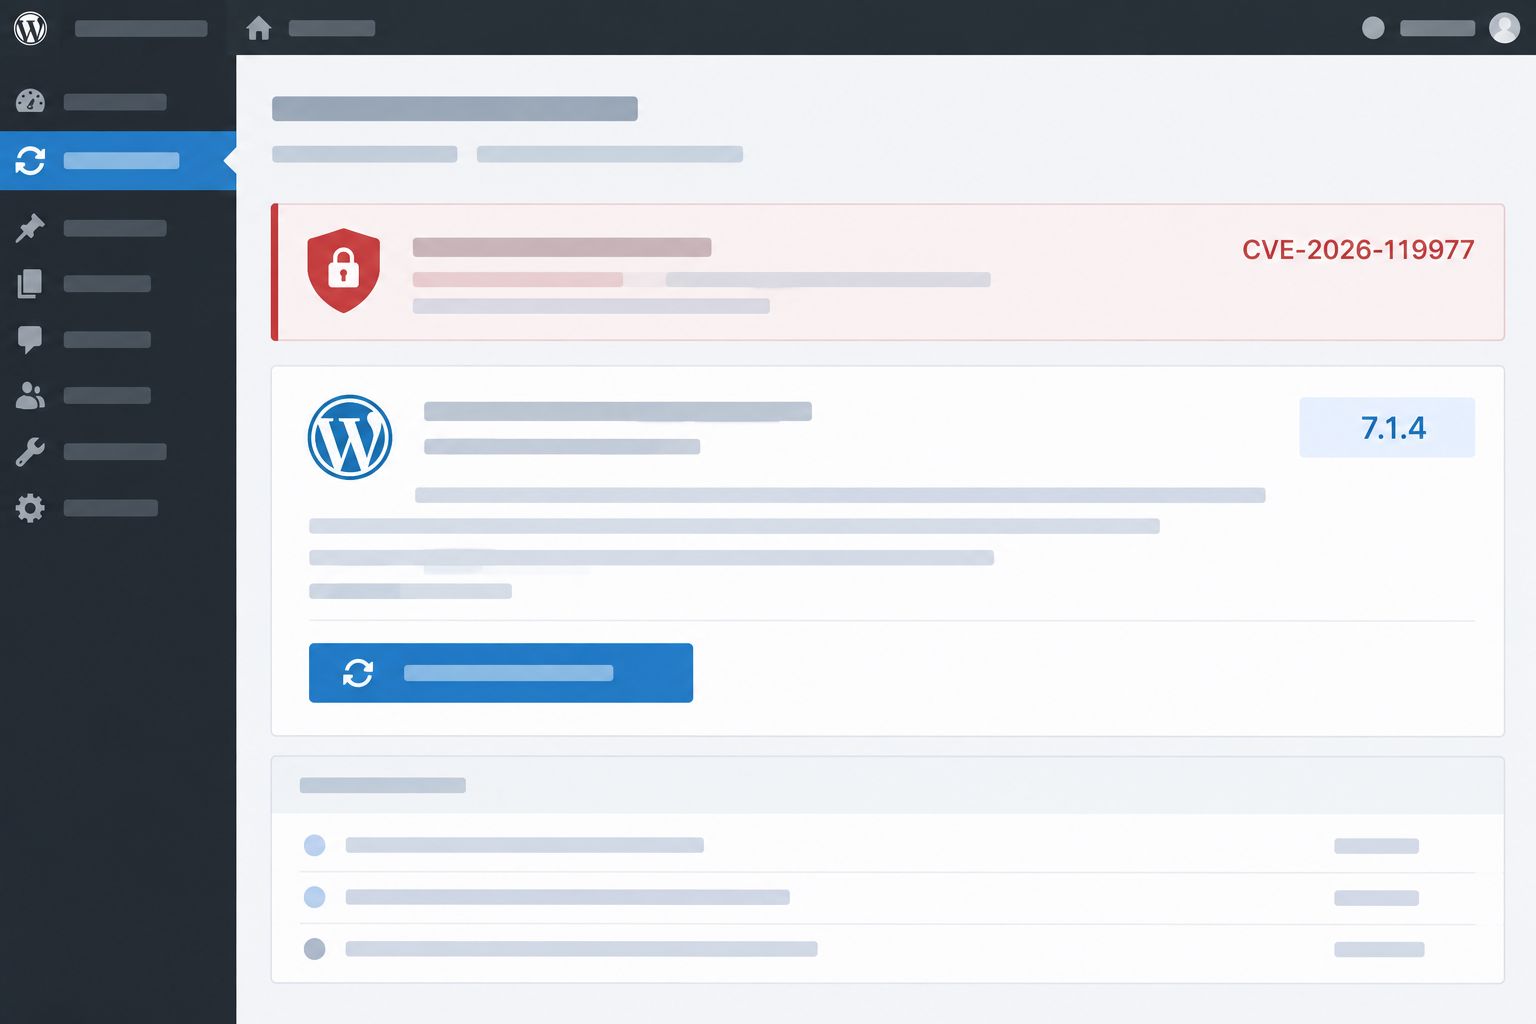
WordPress çekirdek açığı CVE-2026-119977 aktif saldırılarda kullanılıyor
CISA’nın KEV kataloğuna eklediği açık, güncelleme sırasında uzaktan kod çalıştırmaya yol açabiliyor.
5 Kasım 2026
Siber Saldırılar & İhlaller
Royal MCP açığı, WordPress sitelerinde tam ele geçirme riski oluşturuyor
Geçerli belirteç, varsayılan ayarlarda REST API üzerinden yönetici yetkisi ve tam site ele geçirme riski oluşturuyor.
26 Ekim 2026
Siber Saldırılar & İhlaller
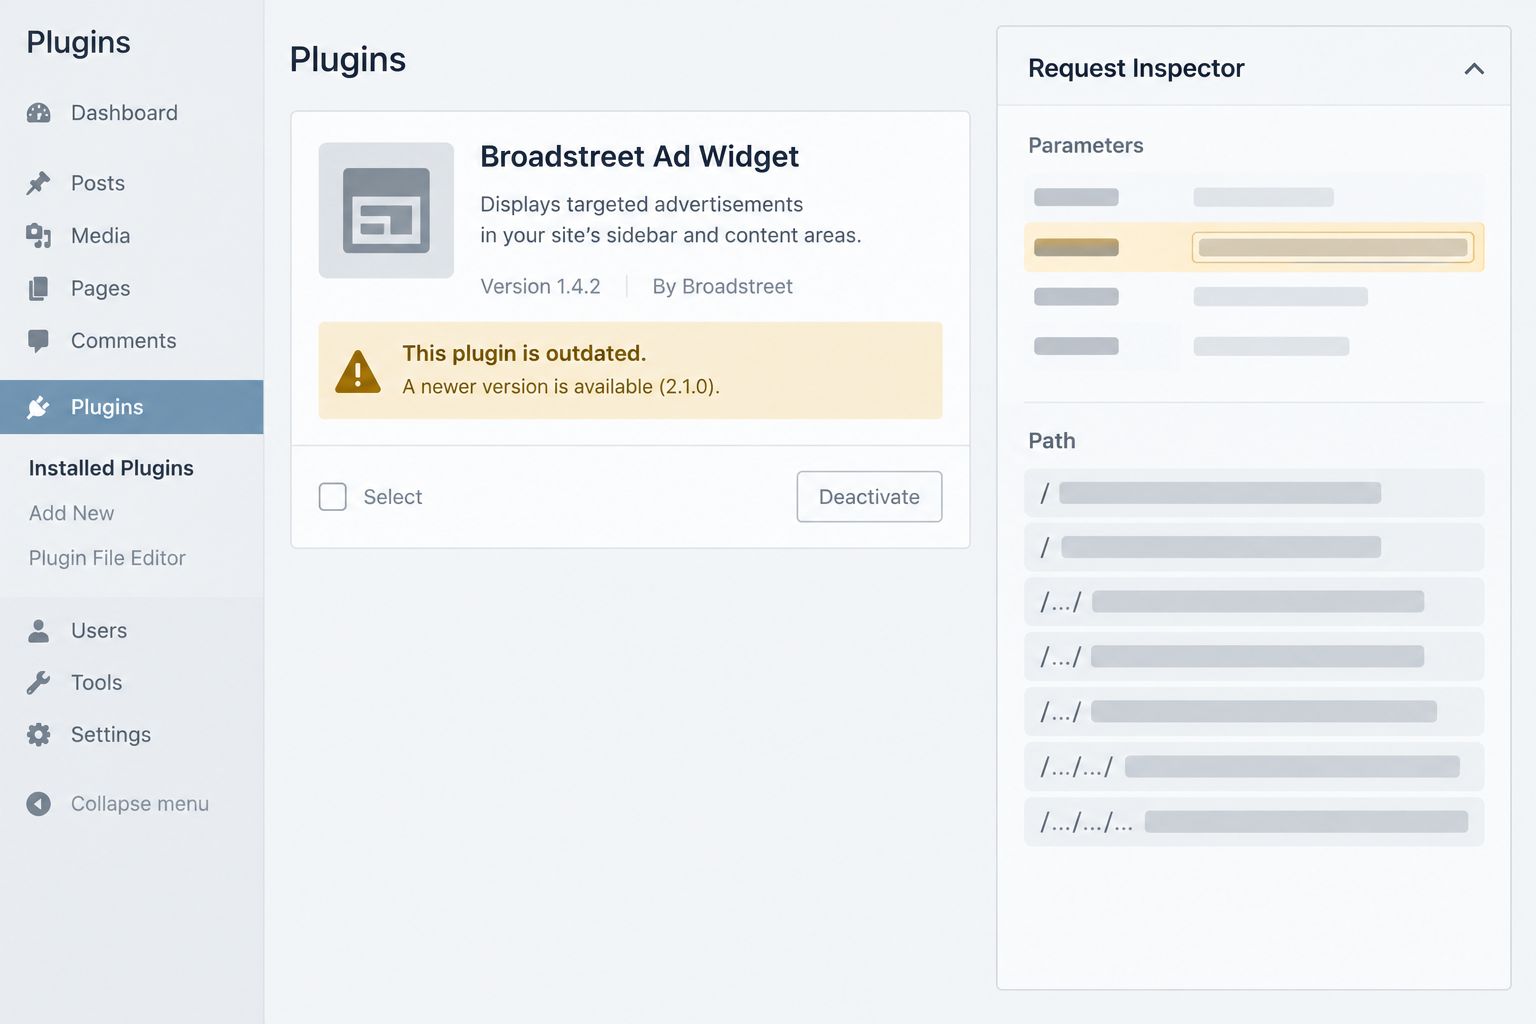
Broadstreet Ad Widget açığında gerçek istismar kanıtı bildirildi
Kimliği doğrulanmış saldırganlar, eski WordPress eklentisinde dosya dahil etme yoluyla PHP kodu çalıştırabiliyor.
26 Ekim 2026
Siber Saldırılar & İhlaller

Çalınan UpdraftCentral anahtarları WordPress sitelerine arka kapı yerleştirdi
Çalınan uzaktan yönetim anahtarları, bağlı WordPress sitelerinde yetkisiz komut ve arka kapı riskini tedarik zinciriyle artırdı.
21 Ekim 2026
Siber Saldırılar & İhlaller
Rank Math PRO güncellemesi WordPress sitelerine kalıcı arka kapı taşıdı
Sınırlı indirme penceresinde dağıtılan kötü amaçlı paketler, etkinleştirilen sitelerde kalıcı erişim ve veri sızıntısı riski oluşturdu.
20 Ekim 2026
Siber Saldırılar & İhlaller
Theme My Login açığı, belirli çok siteli WordPress kurulumlarını etkiliyor
Açık, kimlik doğrulaması olmayan saldırganların kullanıcı parolalarını değiştirip hesapları ele geçirmesine yol açabiliyor.
18 Ekim 2026
Siber Saldırılar & İhlaller
ELEX WordPress HelpDesk eklentisinde kimlik doğrulamasız dosya yükleme açığı
ELEX WordPress HelpDesk & Customer Ticketing System eklentisinde, kimlik doğrulaması gerektirmeyen bir arbitrary file upload açığı tespit edildi. CVE-2026-10376...
18 Ekim 2026
Siber Saldırılar & İhlaller