
26 Ekim 2026
Broadstreet Ad Widget açığında gerçek istismar kanıtı bildirildi
Haber Özeti
Kimliği doğrulanmış saldırganlar, eski WordPress eklentisinde dosya dahil etme yoluyla PHP kodu çalıştırabiliyor.
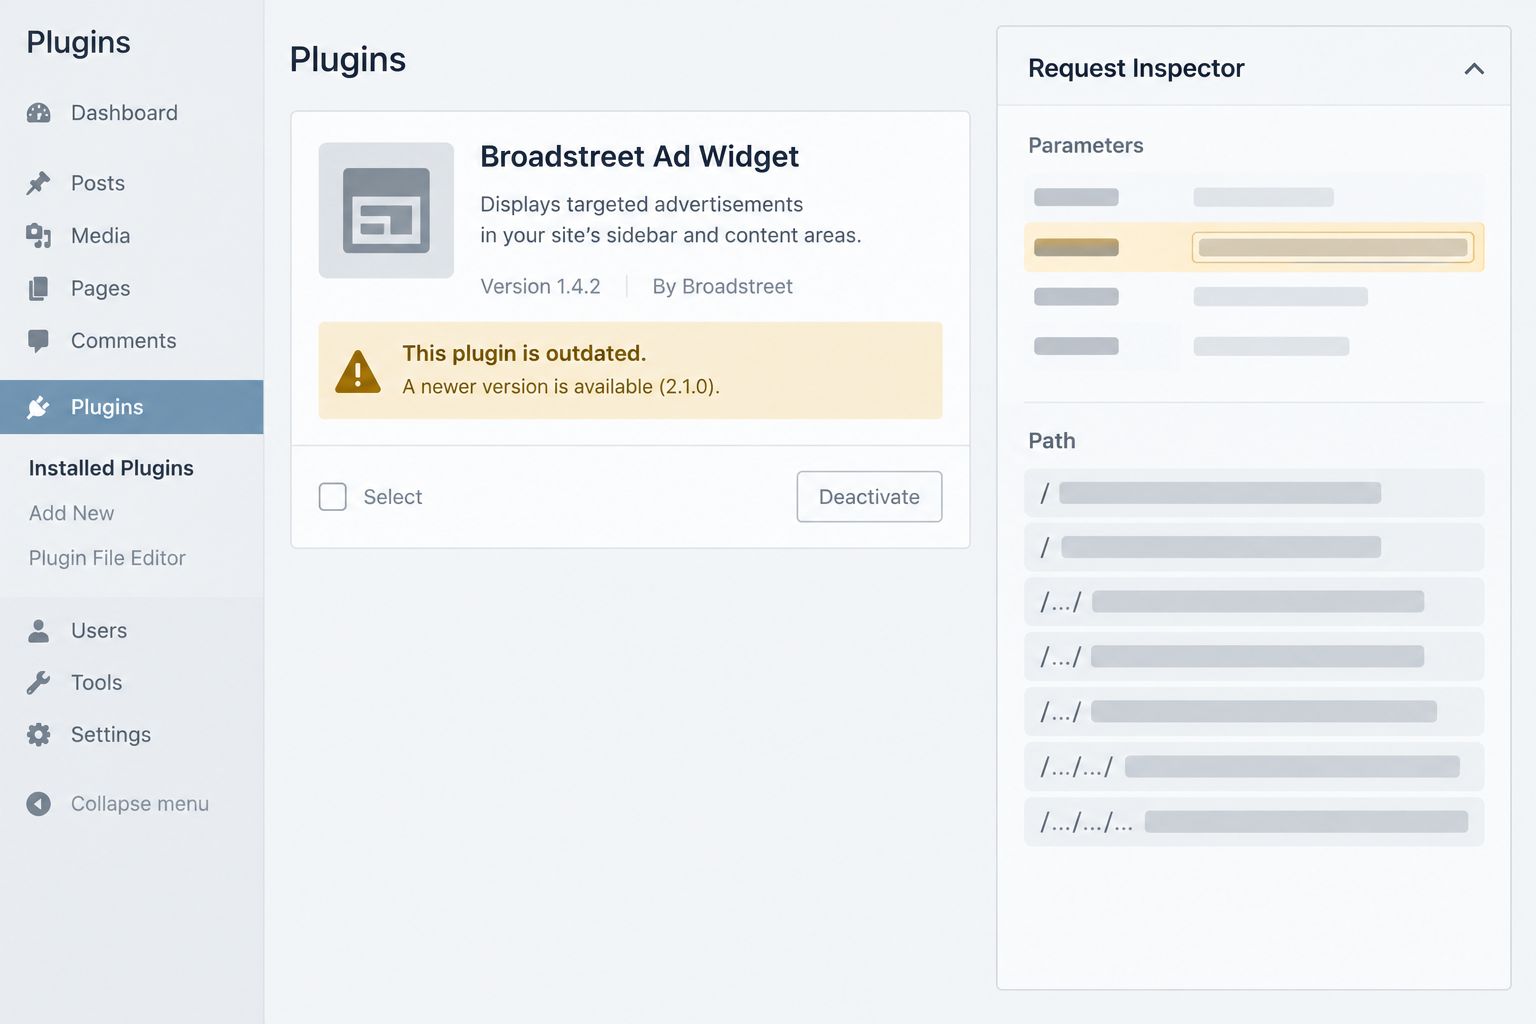
Broadstreet Ad Widget for WordPress eklentisinde CVE-2017-20289 olarak izlenen local file inclusion açığı için gerçek istismar kanıtı bildirildi. NVD kaydına göre Shadowserver Foundation, istismar belirtilerini ilk olarak 19 Ekim 2023'te gözlemledi. Açık, eklentinin 2.2.0 sürümünden 2.12.0 öncesine kadar olan sürümlerini etkiliyor.
Açık, kimliği doğrulanmış kullanıcıların `views/modal/index.php` içindeki `require` işlemine aktarılan doğrulanmamış girdiyi kötüye kullanmasına dayanıyor. Saldırganlar `step` parametresine directory traversal dizileri, isteğe bağlı olarak null byte ekleyerek yerel dosyaları dahil edebiliyor ve saldırganın seçtiği PHP dosyalarını çalıştırabiliyor.
Gerçek istismar gözleminin bulunması, kaydı yalnızca teorik bir eklenti güvenlik açığı olmaktan çıkarıyor. WordPress yöneticileri ve eski eklenti kurulumlarını izleyen güvenlik ekipleri açısından, etkilenen Broadstreet Ad Widget sürümlerinin bulunduğu ortamlar doğrudan önem taşıyor.
-
Kaynak: https://nvd.nist.gov/vuln/detail/CVE-2017-20289
Bu içerik GPT-5.6-LUNA modeli ile hazırlandı.

UNM Health saldırısı ameliyatları iptal ettirdi, ambulanslar yönlendirildi
Saldırı, sağlık hizmetlerini aksatıp planlı ameliyatları iptal ettirdi ve acil durum operasyonlarını etkiledi.
28 Ekim 2026
Siber Saldırılar & İhlaller

CISA, Adobe Commerce/Magento ve Google Brotli açıklarını KEV’e ekledi
İki açığın aktif istismar kanıtı, e-ticaret ve web altyapılarında risk önceliğini artırıyor.
28 Ekim 2026
Siber Saldırılar & İhlaller

Kopenhag Üniversitesi veri ihlalinde 525 bin kişinin bilgileri açığa çıktı
Test ortamındaki kişisel veriler ile 20 bin kişinin fiziksel erişim PIN'leri saldırganların erişimine açıldı.
28 Ekim 2026
Siber Saldırılar & İhlaller