
28 Ekim 2026
UNM Health saldırısı ameliyatları iptal ettirdi, ambulanslar yönlendirildi

Haber Özeti
Saldırı, sağlık hizmetlerini aksatıp planlı ameliyatları iptal ettirdi ve acil durum operasyonlarını etkiledi.
University of New Mexico Health Sciences Center (UNM HSC), 26 Ekim’de yaşanan siber olayın ardından tüm randevuları ve planlı ameliyatları gün boyunca iptal etti. Acil durumlar için 911 üzerinden hizmet alınması istenirken ambulanslar başka merkezlere yönlendirildi. Merkez, sistemlerini kademeli olarak geri yüklemeye çalıştı. UNM Health’in 26 Ekim gecesi yaptığı açıklamaya göre hastaneler yeniden açıldı ve kliniklerin planlı randevu ve işlemlere 27 Ekim’den itibaren dönmesi planlandı. Kaçırılan randevu ve işlemlerin yeniden planlanacağı belirtildi. Sağlık Bilimleri kampüsündeki dersler iptal edilirken tıp, hemşirelik, eczacılık ve halk sağlığı programlarındaki öğrenciler kampüsten ayrılmaya çağrıldı; merkezi ve bağlı kampüsler olaydan etkilenmedi. Saldırının niteliği veya sorumluları hakkında UNM HSC tarafından ayrıntı paylaşılmadı. Bununla birlikte BYOD adlı ransomware grubunun saldırıyı üstlendiği bildirildi. Siber güvenlik istihbarat şirketi VenariX’in aktarımına göre grup, veri sızıntısı sitesinde üniversiteyi listeleyerek 36 bin makineyi ele geçirdiğini ve hassas verileri dışarı aktardığını iddia etti. İddia edilen veriler arasında öğrenci ve çalışanlara ait kişisel bilgiler, araştırma verileri, öğrenci kayıtları ve iç e-postalar bulunuyor. Yılda bir milyondan fazla hasta ziyareti alan UNM HSC’deki olay, ransomware saldırılarının yalnızca BT sistemlerini değil, ameliyat planlaması, klinik hizmetler ve acil sağlık operasyonlarını da doğrudan etkileyebildiğini gösteriyor. - Kaynak: https://www.infosecurity-magazine.com/news/cyber-unmhealth-surgeries/ Bu içerik GPT-5.6-LUNA modeli ile hazırlandı.
cden

CISA, Adobe Commerce/Magento ve Google Brotli açıklarını KEV’e ekledi
İki açığın aktif istismar kanıtı, e-ticaret ve web altyapılarında risk önceliğini artırıyor.
28 Ekim 2026
Siber Saldırılar & İhlaller

Kopenhag Üniversitesi veri ihlalinde 525 bin kişinin bilgileri açığa çıktı
Test ortamındaki kişisel veriler ile 20 bin kişinin fiziksel erişim PIN'leri saldırganların erişimine açıldı.
28 Ekim 2026
Siber Saldırılar & İhlaller
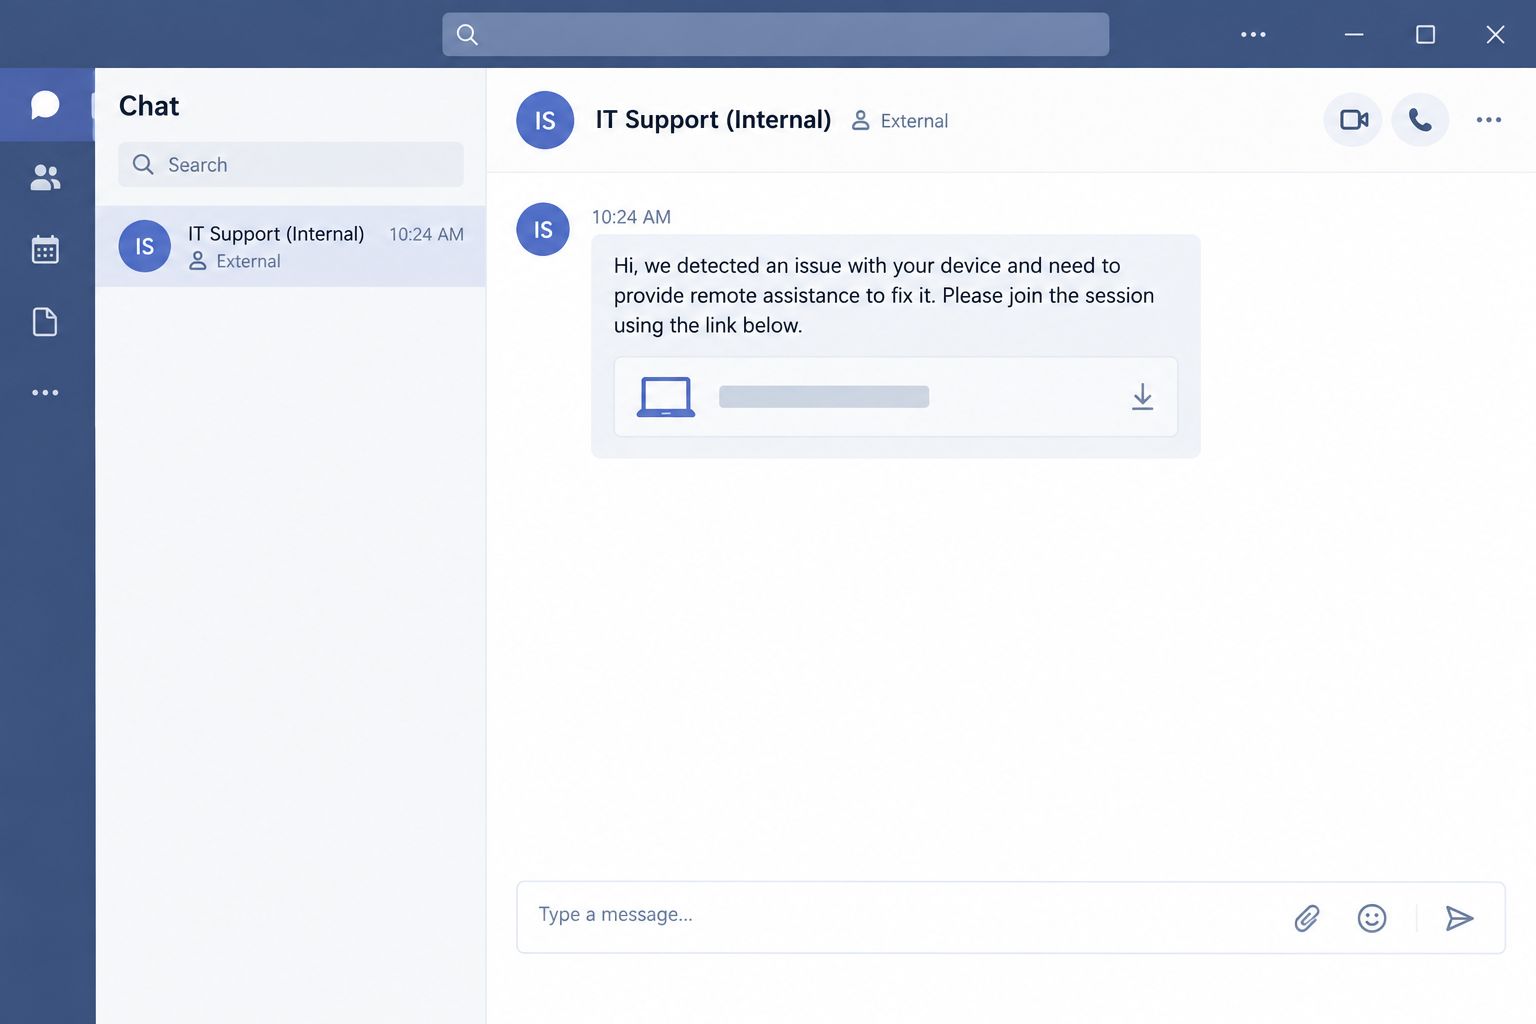
Teams dış sohbetleriyle 15 dakikadan kısa sürede kötü amaçlı yük çalıştırılıyor
400’den fazla olay, güvenilir görünen Teams ve IT desteği taklidinin fidye yazılımına giden hızlı erişim yolu olduğunu gösteriyor.
28 Ekim 2026
Siber Saldırılar & İhlaller