
28 Ekim 2026
Kopenhag Üniversitesi veri ihlalinde 525 bin kişinin bilgileri açığa çıktı

Haber Özeti
Test ortamındaki kişisel veriler ile 20 bin kişinin fiziksel erişim PIN'leri saldırganların erişimine açıldı.
Danimarka’daki Kopenhag Üniversitesi, saldırganların kişisel veriler içeren bir test ortamına eriştiğini ve yaklaşık 525 bin kişinin etkilendiğini açıkladı. Açığa çıkmış olabilecek bilgiler arasında ad soyad, ulusal kimlik numarası, iş ve ev telefonları ile kişisel e-posta adresleri bulunuyor. Üniversite ayrıca yaklaşık 20 bin personel ve öğrencinin fiziksel erişim PIN kodlarının da ele geçirildiğini bildirdi.
Üniversite saldırıyı tespit ettikten sonra kontrol altına aldığını ve saldırganın erişimini engellediğini belirtti. PIN kodlarının etkilenmesi üzerine kampüsteki bazı kritik bölgelere fiziksel erişim geçici olarak kısıtlandı ve yeni erişim kodları dağıtılmaya başlandı. Olay Danimarka Veri Koruma Kurumu’na bildirildi; üniversite, ihlalin GDPR kapsamına girdiğini değerlendiriyor.
Üniversite başlangıçta günlük operasyonları destekleyen sistemlere erişildiğine veya faaliyetlerin etkilendiğine dair bir belirti olmadığını açıklamıştı. Daha sonraki bilgilendirmede ise Workzone belge yönetim platformu ve Nimbus bütçeleme aracı dahil bazı idari sistemlerde kesintiler yaşandığı belirtildi. Açığa çıkan verilerin phishing, social engineering ve kimlik sahtekârlığı girişimlerinde kullanılabileceği değerlendirilirken, olay test ortamlarında gerçek kişisel verilerin tutulmasının riskini ortaya koyuyor.
-
Kaynak: https://www.infosecurity-magazine.com/news/copenhagen-university-data-breach/, https://www.bleepingcomputer.com/news/security/university-of-copenhagen-data-breach-exposes-data-of-525-000-people/
Bu içerik GPT-5.6-LUNA modeli ile hazırlandı.

UNM Health saldırısı ameliyatları iptal ettirdi, ambulanslar yönlendirildi
Saldırı, sağlık hizmetlerini aksatıp planlı ameliyatları iptal ettirdi ve acil durum operasyonlarını etkiledi.
28 Ekim 2026
Siber Saldırılar & İhlaller

CISA, Adobe Commerce/Magento ve Google Brotli açıklarını KEV’e ekledi
İki açığın aktif istismar kanıtı, e-ticaret ve web altyapılarında risk önceliğini artırıyor.
28 Ekim 2026
Siber Saldırılar & İhlaller
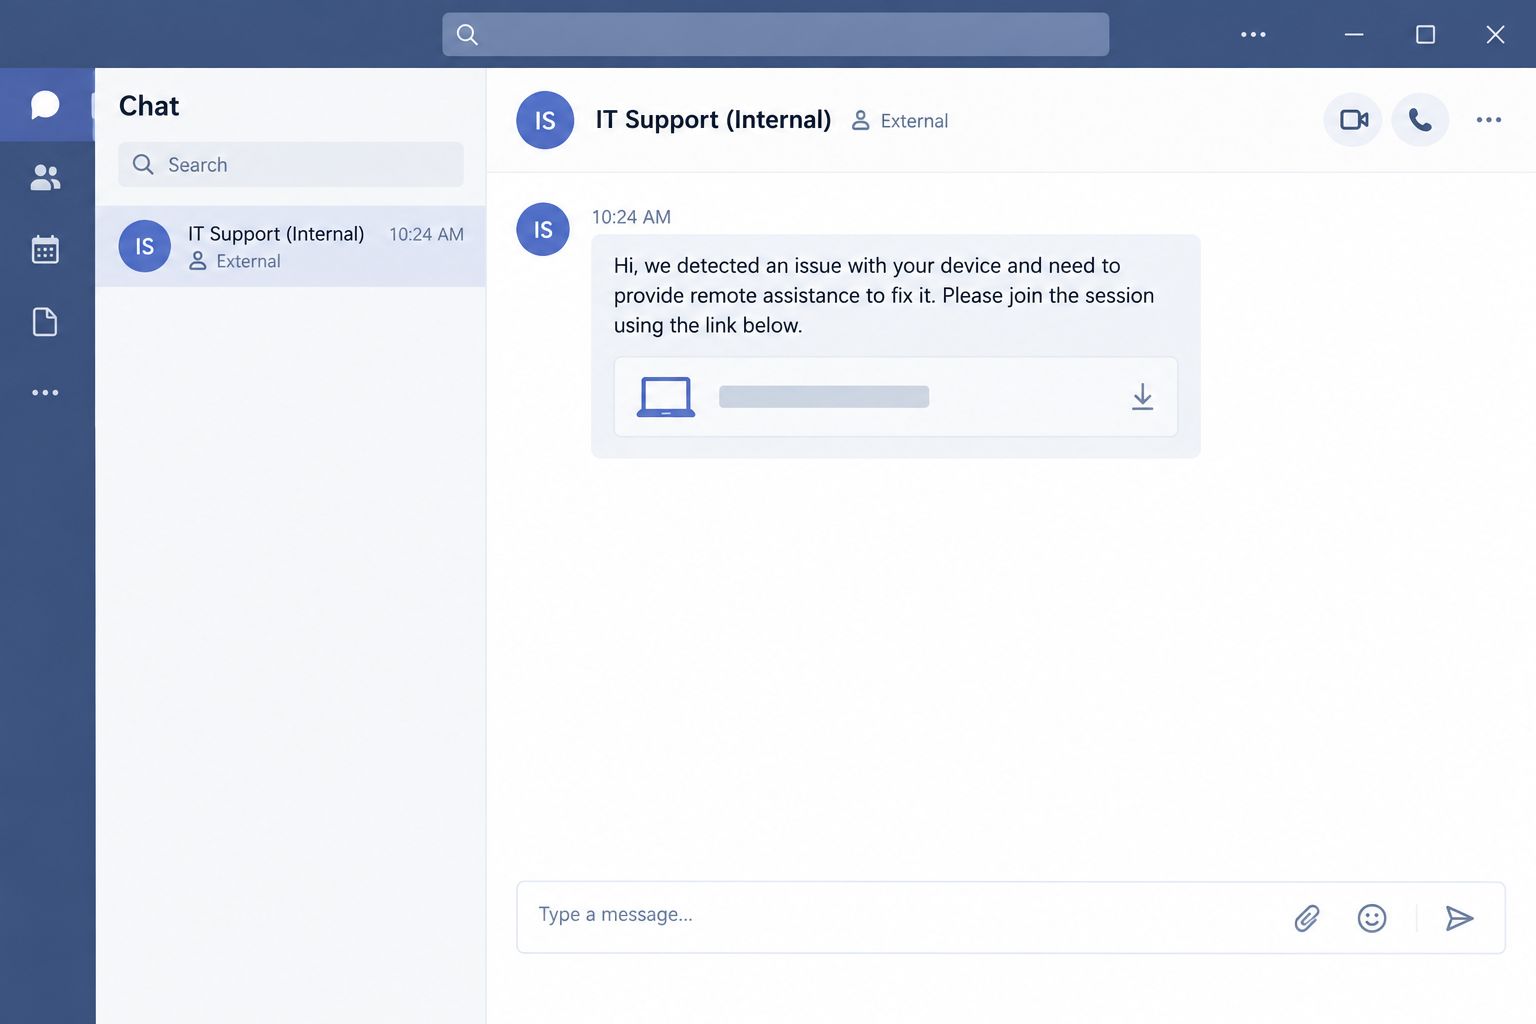
Teams dış sohbetleriyle 15 dakikadan kısa sürede kötü amaçlı yük çalıştırılıyor
400’den fazla olay, güvenilir görünen Teams ve IT desteği taklidinin fidye yazılımına giden hızlı erişim yolu olduğunu gösteriyor.
28 Ekim 2026
Siber Saldırılar & İhlaller