
28 Ekim 2026
Teams dış sohbetleriyle 15 dakikadan kısa sürede kötü amaçlı yük çalıştırılıyor
Haber Özeti
400’den fazla olay, güvenilir görünen Teams ve IT desteği taklidinin fidye yazılımına giden hızlı erişim yolu olduğunu gösteriyor.
Saldırganlar, Microsoft Teams’in dış sohbet özelliğini ve IT destek taklidini kullanarak çalışanları uzaktan erişim vermeye ikna ediyor. Arctic Wolf’un 400’den fazla olayda gözlemlediği kampanyada, mağdur ilk sosyal mühendislik mesajıyla etkileşime girdikten sonra kötü amaçlı yükün çalıştırılmasına 15 dakikadan kısa sürede ulaşılabiliyor. Saldırganlar aynı kısa zaman aralıklarında birden fazla çalışanı hedefleyerek otomasyon kullanıyor olabilir.
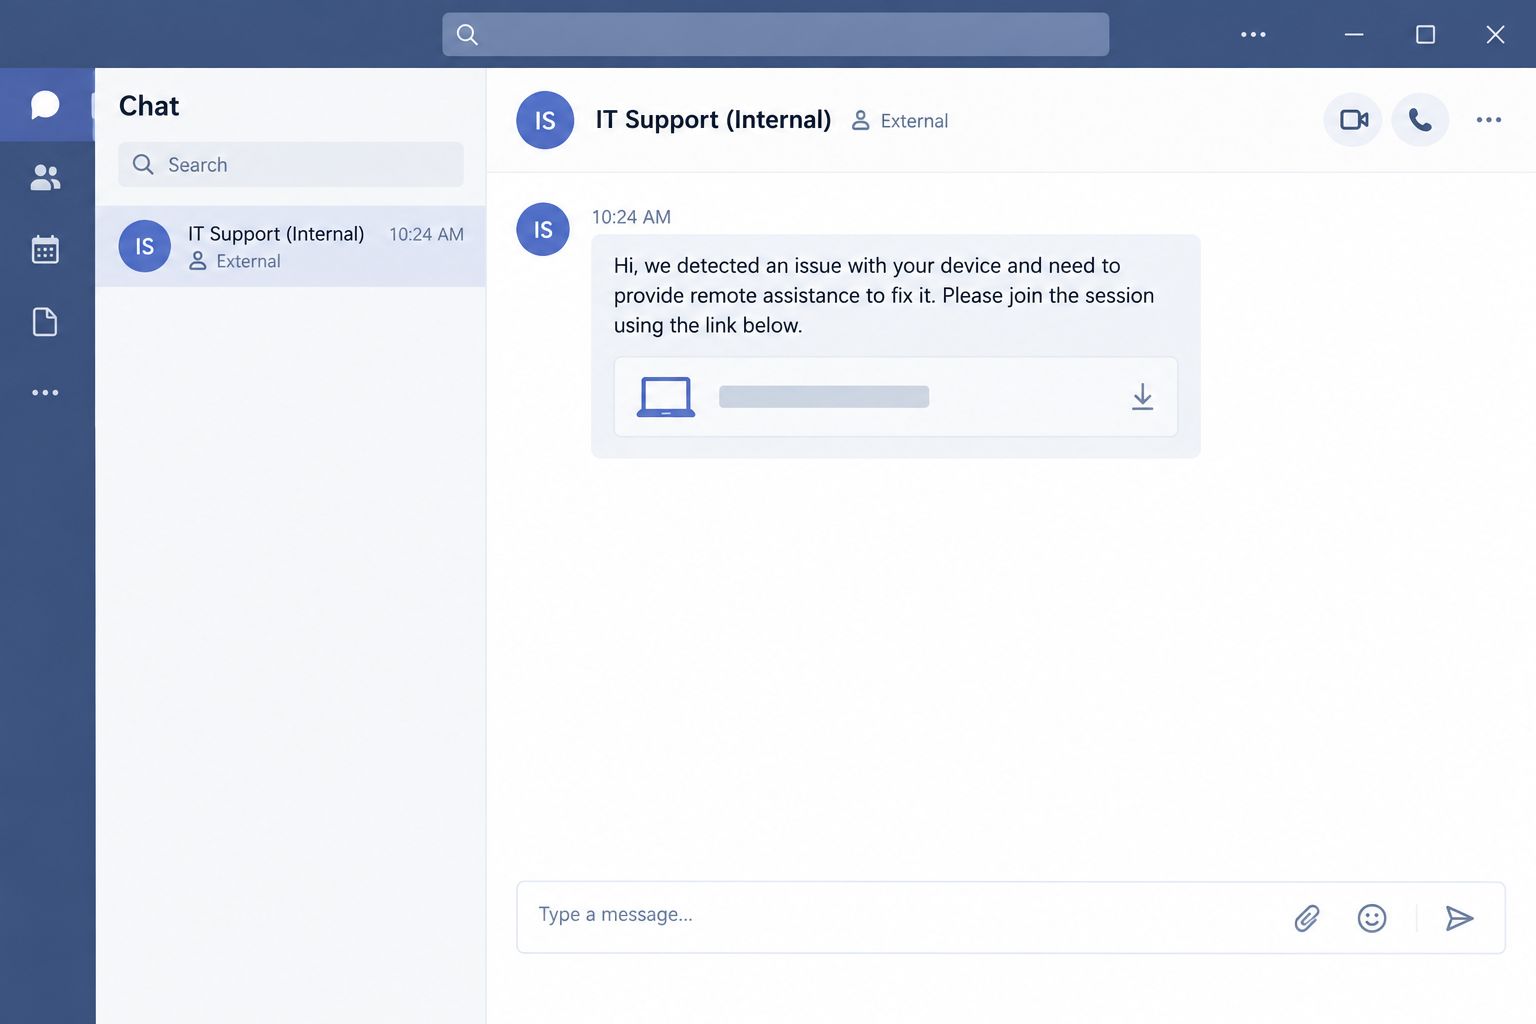
Saldırıların tipik akışında önce yüzlerce bülten veya abonelik onayıyla çalışanın e-posta kutusu dolduruluyor. Ardından Teams üzerinden, genellikle “IT Support” veya “IT Service Desk” gibi görünen ve “(Internal)” ifadesi taşıyan bir dış kullanıcı yardım teklif ediyor. Saldırganlar, çoğunlukla Windows’ta yerleşik Quick Assist olmak üzere AnyDesk, ScreenConnect, Atera, Zoho Assist ve benzeri uzaktan erişim araçlarını kullandırıyor. Erişim sağlandıktan sonra PowerShell tabanlı payload çalıştırma, kimlik bilgisi hırsızlığı, keşif ve yanal hareket gerçekleştirilebiliyor.
Arctic Wolf, bazı vakaların fidye yazılımı dağıtımına ve daha geniş kapsamlı ihlallere ilerlediğini belirtiyor. Araştırmacılar saldırıların arkasındaki aktörü kesin olarak tanımlamazken, Teams dış sohbetinin Black Basta dahil fidye yazılımı grupları tarafından kullanılan bir ilk erişim yöntemi olduğunu aktarıyor. Microsoft 365 yöneticileri ve güvenlik ekipleri açısından olay, dış sohbet kontrollerinin, ChatCreated telemetrisi üzerinden izlenmesinin ve çalışanların Teams’teki “external” etiketini tanımasının önemini ortaya koyuyor.
-
Kaynak: https://www.darkreading.com/cloud-security/email-bombing-external-teams-chats-repeatable-access-path, https://www.infosecurity-magazine.com/news/exploit-teams-chat-breach/
Bu içerik GPT-5.6-LUNA modeli ile hazırlandı.

UNM Health saldırısı ameliyatları iptal ettirdi, ambulanslar yönlendirildi
Saldırı, sağlık hizmetlerini aksatıp planlı ameliyatları iptal ettirdi ve acil durum operasyonlarını etkiledi.
28 Ekim 2026
Siber Saldırılar & İhlaller

CISA, Adobe Commerce/Magento ve Google Brotli açıklarını KEV’e ekledi
İki açığın aktif istismar kanıtı, e-ticaret ve web altyapılarında risk önceliğini artırıyor.
28 Ekim 2026
Siber Saldırılar & İhlaller

Kopenhag Üniversitesi veri ihlalinde 525 bin kişinin bilgileri açığa çıktı
Test ortamındaki kişisel veriler ile 20 bin kişinin fiziksel erişim PIN'leri saldırganların erişimine açıldı.
28 Ekim 2026
Siber Saldırılar & İhlaller