
26 Ekim 2026
ImageMagick'te güvenlik politikalarını aşan iki yeni kusur ortaya çıktı
Haber Özeti
Özel hazırlanmış girdiler, engellenen programların çalıştırılmasına ve güvenlik kısıtlarının aşılmasına yol açabiliyor.
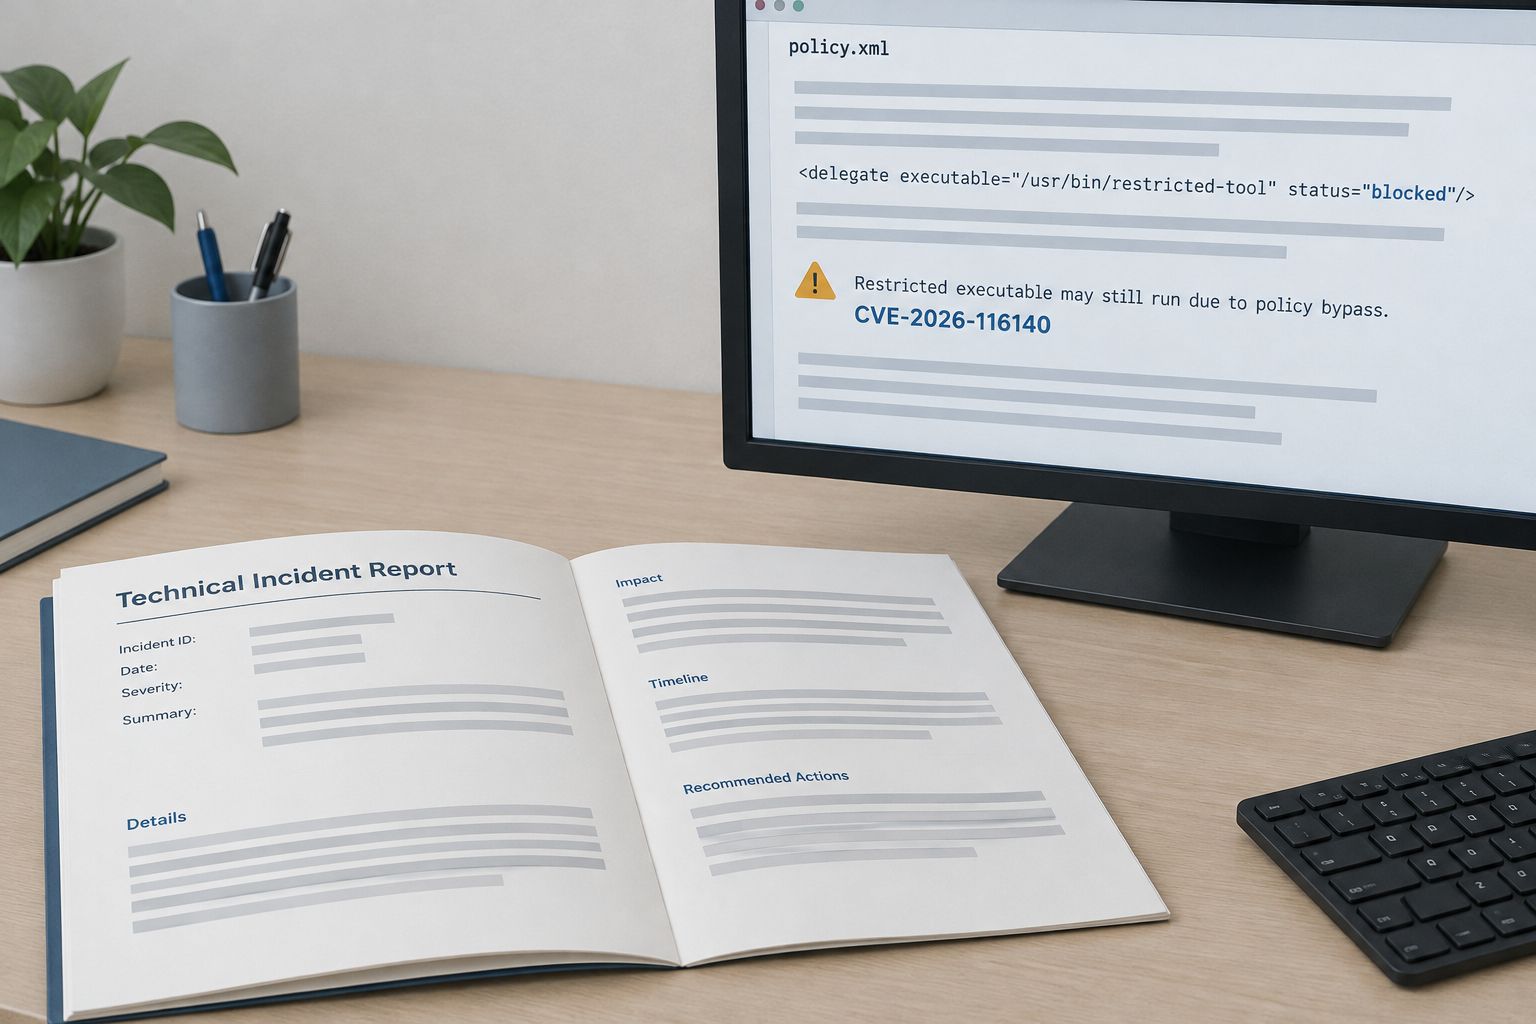
ImageMagick'te, yöneticilerin policy.xml üzerinden engellediği işlemlerin yürütülmesine veya yapılandırılmış güvenlik politikalarının aşılmasına izin verebilen iki güvenlik açığı tespit edildi. CVE-2026-116140 ve CVE-2026-116145 olarak izlenen kusurlar, ImageMagick'in özel hazırlanmış girdileri işlemesiyle tetiklenebiliyor.
CVE-2026-116140, delegate çağrılarının hatalı ayrıştırılması nedeniyle policy.xml ile engellenen bir çalıştırılabilir dosyanın yine de çalıştırılmasına yol açabiliyor. Kusur, ImageMagick'in delegate çağrısını tetikleyen bir girdiyi işlemesini sağlayabilen saldırganların yönetici tarafından tanımlanan politikayı aşmasına imkan veriyor. Bu açık, ImageMagick 6.9.13-58 öncesi sürümler ile 7.x serisinde 7.1.2-33 öncesi sürümleri etkiliyor.
CVE-2026-116145 ise GHSA-jjp4-3fwf-393j kapsamında bildirilen bir politika atlatma sorununa yönelik düzeltmenin eksik kalmasından kaynaklanıyor. ImageMagick'e girdi sağlayabilen saldırganlar, politikanın engellemesi amaçlanan işlemleri gerçekleştirmek için yapılandırılmış kısıtlamaları aşabiliyor. Bu kusur 6.9.13-58 öncesi sürümleri ve 7.x serisinde 7.1.2-32 öncesi sürümleri etkiliyor; bu nedenle ImageMagick kullanan görüntü işleme servislerinde sürüm envanteri ve politika yapılandırmaları önem taşıyor.
-
Kaynak: https://nvd.nist.gov/vuln/detail/CVE-2026-116140, https://nvd.nist.gov/vuln/detail/CVE-2026-116145
Bu içerik GPT-5.6-LUNA modeli ile hazırlandı.

UNM Health saldırısı ameliyatları iptal ettirdi, ambulanslar yönlendirildi
Saldırı, sağlık hizmetlerini aksatıp planlı ameliyatları iptal ettirdi ve acil durum operasyonlarını etkiledi.
28 Ekim 2026
Siber Saldırılar & İhlaller

CISA, Adobe Commerce/Magento ve Google Brotli açıklarını KEV’e ekledi
İki açığın aktif istismar kanıtı, e-ticaret ve web altyapılarında risk önceliğini artırıyor.
28 Ekim 2026
Siber Saldırılar & İhlaller

Kopenhag Üniversitesi veri ihlalinde 525 bin kişinin bilgileri açığa çıktı
Test ortamındaki kişisel veriler ile 20 bin kişinin fiziksel erişim PIN'leri saldırganların erişimine açıldı.
28 Ekim 2026
Siber Saldırılar & İhlaller