
27 Ekim 2026
Linux çekirdek açığı için düzeltme öncesi root exploit’i yayımlandı
Haber Özeti
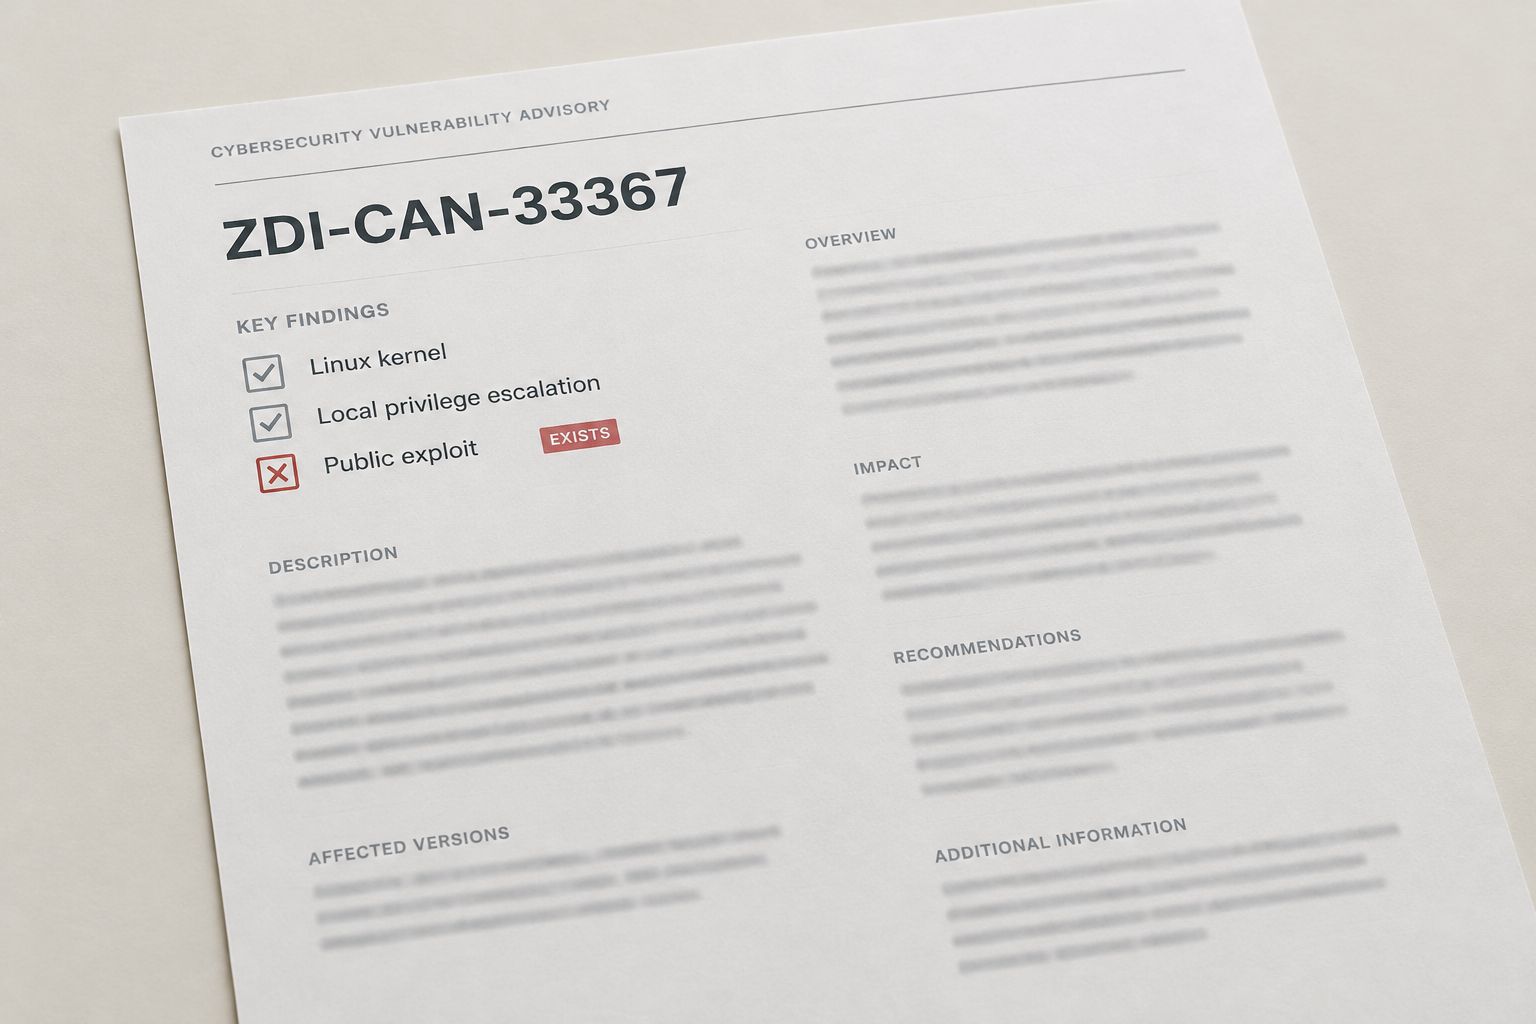
Kamuya açık exploit, bazı Linux sistemlerinde yerel kullanıcıların root yetkisi kazanma riskini artırıyor.
Açık, çekirdeğin daha önceki Dirty Frag page-cache kusurlarına yönelik düzeltmenin kapsamadığı bir kod yolunda bulunuyor. Aynı duyuruda yer alan diğer beş açıktan bazıları için de yayımlanmış çekirdeklerde düzeltme bulunmadığı bildirildi; bunlar arasında ksmbd’yi etkileyen uzaktan kullanılabilir kusurlar, VMware graphics driver içindeki bir LPE ve NVMe target ile ConnMan bileşenlerindeki açıklar yer alıyor. Bu tablo, Linux sistemlerinde riskin kullanılan bileşenlere göre değiştiğini ve kamuya açık root exploit’inin ZDI-CAN-33367’yi grubun en acil konusu haline getirdiğini gösteriyor.
-
Bu içerik GPT-5.6-LUNA modeli ile hazırlandı.

UNM Health saldırısı ameliyatları iptal ettirdi, ambulanslar yönlendirildi
Saldırı, sağlık hizmetlerini aksatıp planlı ameliyatları iptal ettirdi ve acil durum operasyonlarını etkiledi.
28 Ekim 2026
Siber Saldırılar & İhlaller

CISA, Adobe Commerce/Magento ve Google Brotli açıklarını KEV’e ekledi
İki açığın aktif istismar kanıtı, e-ticaret ve web altyapılarında risk önceliğini artırıyor.
28 Ekim 2026
Siber Saldırılar & İhlaller

Kopenhag Üniversitesi veri ihlalinde 525 bin kişinin bilgileri açığa çıktı
Test ortamındaki kişisel veriler ile 20 bin kişinin fiziksel erişim PIN'leri saldırganların erişimine açıldı.
28 Ekim 2026
Siber Saldırılar & İhlaller