
24 Ekim 2026
PHP2Shell saldırı girişimleri milyonlara ulaştı, yeni RCE açığı için yama yok
Haber Özeti
Milyonlarca başarısız istismar sürerken, on milyonlarca PHP hizmeti riskli sürümler kullanıyor.
CVE-2026-109618 ve CVE-2026-109619 olarak izlenen PHP2Shell açıklarına yönelik milyonlarca istismar girişimi gözlemlendi. Özel hazırlanmış HTTP istekleriyle kimlik doğrulaması olmadan uzaktan kod çalıştırmaya izin verebilen açıkların saldırılarda kullanılmaya çalışıldığı, ancak gözlemlenen girişimlerin başarılı olmadığı bildirildi. Saldırılarda Linux sistemlerine Mirai türevi Potassium botnet’ini yerleştirme ve DDoS saldırıları düzenleme amacı öne çıkıyor.
Censys verilerine göre dünya genelinde 33,5 milyon PHP hizmeti halen etkilenen sürümleri kullanıyor. Türkiye’de ise sürüm bilgisini açıklayan hizmetlerin 364 bin 237’si riskli kategoride bulunuyor. Bu sayılar doğrudan etkilenen sunucu veya kurumları göstermiyor; tek bir sunucunun birden fazla hizmet barındırabilmesi ve bazı Linux dağıtımlarının güvenlik düzeltmelerini sürüm numarasını değiştirmeden uygulayabilmesi nedeniyle tahmini bir görünüm sunuyor.
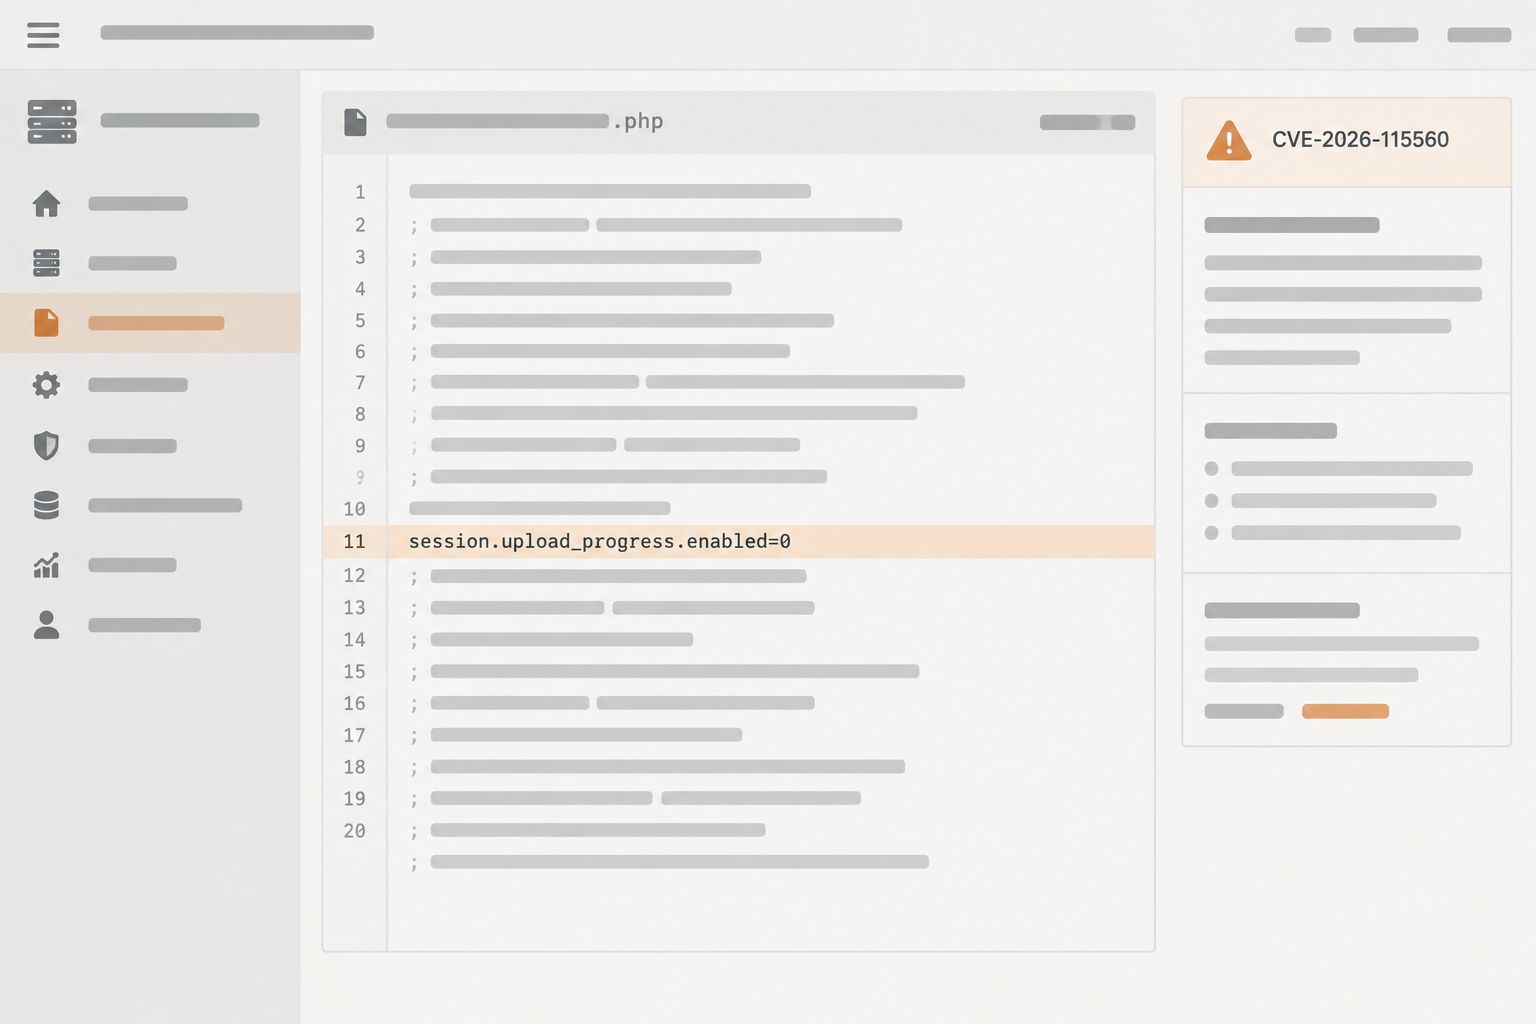
PHP2Shell gündeminin yanı sıra, CVE-2026-115560 koduyla izlenen yeni bir RCE riski için de uyarı yayımlandı. Açık, yalnızca alışılmadık bir yapılandırma ve uygulama kodu kombinasyonuna sahip sistemlerde kullanılabiliyor ve henüz yaması bulunmuyor. PHP ekibi, yama yayımlanana kadar session.upload_progress.enabled=0 ayarının uygulanmasını öneriyor. Gelişmeler, PHP tabanlı uygulama ve hosting altyapılarında kullanılan sürüm ve session yapılandırmalarının saldırı girişimleri karşısında yeniden değerlendirilmesini gerektiriyor.
-
Bu içerik GPT-5.6-LUNA modeli ile hazırlandı.

UNM Health saldırısı ameliyatları iptal ettirdi, ambulanslar yönlendirildi
Saldırı, sağlık hizmetlerini aksatıp planlı ameliyatları iptal ettirdi ve acil durum operasyonlarını etkiledi.
28 Ekim 2026
Siber Saldırılar & İhlaller

CISA, Adobe Commerce/Magento ve Google Brotli açıklarını KEV’e ekledi
İki açığın aktif istismar kanıtı, e-ticaret ve web altyapılarında risk önceliğini artırıyor.
28 Ekim 2026
Siber Saldırılar & İhlaller

Kopenhag Üniversitesi veri ihlalinde 525 bin kişinin bilgileri açığa çıktı
Test ortamındaki kişisel veriler ile 20 bin kişinin fiziksel erişim PIN'leri saldırganların erişimine açıldı.
28 Ekim 2026
Siber Saldırılar & İhlaller