
27 Ekim 2026
Sahte Teams destek hesapları malware ve ransomware dağıtıyor
Haber Özeti
Siber güvenlik araştırmacıları, Microsoft Teams’in dış sohbet özelliğini ve sahte IT destek kimliklerini kullanan, yüzlerce vakaya yayılan tekrarlanan bir sosya...
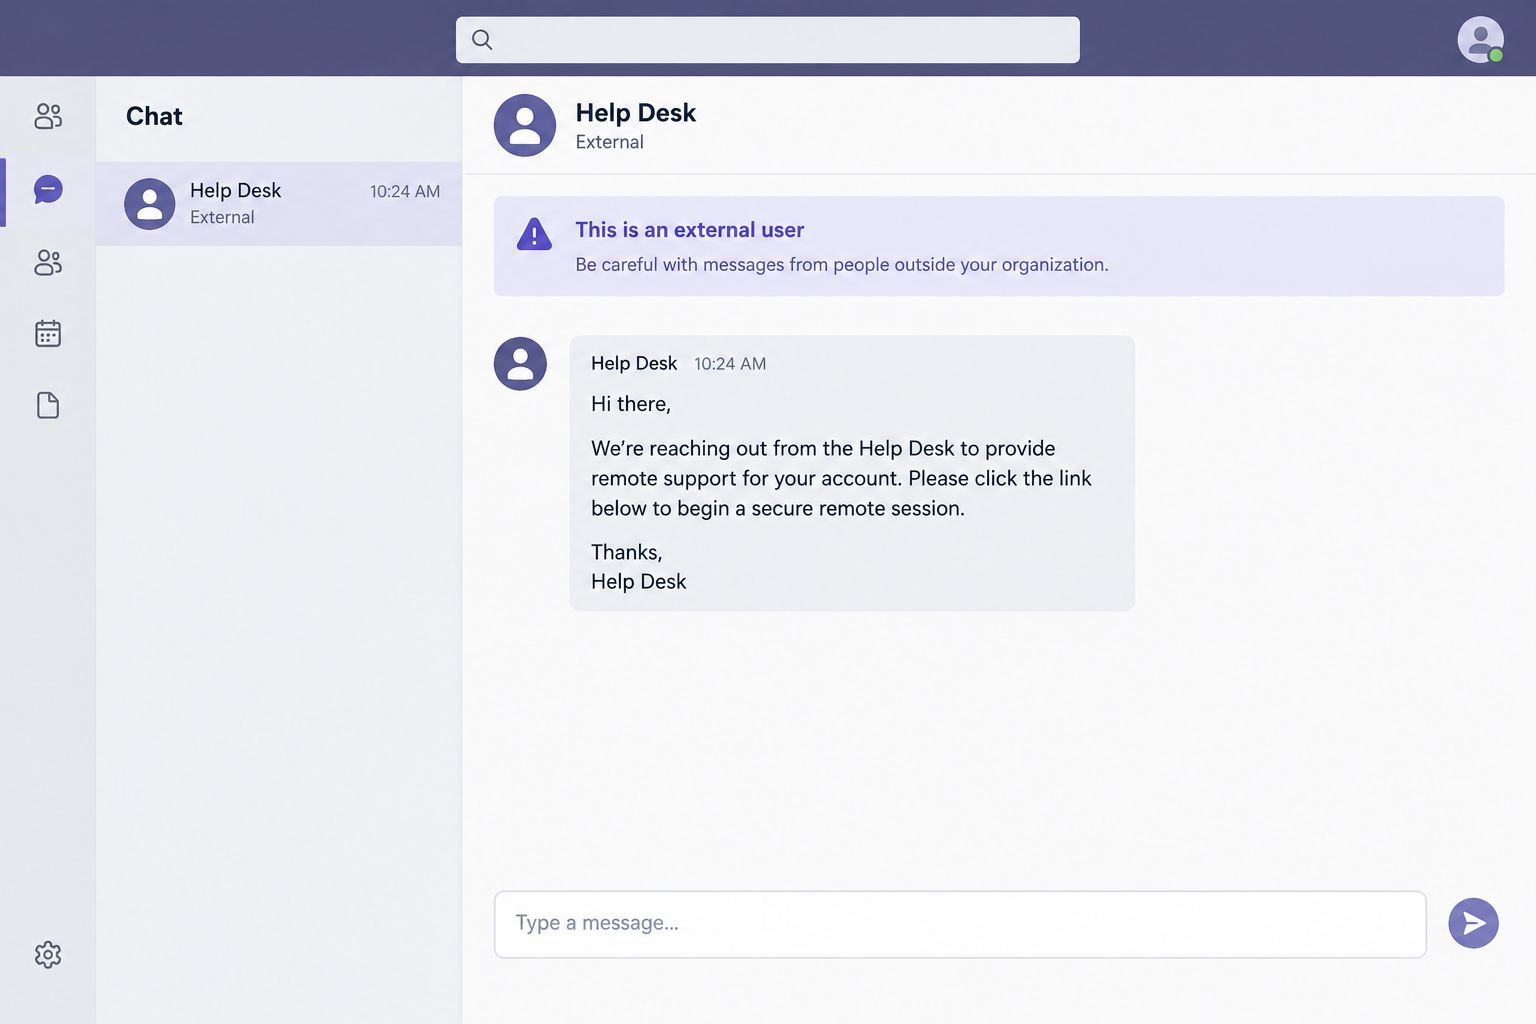
Siber güvenlik araştırmacıları, Microsoft Teams’in dış sohbet özelliğini ve sahte IT destek kimliklerini kullanan, yüzlerce vakaya yayılan tekrarlanan bir sosyal mühendislik modeli tespit etti. Saldırganlar, yeni oluşturulan veya ele geçirilen Microsoft 365 tenant’ları üzerinden kurbanlarla iletişime geçerek uzaktan erişim sağlıyor, malware dağıtıyor ve veri çalıyor; bazı vakalar ransomware dağıtımıyla sonuçlanıyor.
Arctic Wolf Labs’e göre vakaların yaklaşık yüzde 30 ila 40’ında, Microsoft 365 tenant’ları oluşturulduğunda otomatik üretilen *.onmicrosoft.com alan adları kullanılıyor. “Help Desk”, “IT Support” ve “Enterprise IT & Security (Internal)” gibi görünen adlar, Teams’teki dış kullanıcı uyarılarını aşmak ve hesapları meşru göstermek için tercih ediliyor. Saldırılardan önce kurbanların e-posta kutularının yüzlerce bülten veya abonelik onayıyla doldurulduğu mail bombing vakaları da görülüyor.
Saldırganlar, Quick Assist, AnyDesk, ScreenConnect, TeamViewer, Atera, Zoho Assist, NetSupport ve LogMeIn gibi meşru uzaktan erişim araçlarını kullanarak keşif yapıyor, ek payload’lar indiriyor ve yanal hareket gerçekleştiriyor. İncelenen bir vakada PowerShell komutuyla Azure Blob Storage’dan MSI installer indirildi; installer, Active Directory nesnelerini sorgulayan ve bilgileri harici bir sunucuya gönderen Python tabanlı bir implant çalıştırdı. Faaliyet STAC4749 ile ilişkilendirilirken, Sophos bu saldırıların Chaos ransomware dağıtımına yol açtığını bildirdi. Bulgular, Teams dış sohbetlerinin yazılım açığından çok güven ilişkisini hedefleyen bir initial-access vektörüne dönüştüğünü gösteriyor.
-
Bu içerik GPT-5.6-LUNA modeli ile hazırlandı.

UNM Health saldırısı ameliyatları iptal ettirdi, ambulanslar yönlendirildi
Saldırı, sağlık hizmetlerini aksatıp planlı ameliyatları iptal ettirdi ve acil durum operasyonlarını etkiledi.
28 Ekim 2026
Siber Saldırılar & İhlaller

CISA, Adobe Commerce/Magento ve Google Brotli açıklarını KEV’e ekledi
İki açığın aktif istismar kanıtı, e-ticaret ve web altyapılarında risk önceliğini artırıyor.
28 Ekim 2026
Siber Saldırılar & İhlaller

Kopenhag Üniversitesi veri ihlalinde 525 bin kişinin bilgileri açığa çıktı
Test ortamındaki kişisel veriler ile 20 bin kişinin fiziksel erişim PIN'leri saldırganların erişimine açıldı.
28 Ekim 2026
Siber Saldırılar & İhlaller