
SİBER BÜLTEN & YAYINLAR
Yalova Üniversitesi Siber Güvenlik Uygulama ve Araştırma Merkezi (YUSİGAM) Güncel Tehdit, Zafiyet ve Bülten Akışı
Toplam 11 içerik listeleniyor
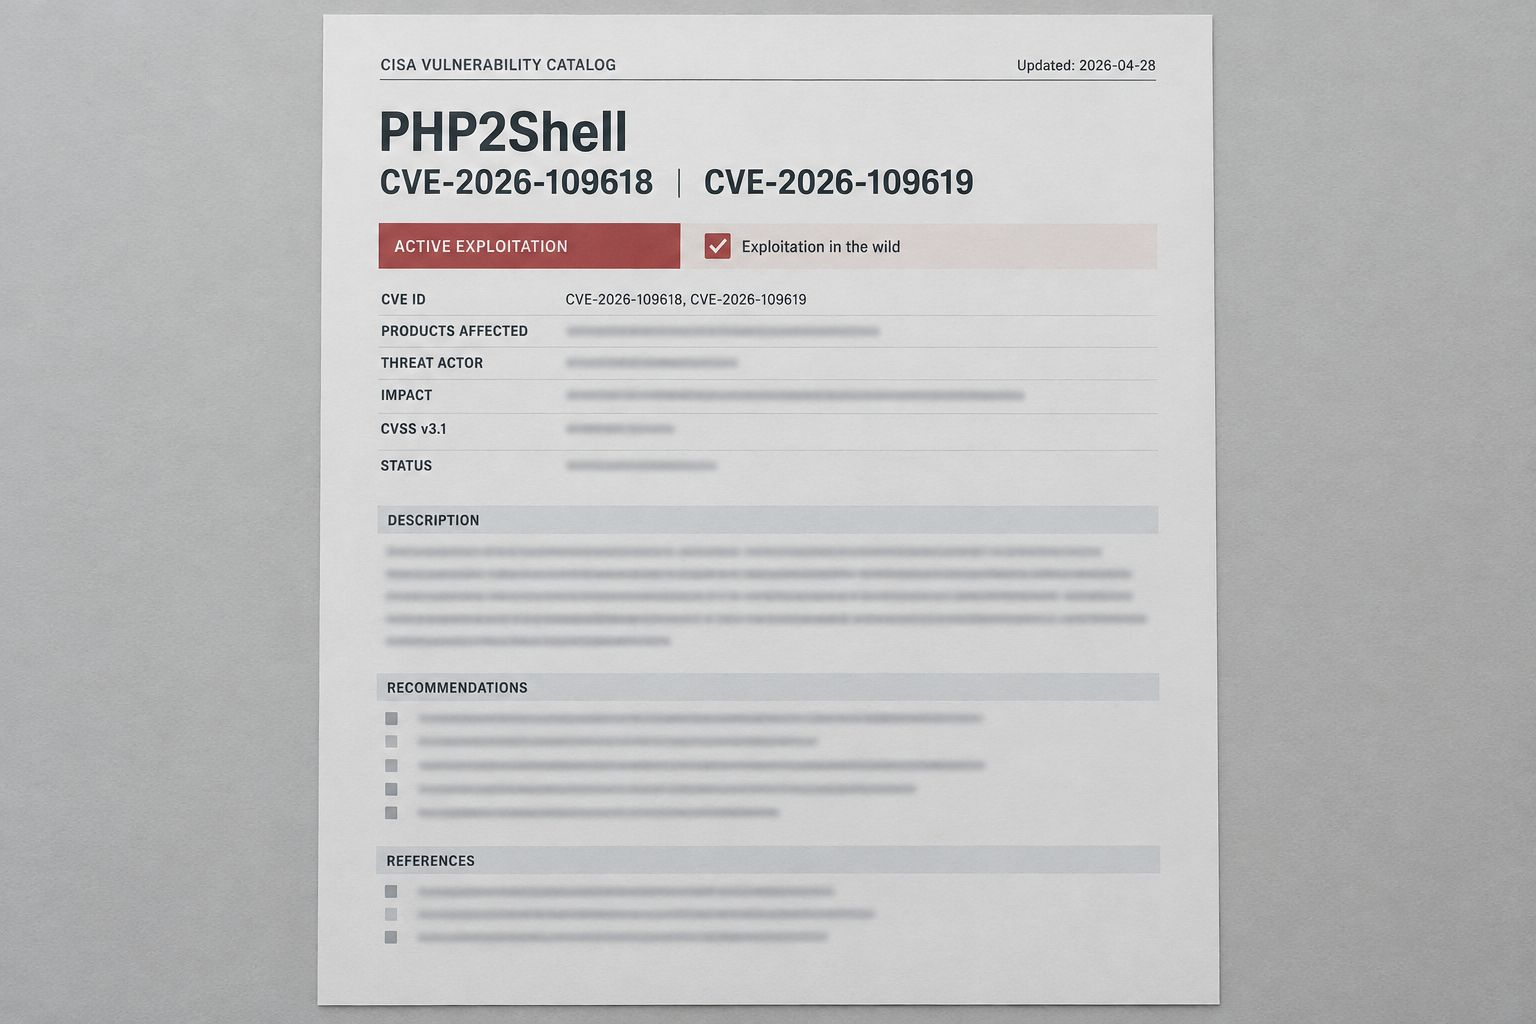
PHP2Shell açıkları aktif saldırılarda kullanılmaya başladı
CISA’nın eklediği açıklar, ayrıcalık gerektirmeden yamasız PHP sistemlerinde RCE sağlayabiliyor.
28 Ekim 2026
Siber Saldırılar & İhlaller
PHP2Shell açıkları gerçek saldırılarda kullanılıyor
Kimlik doğrulamasız RCE, internete açık PHP sistemlerinde saldırganların doğrudan kod çalıştırmasını sağlıyor.
27 Ekim 2026
Siber Saldırılar & İhlaller
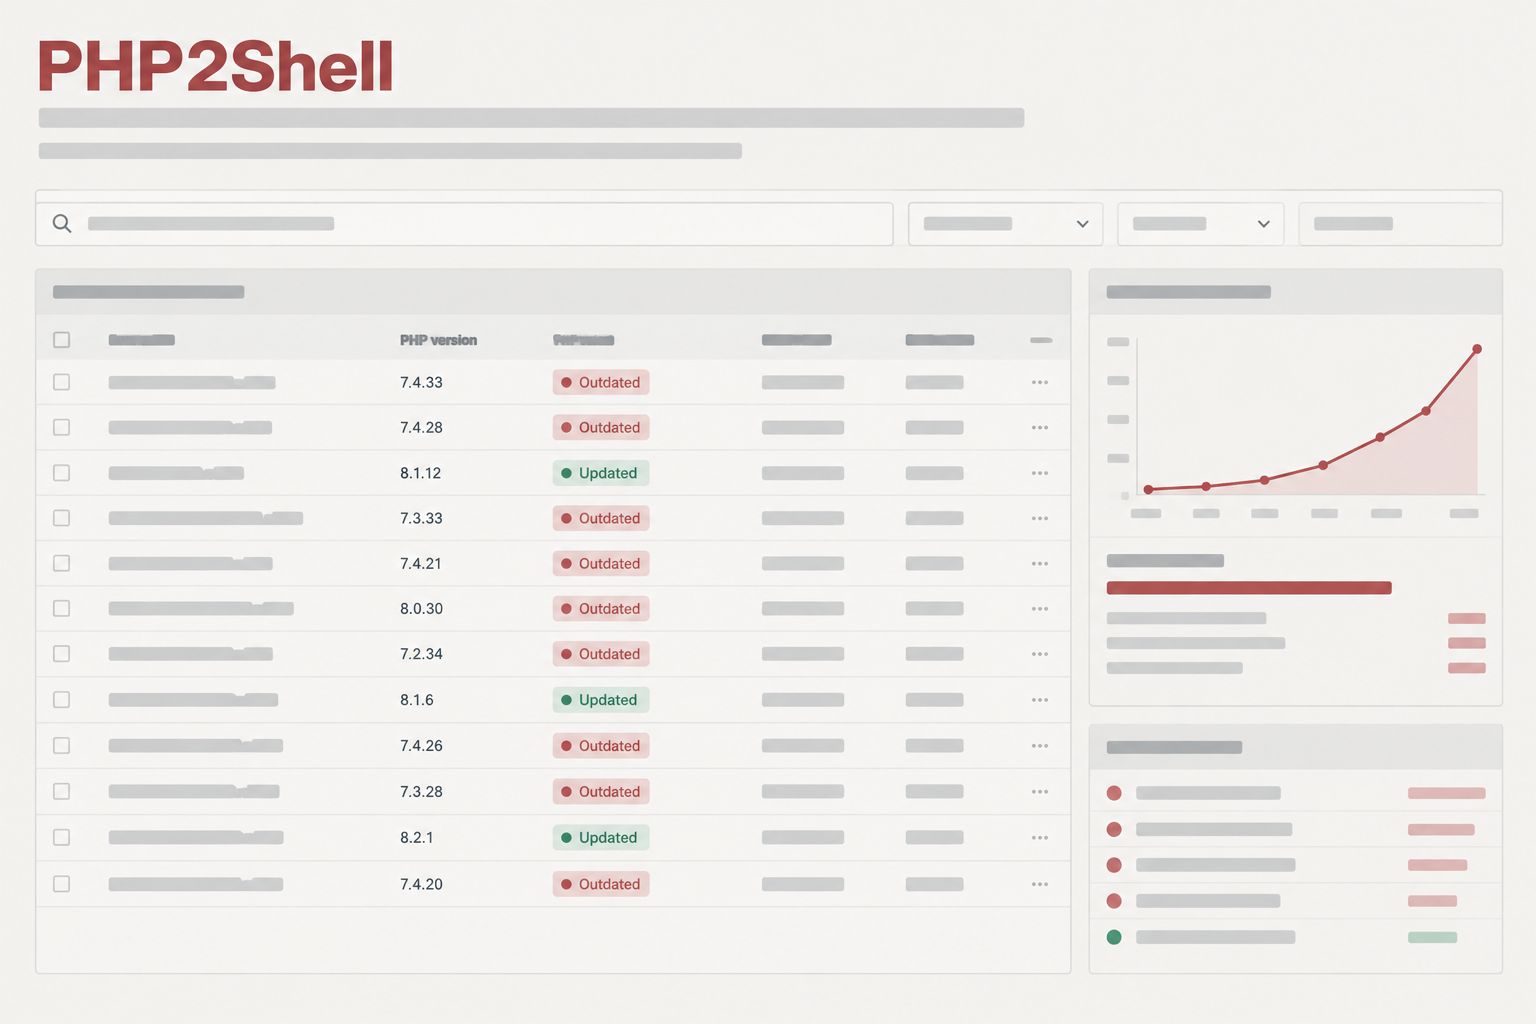
PHP2Shell açıklarına yönelik istismar girişimleri hızla artıyor
Saldırı trafiği artarken, PHP kullanan sistemlerin çoğu hâlâ güncellenmedi.
26 Ekim 2026
Siber Saldırılar & İhlaller
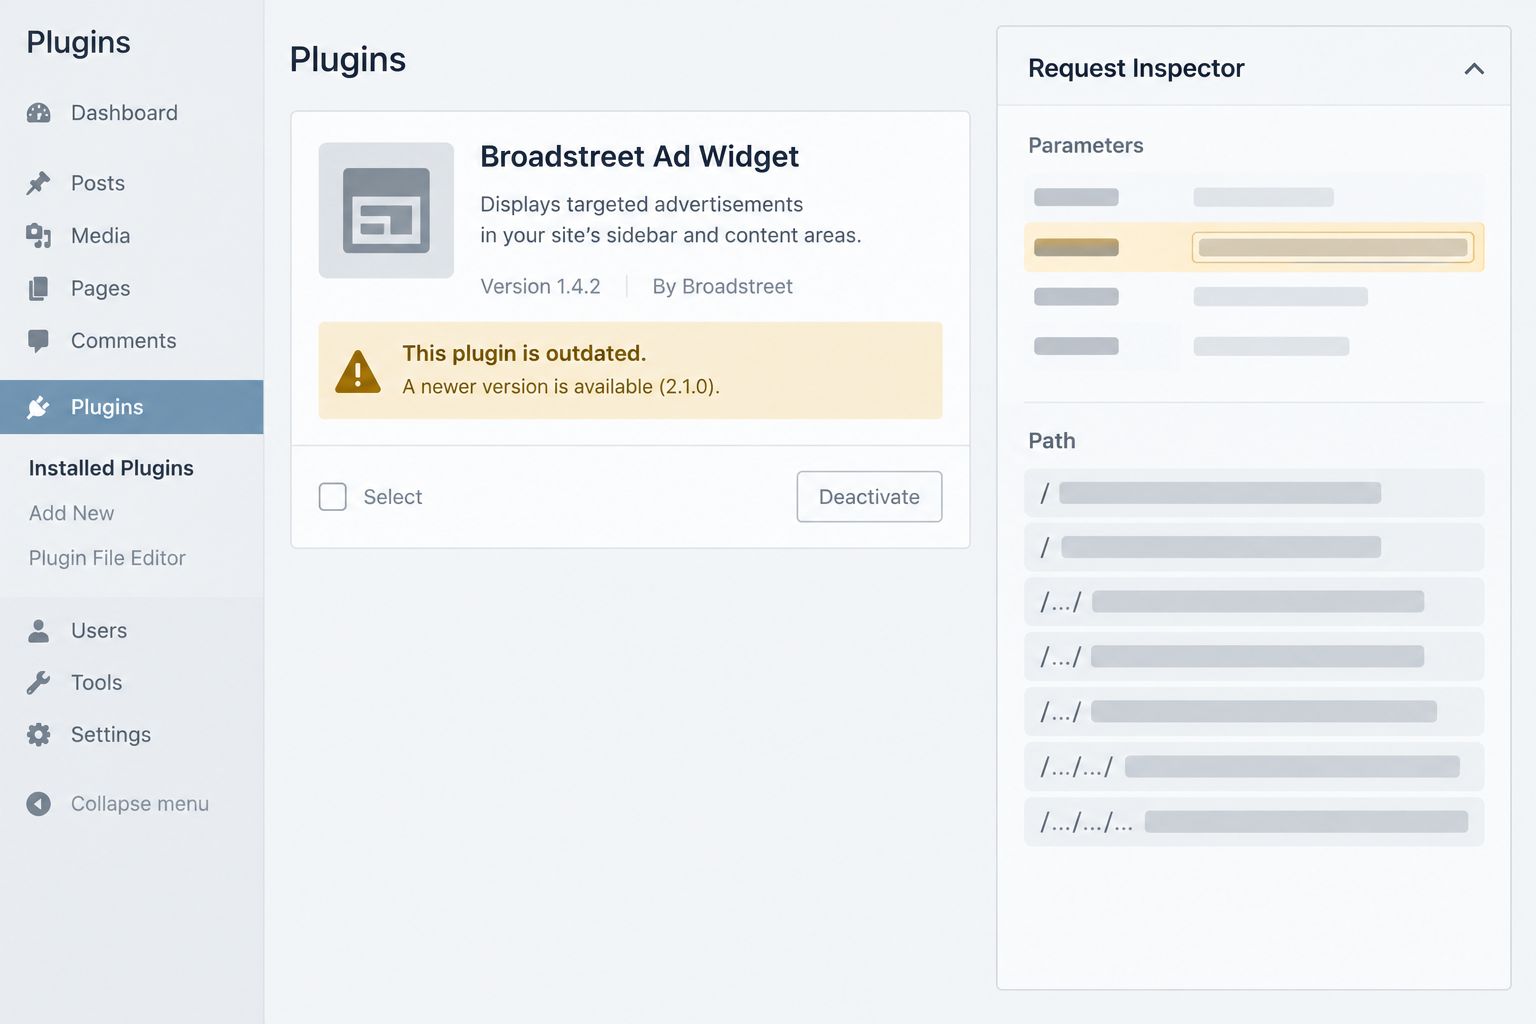
Broadstreet Ad Widget açığında gerçek istismar kanıtı bildirildi
Kimliği doğrulanmış saldırganlar, eski WordPress eklentisinde dosya dahil etme yoluyla PHP kodu çalıştırabiliyor.
26 Ekim 2026
Siber Saldırılar & İhlaller
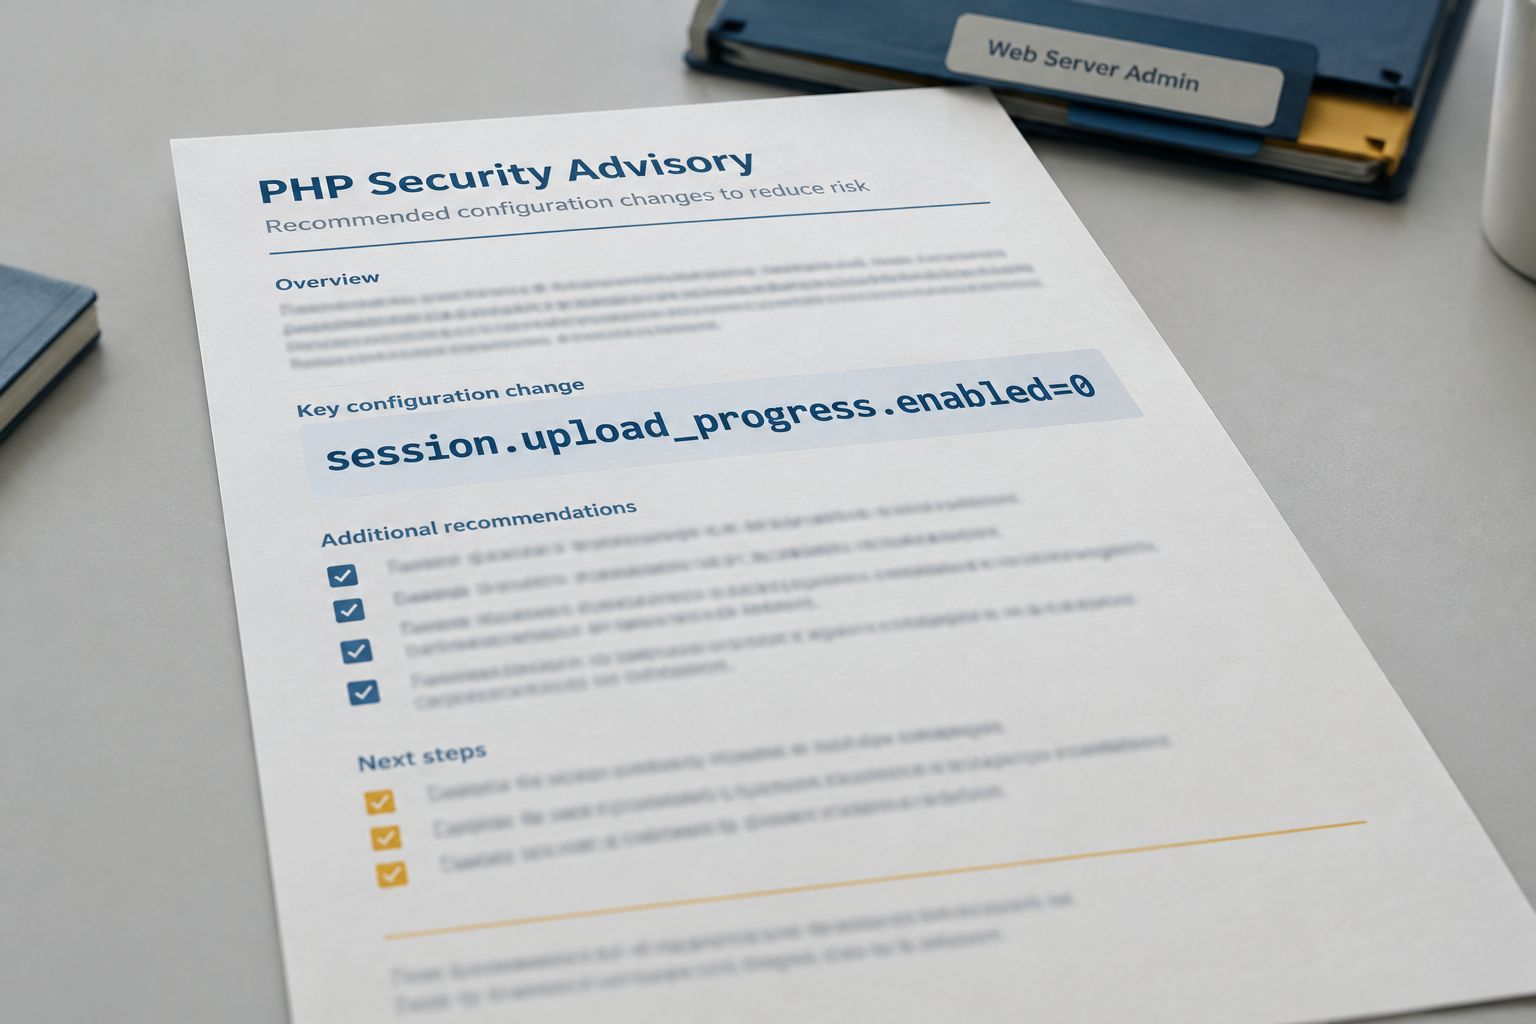
PHP2Shell uyarılarından iki gün sonra yeni RCE riski açıklandı
Bazı PHP yapılandırmaları, web uygulamalarında uzaktan kod çalıştırma riski oluşturabiliyor.
25 Ekim 2026
Siber Saldırılar & İhlaller
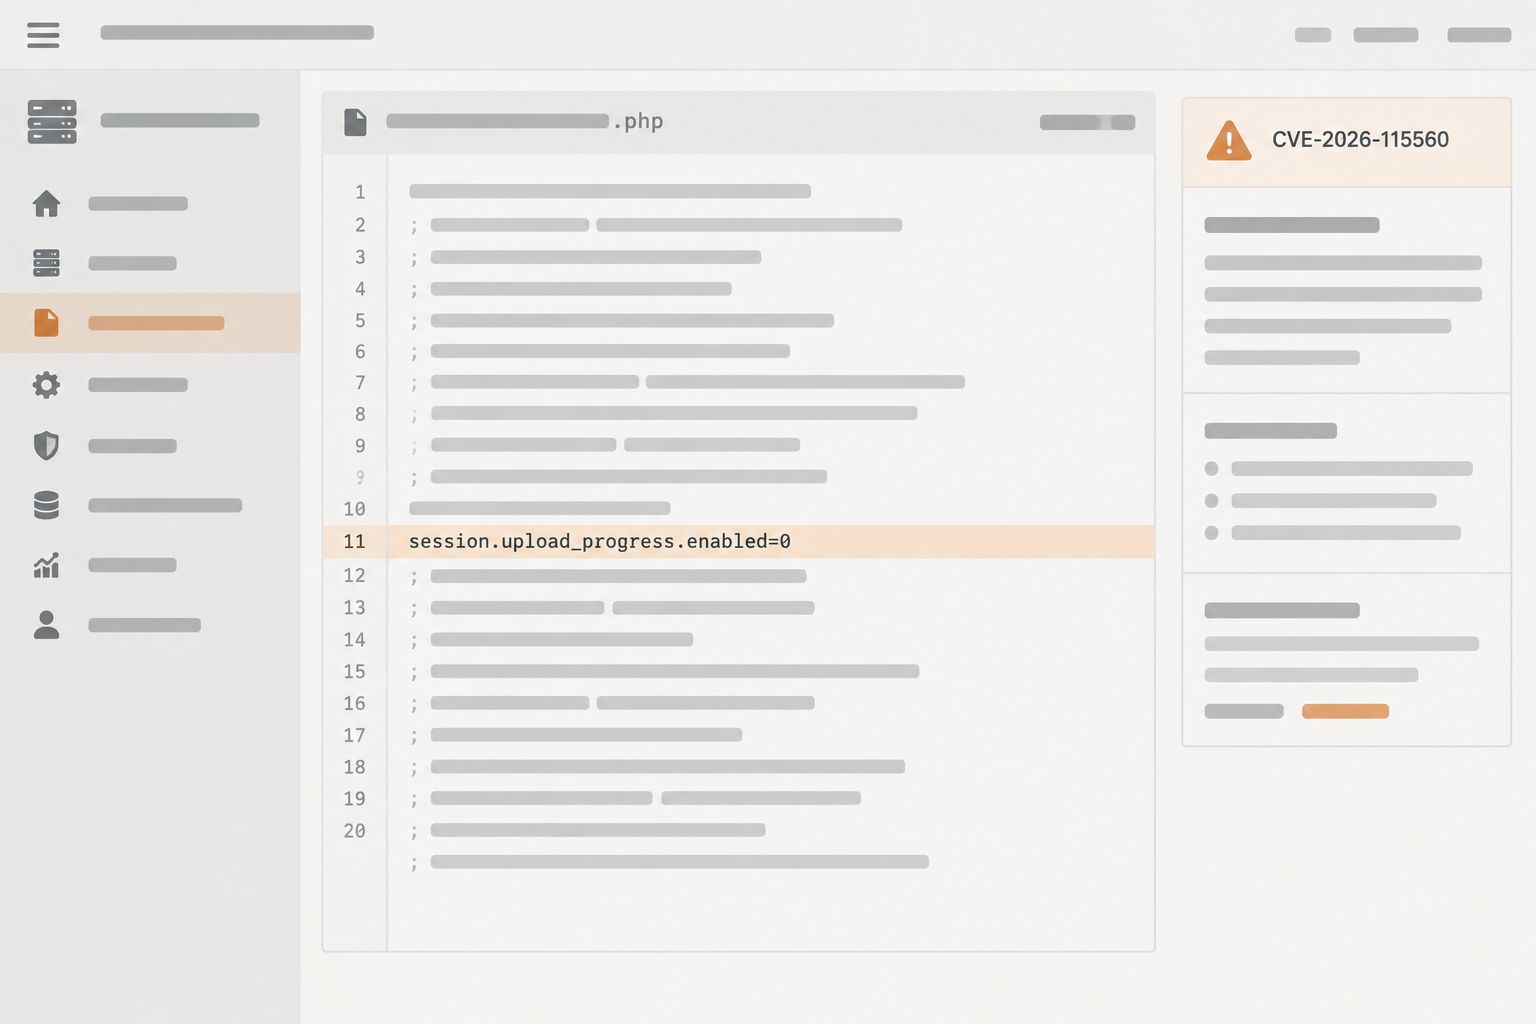
PHP2Shell saldırı girişimleri milyonlara ulaştı, yeni RCE açığı için yama yok
Milyonlarca başarısız istismar sürerken, on milyonlarca PHP hizmeti riskli sürümler kullanıyor.
24 Ekim 2026
Siber Saldırılar & İhlaller
PHP2Shell saldırıları yamalardan dört gün önce başladı
Kimlik doğrulamasız RCE riski taşıyan PHP2Shell, yamalardan 4 gün önce hedef alındı; duyuru sonrası girişimler milyonlara ulaştı.
23 Ekim 2026
Siber Saldırılar & İhlaller
PHP’de kimlik doğrulamasız RCE açıkları için küresel acil müdahale çağrısı
İki kritik açık, web isteklerine hizmet veren PHP sistemlerinde kimlik doğrulaması olmadan uzaktan kod çalıştırmaya yol açabiliyor.
22 Ekim 2026
Siber Saldırılar & İhlaller

PHP2Shell açıkları web sunucularında aktif olarak istismar ediliyor
PHP çalışma zamanındaki iki açık, kimlik doğrulama olmadan sunucularda kod çalıştırılmasına yol açıyor.
21 Ekim 2026
Siber Saldırılar & İhlaller