
25 Ekim 2026
PHP2Shell uyarılarından iki gün sonra yeni RCE riski açıklandı
Haber Özeti
Bazı PHP yapılandırmaları, web uygulamalarında uzaktan kod çalıştırma riski oluşturabiliyor.
PHP geliştiricileri, PHP2Shell açıkları için acil yamaların yayımlanmasından iki gün sonra, belirli yapılandırmalara sahip web uygulamalarını etkileyebilecek yeni bir güvenlik açığı konusunda uyarıda bulundu. PHP, web sunucularında uzaktan kod çalıştırmaya yol açabilecek bu sorun için hemen bir güncelleme yayımlamak yerine geçici önlem öneriyor. Açık, kayıtlarda CVE-2026-115560 olarak geçiyor.
Sorunun merkezinde, dosya yükleme işlemlerinin ilerlemesini izlemeyi sağlayan ve PHP'de varsayılan olarak etkin olan session upload progress özelliği bulunuyor. Etkilenme için session.serialize_handler seçeneğinin php_binary veya php_serialize olarak ayarlanması, ardından ini_set() ile session_start() çağrısından önce php değerine değiştirilmesi ve oturum yükleme ilerlemesi özelliğinin etkin olması gerekiyor. PHP, bu koşulların birlikte gerçekleşmesinin pratikte düşük olasılıklı olduğunu belirtiyor. Çalışma sırasında serileştirme yöntemini değiştirmeyen uygulamaların bu saldırı yolundan etkilenmediği aktarılıyor.
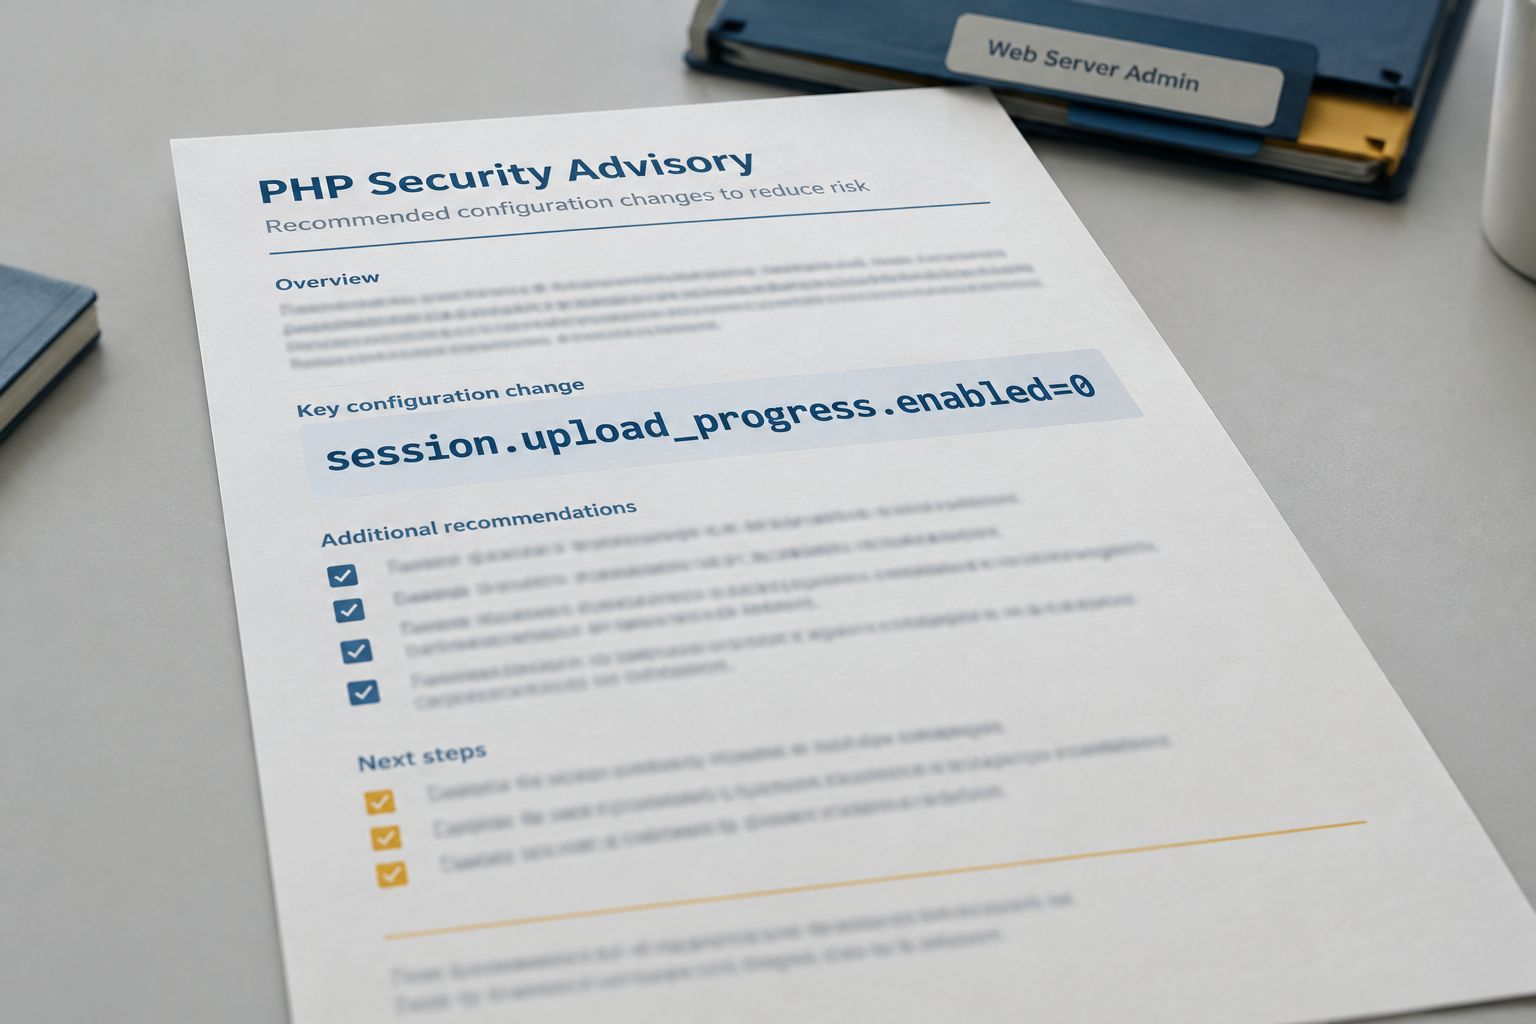
PHP geliştiricileri, sorun giderilene kadar session.upload_progress.enabled=0 ayarının kullanılarak ilgili özelliğin devre dışı bırakılmasını tavsiye ediyor. Bu ayarı PHP2Shell uyarısının ardından uygulayan sistem yöneticilerinin ek işlem yapmasına gerek olmadığı belirtiliyor. Düzeltmenin bir sonraki olağan hata düzeltme sürümünde sunulması planlanırken, etkilenen sürümler, düzeltmenin yer alacağı sürümler ve açığın önem derecesi henüz açıklanmadı.
-
Bu içerik GPT-5.6-LUNA modeli ile hazırlandı.

UNM Health saldırısı ameliyatları iptal ettirdi, ambulanslar yönlendirildi
Saldırı, sağlık hizmetlerini aksatıp planlı ameliyatları iptal ettirdi ve acil durum operasyonlarını etkiledi.
28 Ekim 2026
Siber Saldırılar & İhlaller

CISA, Adobe Commerce/Magento ve Google Brotli açıklarını KEV’e ekledi
İki açığın aktif istismar kanıtı, e-ticaret ve web altyapılarında risk önceliğini artırıyor.
28 Ekim 2026
Siber Saldırılar & İhlaller

Kopenhag Üniversitesi veri ihlalinde 525 bin kişinin bilgileri açığa çıktı
Test ortamındaki kişisel veriler ile 20 bin kişinin fiziksel erişim PIN'leri saldırganların erişimine açıldı.
28 Ekim 2026
Siber Saldırılar & İhlaller